เกิดอะไรขึ้น
ข้อมูลส่วนนี้มาจาก MacRumors ซึ่งอ้างรายงานของ Bloomberg อีกทีครับ
ผมยังไม่ได้อ่านต้นฉบับของ Bloomberg เอง และยังไม่เจอแถลงของหน่วยงานรัฐไทยบนเว็บทางการ เลยขอไม่อ้างจากแหล่งอื่น
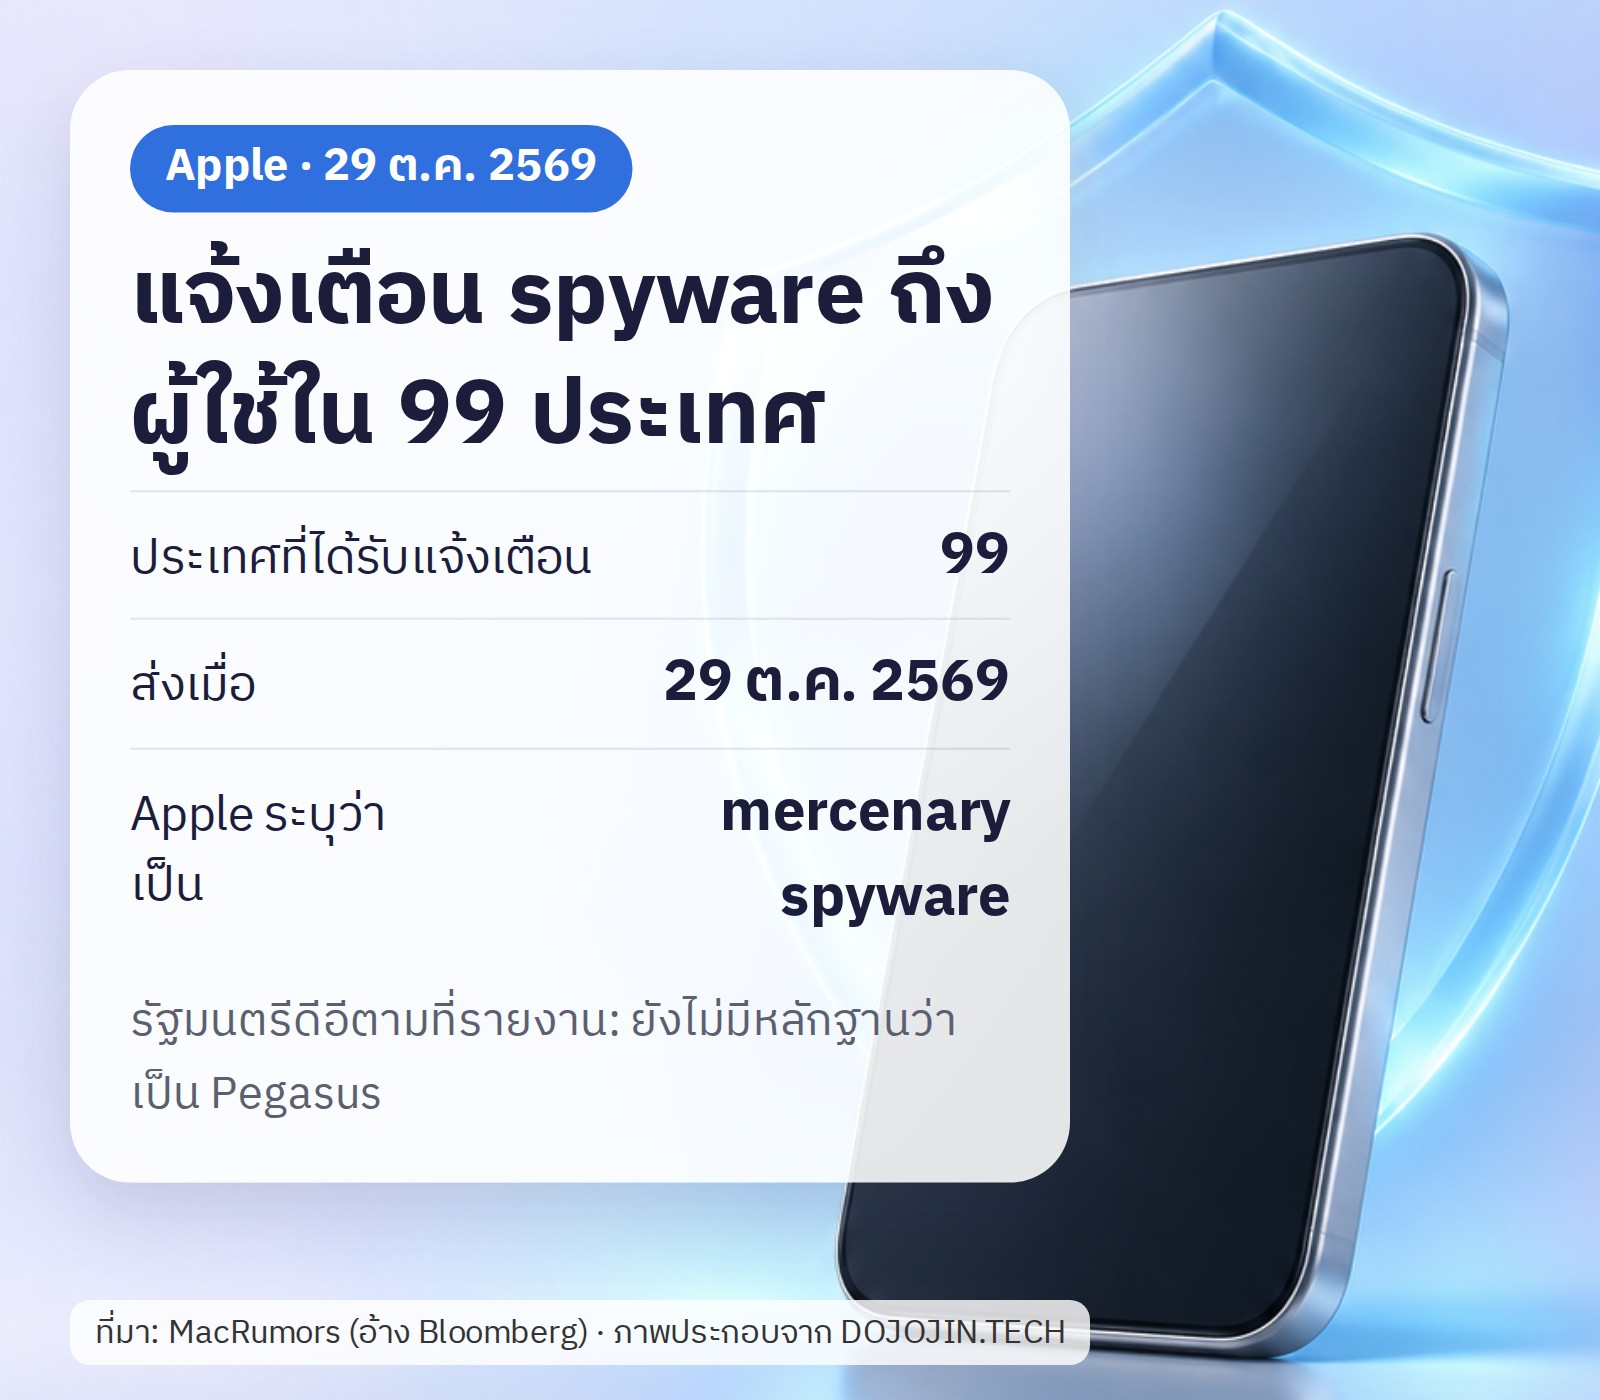
- Apple ส่งแจ้งเตือนภัยคุกคาม (Threat Notification) เมื่อ 29 ตุลาคม 2569 ถึงผู้ใช้ใน 99 ประเทศ
- สัปดาห์นี้ Apple เข้าพบเจ้าหน้าที่ไทย เพื่อคุยเรื่องแจ้งเตือนที่ส่งถึงนักการเมืองและผู้ใช้คนอื่นในไทย
- Apple บอก Bloomberg ว่าส่งแจ้งเตือนหลังพบกิจกรรมที่เข้าข่าย “mercenary spyware attacks” (สปายแวร์ที่รับจ้างโจมตีบุคคลเฉพาะราย)
- รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ไชยชนก ชิดชอบ กล่าวหลังพบ Apple ตามที่รายงานว่า
- แจ้งเตือนอย่างเดียว ยังไม่ได้แปลว่าผู้โจมตีเข้าถึงเครื่องได้
- ทางการยังไม่มีหลักฐานว่าเกี่ยวกับสปายแวร์ Pegasus ของ NSO Group
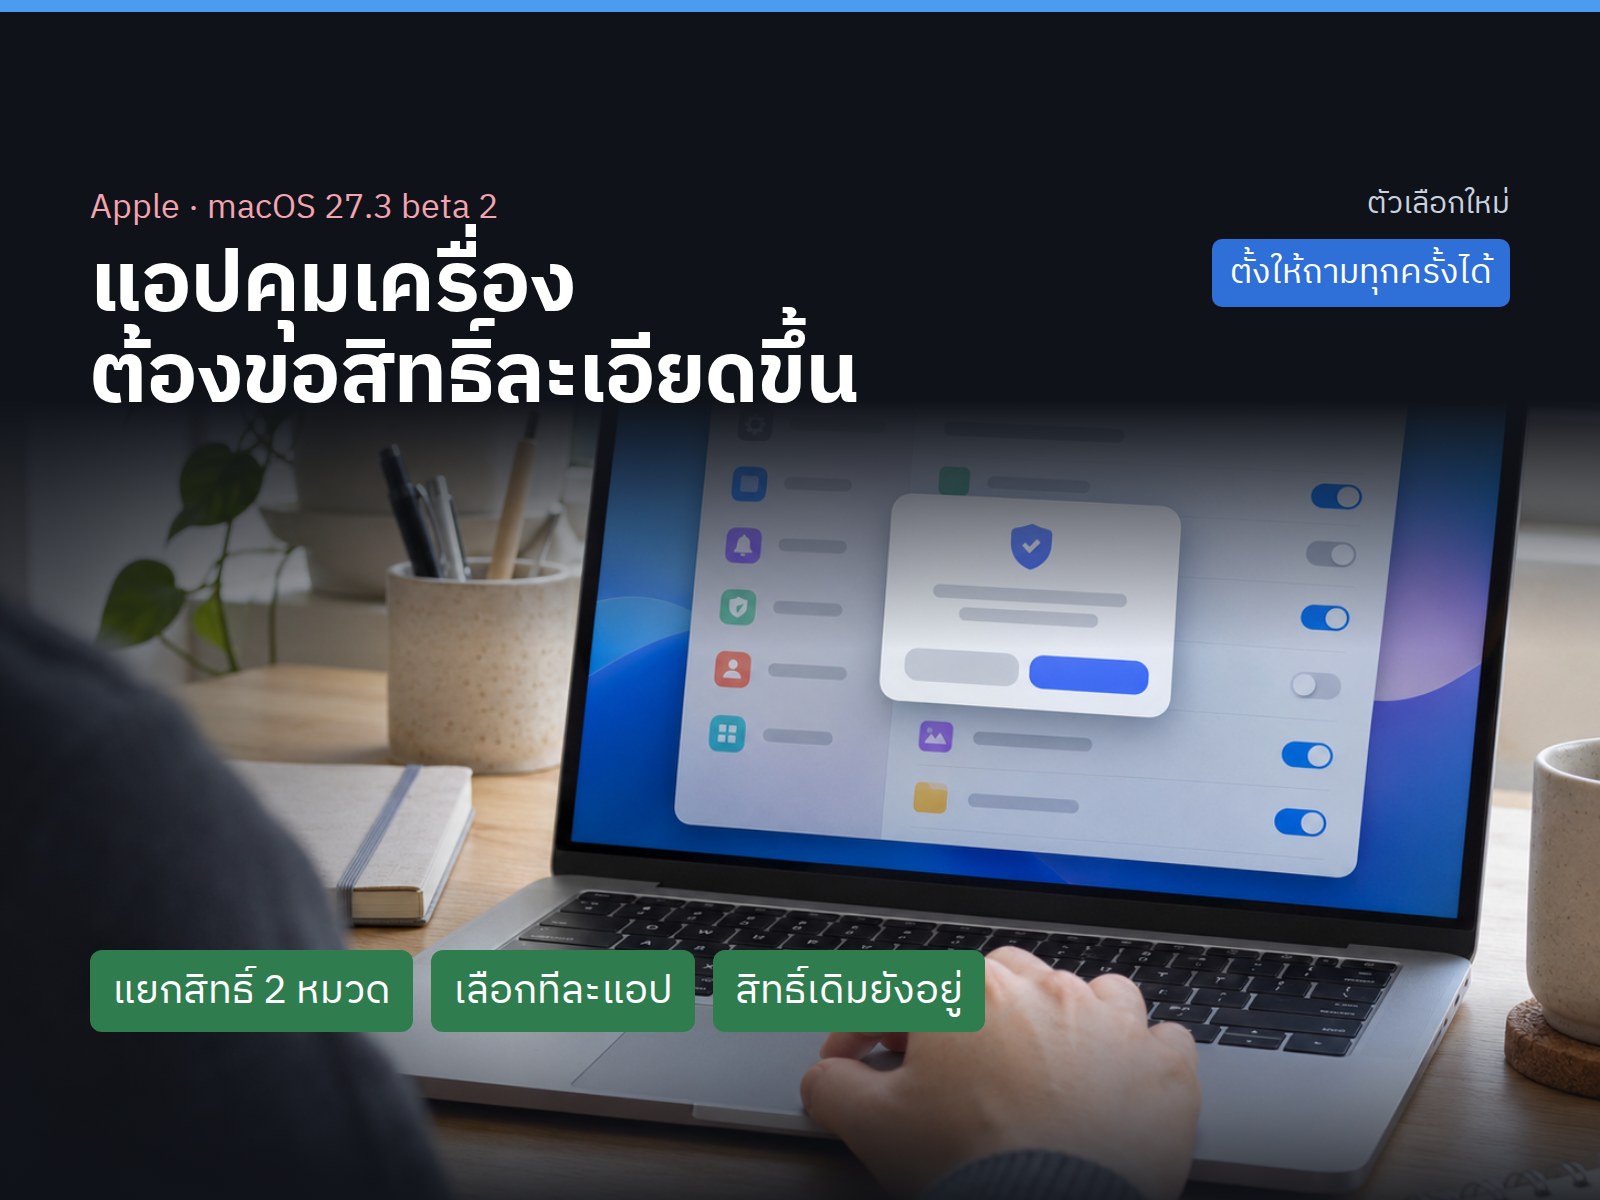
ในภาพคือสรุปประเด็นหลักจากรายงาน ทั้งวันที่ส่งแจ้งเตือน จำนวนประเทศ คำที่ Apple ใช้ และสิ่งที่รัฐมนตรีดีอีพูดตามที่รายงาน
ผมไม่เดาว่าใครอยู่เบื้องหลังครับ รายงานไม่ได้ระบุ และ Apple เองก็บอกว่าไม่ระบุผู้โจมตีหรือภูมิภาคในแจ้งเตือนเหล่านี้
แจ้งเตือนจริงของ Apple หน้าตาเป็นอย่างไร
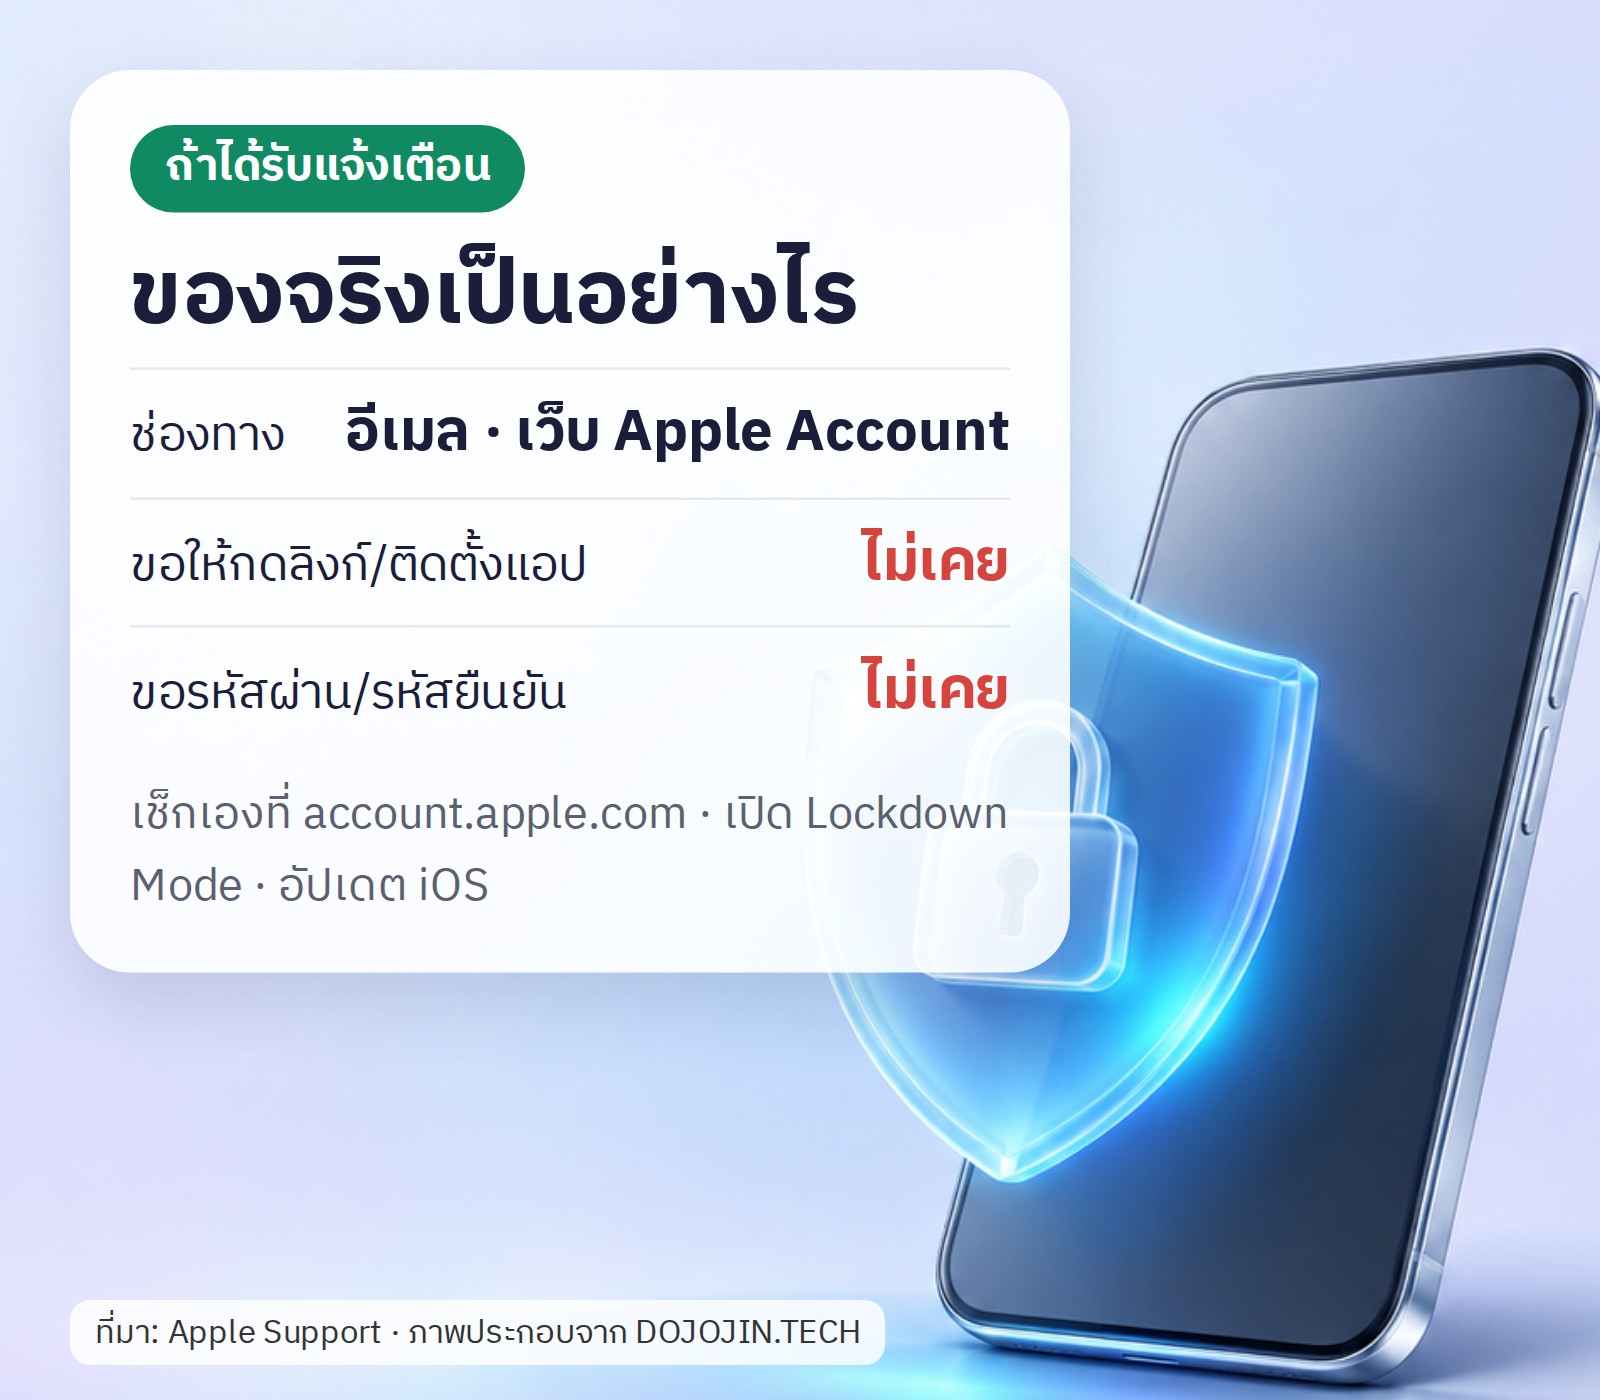
ในภาพสรุปลักษณะของแจ้งเตือนจริง และสิ่งที่ควรทำ ตามหน้าช่วยเหลือของ Apple เรื่อง Threat Notification ซึ่งบอกไว้ว่า
- แจ้งเตือนจะขึ้นบน iPhone และ Apple ส่งอีเมลไปที่อีเมลที่ผูกกับ Apple Account ด้วย
- ถ้าล็อกอินที่ account.apple.com จะเห็นแบนเนอร์ด้านบนของหน้า Apple Account
- แจ้งเตือนจริง ไม่เคย ขอให้กดลิงก์ เปิดไฟล์ ติดตั้งแอปหรือโปรไฟล์ และไม่เคยขอรหัสผ่าน Apple Account หรือรหัสยืนยันทางอีเมลหรือโทรศัพท์
ข้อสุดท้ายสำคัญครับ
หน้าของ Apple ไม่ได้พูดถึงมิจฉาชีพตรง ๆ แต่ถ้าเจอข้อความที่อ้างว่ามาจาก Apple แล้วให้กดลิงก์หรือกรอกรหัส แบบนั้นขัดกับที่ Apple บอกว่าของจริงไม่ทำ
วิธีเช็กที่ Apple แนะนำ คือเปิด account.apple.com เอง (พิมพ์เอง ไม่กดจากข้อความ) แล้วดูว่ามีแบนเนอร์ด้านบนจริงไหม
ภาพในข่าวนี้เป็นภาพประกอบทั้งหมด ไม่ใช่หน้าตาแจ้งเตือนจริงของ Apple
ถ้าได้รับแจ้งเตือนจริง ควรทำอะไร
Apple แนะนำไว้ตามนี้
- เปิด Lockdown Mode (โหมดป้องกันขั้นสูง) Apple บอกว่าถึงยังไม่ได้รับแจ้ง แต่ถ้ามีเหตุให้เชื่อว่าถูกเล็งเป็นรายบุคคล ก็เปิดได้
- อัปเดตเครื่องเป็นซอฟต์แวร์ล่าสุด เพื่อรับแพตช์ความปลอดภัย
- ขอความช่วยเหลือจากผู้เชี่ยวชาญ Apple แนะนำ Digital Security Helpline ขององค์กร Access Now ซึ่งให้ความช่วยเหลือฉุกเฉินด้านความปลอดภัย เปิดตลอด 24 ชั่วโมงผ่านเว็บไซต์ขององค์กร Apple ย้ำว่าองค์กรภายนอกไม่รู้ว่าทำไม Apple ส่งแจ้งเตือน แต่ให้คำแนะนำเฉพาะตัวได้
- พื้นฐานอื่น ๆ ที่ Apple ระบุ: ตั้งรหัสผ่านเครื่อง เปิดยืนยันตัวตนสองขั้นตอน ลงแอปจาก App Store เท่านั้น และไม่เปิดลิงก์หรือไฟล์แนบจากผู้ส่งที่ไม่รู้จัก
ถ้าไม่ได้รับแจ้งเตือนอะไรเลย ก็ไม่ต้องตกใจครับ Apple บอกว่าแจ้งเตือนนี้ส่งถึงคนที่ถูกเล็งเฉพาะราย ซึ่งมักเกี่ยวกับอาชีพหรือบทบาทของคนนั้น
ผมแนะนำแค่อัปเดต iOS ให้ใหม่อยู่เสมอครับ
เรื่องที่ยังไม่รู้
- ผมยังไม่ได้เช็กกับต้นฉบับ Bloomberg และเว็บกระทรวงดิจิทัลฯ ว่ารายละเอียดและคำพูดตรงกับที่ MacRumors สรุปไหม
- ยังไม่มีข้อมูลสาธารณะว่าในไทยมีคนได้รับแจ้งเตือนกี่คน และเกี่ยวกับสปายแวร์ตัวไหน
- Apple บอกว่าไม่เปิดเผยวิธีตรวจพบการโจมตี เพื่อไม่ให้ผู้โจมตีปรับตัวได้
ถ้ามีข้อมูลทางการเพิ่ม ผมจะมาอัปเดตครับ
แหล่งข้อมูล
- MacRumors (13 พ.ย. 2569, อ้างรายงานของ Bloomberg): บทความของ MacRumors
- Apple Support: About Apple threat notifications (support.apple.com/102174)
ที่มาของภาพ
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH (สมาร์ตโฟนทั่วไป ไม่ใช่แจ้งเตือนจริง)
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ