เกิดอะไรขึ้น
วันที่ 10 พฤศจิกายน 2569 ThaiCERT ออกประกาศเตือนว่า นักวิจัยพบผู้โจมตีใช้ AI agent สำรวจช่องโหว่และโจมตีองค์กรหลายแห่ง
ThaiCERT คือหน่วยงานของรัฐที่คอยแจ้งเตือนภัยไซเบอร์ ประกาศนี้สรุปมาจากรายงานของ Acronis Threat Research Unit ที่เผยแพร่วันที่ 4 พฤศจิกายน 2569 ผมไปอ่านรายงานต้นฉบับของ Acronis เองแล้ว ตัวเลขในข่าวนี้มาจากรายงานนั้นครับ
AI agent คืออะไร พูดง่าย ๆ คือโปรแกรม AI ที่ไม่ได้แค่ตอบคำถามเหมือนแชตบอตทั่วไป แต่ “ลงมือทำเอง” ได้ด้วย เช่น สั่งเครื่องมือสแกนเว็บ อ่านผล แล้วตัดสินใจเองว่าจะลองอะไรต่อ
ตัวเลขที่ควรรู้
- ผู้โจมตีคนเดียวใช้ระบบชื่อ BOSSAI ที่มี AI agent 12 ตัว (ใช้จริง 9 ตัว อีก 3 ตัวตั้งไว้แต่ยังไม่ได้ใช้)
- เป้าหมายกระจายอยู่ใน 11 ประเทศ มีทั้งหน่วยงานรัฐ มหาวิทยาลัย สถาบันการเงิน และหน่วยบริการฉุกเฉิน (ตามประกาศ ThaiCERT)
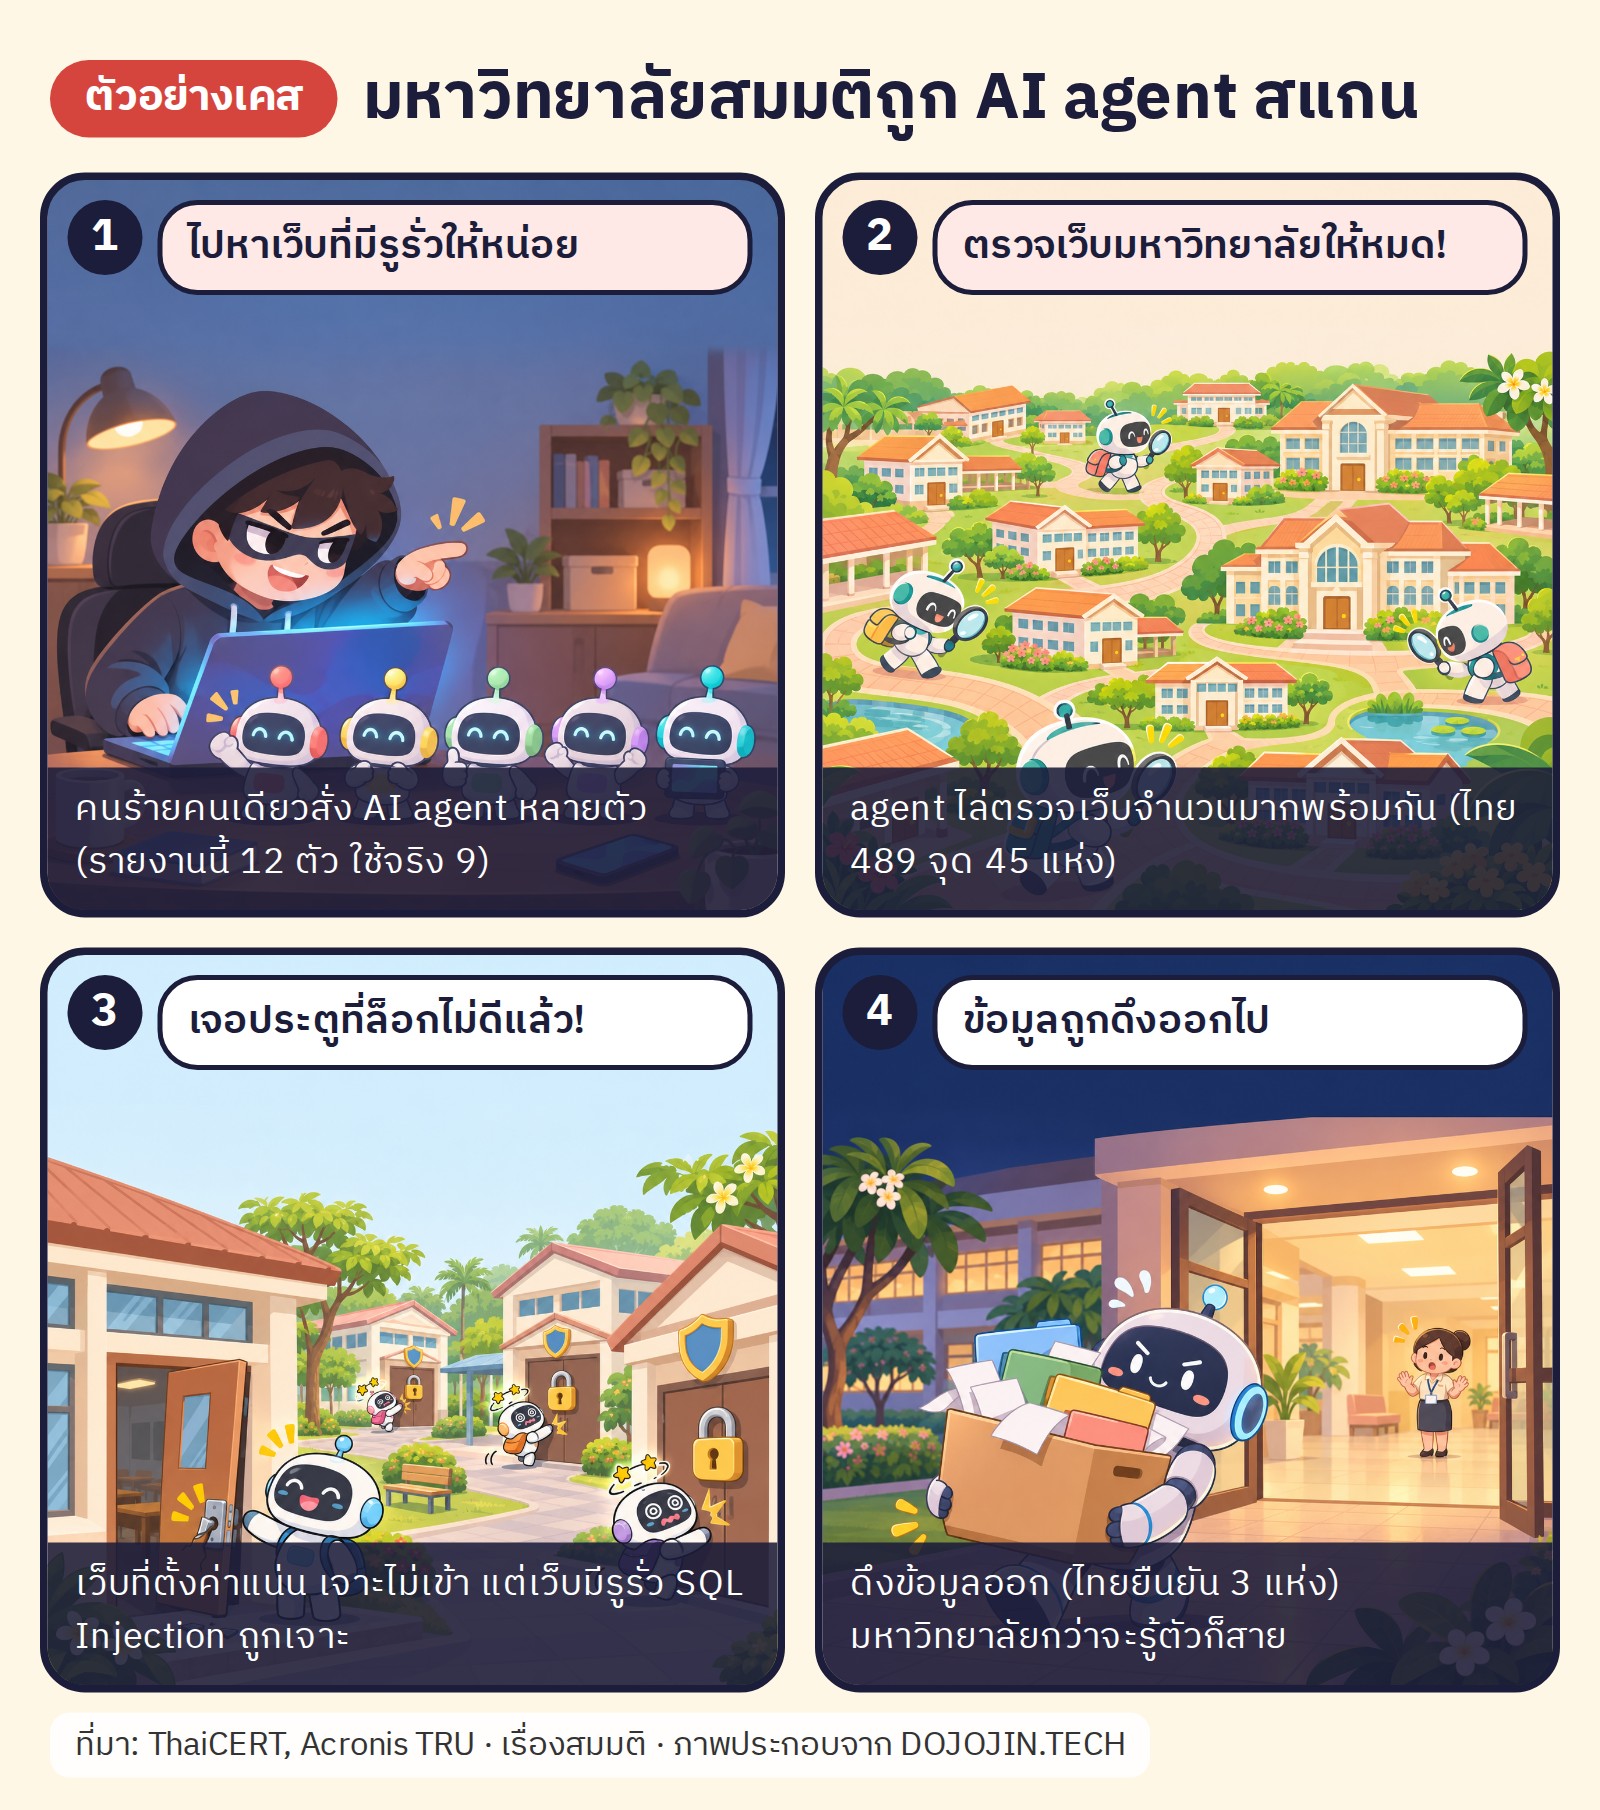
- ใน ประเทศไทย รายงานบอกว่า agent หา “เป้าหมายที่เป็นไปได้” ได้ 489 จุด ใน มหาวิทยาลัย 45 แห่ง
- ยืนยันช่องโหว่แบบ SQL Injection (รูรั่วที่ใช้ดึงข้อมูลออกจากฐานข้อมูลของเว็บ อธิบายในหัวข้อถัดไป) ได้ที่ 5 แห่ง ในนั้น 3 แห่ง ถูกดึงข้อมูลออกไปจริง ส่วนอีก 2 แห่งเจอจุดที่เจาะได้ แต่ยังไม่ยืนยันว่าถูกดึงข้อมูลไป
- ThaiCERT สรุปว่าข้อมูลที่ถูกดึงมีทั้งข้อมูลผู้ดูแลระบบและข้อมูลนักศึกษา
SQL Injection คืออะไร และโจมตีเป็นขั้นตอนอย่างไร
SQL Injection คือช่องโหว่ที่เกิดเมื่อเว็บรับข้อความจากช่องกรอกแล้วไม่ตรวจให้ดี ผู้โจมตีเลยแอบแทรกคำสั่งเข้าไป ให้ฐานข้อมูลของเว็บ “คาย” ข้อมูลออกมา
เปรียบง่าย ๆ เหมือนเสมียนที่ทำตามกระดาษโน้ตทุกแผ่นที่มีคนยื่นให้ โดยไม่ดูว่าใครเขียนมา
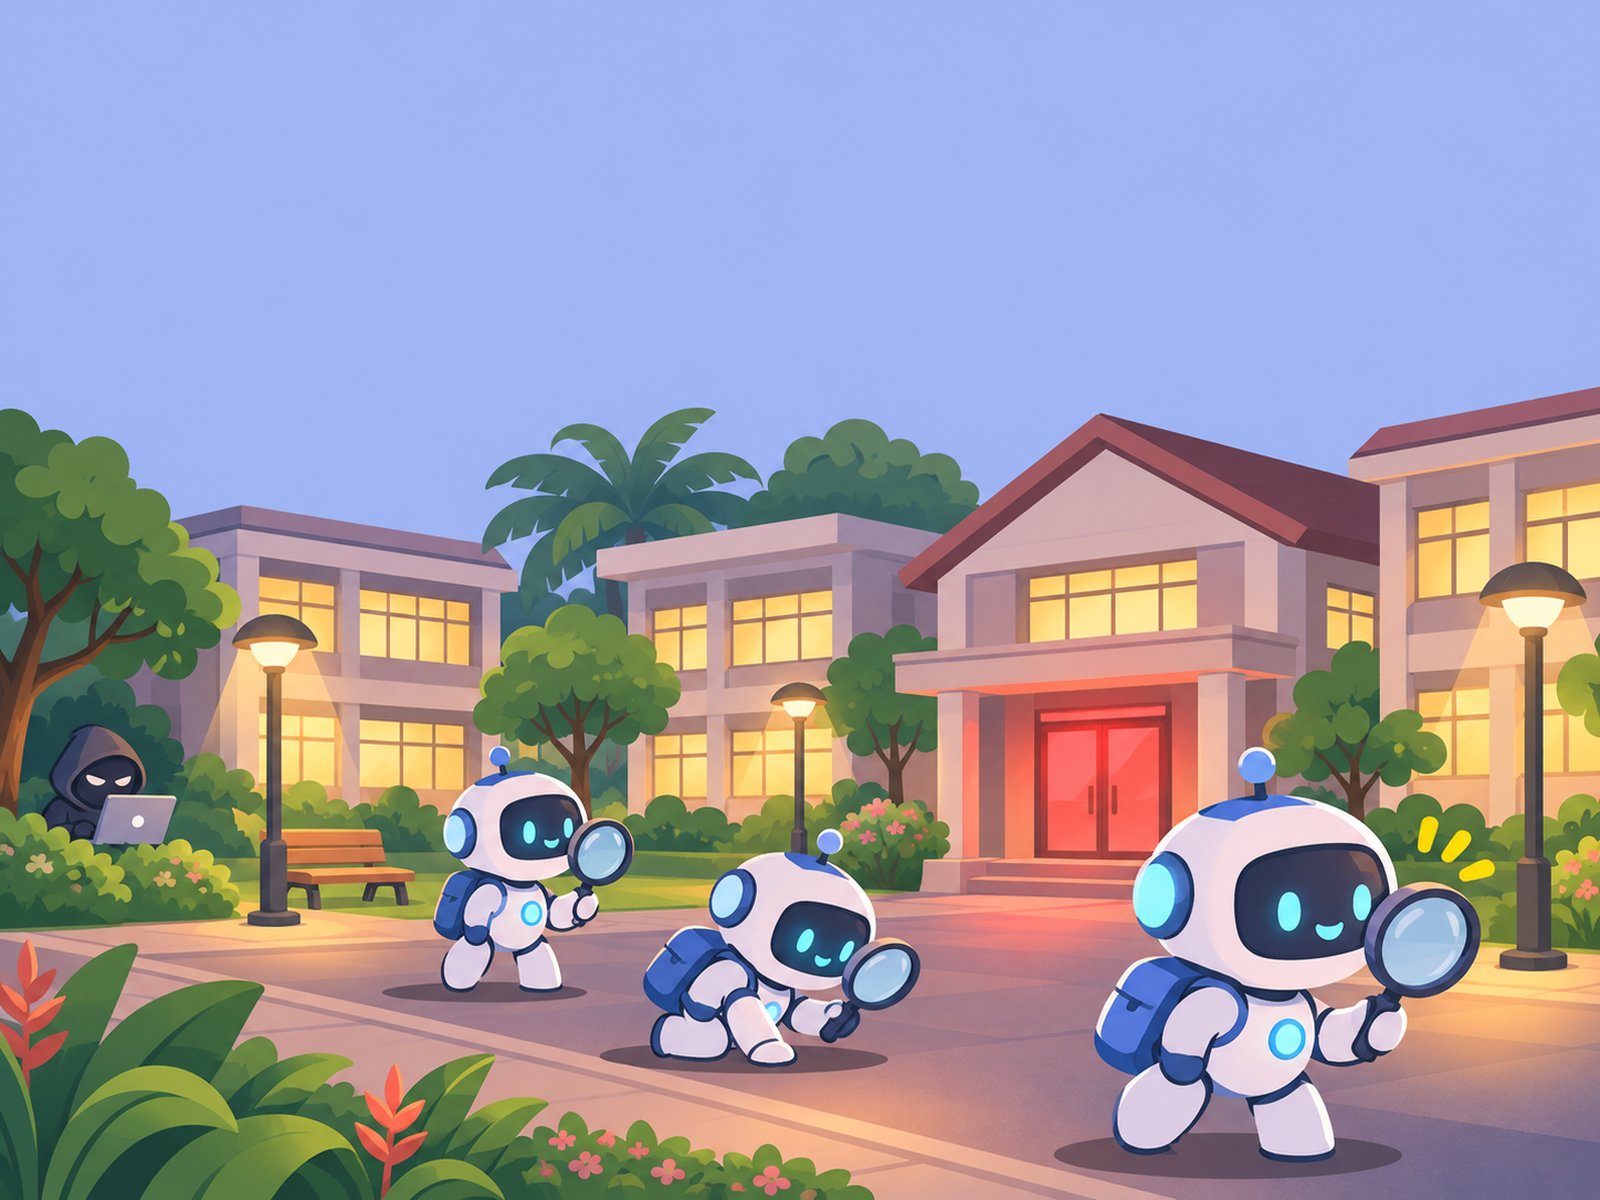
รายงานของ Acronis เล่าลำดับการโจมตีของ agent ไว้ประมาณนี้ครับ
- หาเป้าหมาย ใช้เสิร์ชเอนจินที่ค้นหาเครื่องที่ต่ออินเทอร์เน็ตอยู่ (เช่น Shodan, FOFA) กรณีของไทย agent ไล่ดูเว็บย่อยกว่า 50 เว็บ
- สแกนหาจุดอ่อน ใช้เครื่องมือสแกนที่ใช้กันทั่วไปในวงการ
- ส่งต่องาน ผู้โจมตีคัดลอกผลจาก agent ตัวหนึ่งไปส่งให้อีกตัวด้วยมือตัวเอง
- ลงมือเจาะ เจอจุดที่แทรกคำสั่งได้ ก็ใช้เครื่องมือเจาะฐานข้อมูล
- ดึงข้อมูล ดึงตารางข้อมูลผู้ดูแลระบบและพยายามดึงข้อมูลนักศึกษา
การ์ตูนในภาพเป็นมหาวิทยาลัยสมมติครับ ผมแต่งเรียงตามลำดับในรายงาน ไม่ใช่เหตุการณ์ของมหาวิทยาลัยใดโดยเฉพาะ
แต่ AI agent ไม่ได้เก่งไปหมด
รายงานของ Acronis บอกด้วยว่า agent ทำพลาดบ่อยครับ
- ระบบสแกนตัวหนึ่งชื่อ HalberdStrike รายงานช่องโหว่ร้ายแรงที่ไม่มีอยู่จริงหลายรายการ เช่น เจอพอร์ต (ช่องทางเชื่อมต่อเข้าเครื่อง) ที่ถูกกรองไว้แล้ว ก็ยังสรุปว่ามีช่องโหว่ รายงานระบุว่าผลระดับสูงและร้ายแรงของมัน เกินครึ่งเป็นผลบวกลวง (แจ้งว่ามีปัญหาทั้งที่ไม่มี) หรือจัดระดับผิด
- agent บางตัว “ตัดสินใจเองว่าเป้าหมายอยู่นอกขอบเขต” แล้วเลิกทำไปเฉย ๆ โดยไม่ถามผู้โจมตี
- โมเดล AI เชิงพาณิชย์บางตัวไม่ยอมทำตามคำสั่งโจมตี ผู้โจมตีเลยต้องหันไปใช้โมเดลที่ถอดข้อจำกัดออก ซึ่งแม่นน้อยกว่า
- ที่สำคัญ รายงานสรุปว่าถ้าระบบตั้งค่าไว้ดี agent ทำอะไรได้น้อยลงมาก และเจาะไม่ได้ตรงที่มีการยืนยันตัวตน (ต้องล็อกอินก่อน) หรือกรองพอร์ตไว้ถูกต้อง
ผมอ่านแล้วคิดว่า เรื่องนี้ไม่ใช่ “AI เก่งจนป้องกันไม่ได้” แต่เป็น “คนร้ายสแกนได้เป็นร้อยเป้าหมายพร้อมกัน” จุดอ่อนเล็ก ๆ ที่เคยไม่มีใครสนใจ ก็เลยถูกเจอได้ง่ายขึ้นมาก
รายงานเองก็พูดทำนองเดียวกันว่า การที่ไม่มีใครรู้จักเรา ช่วยป้องกันไม่ได้อีกต่อไปแล้วครับ
องค์กรและเว็บขนาดเล็กควรทำอะไร
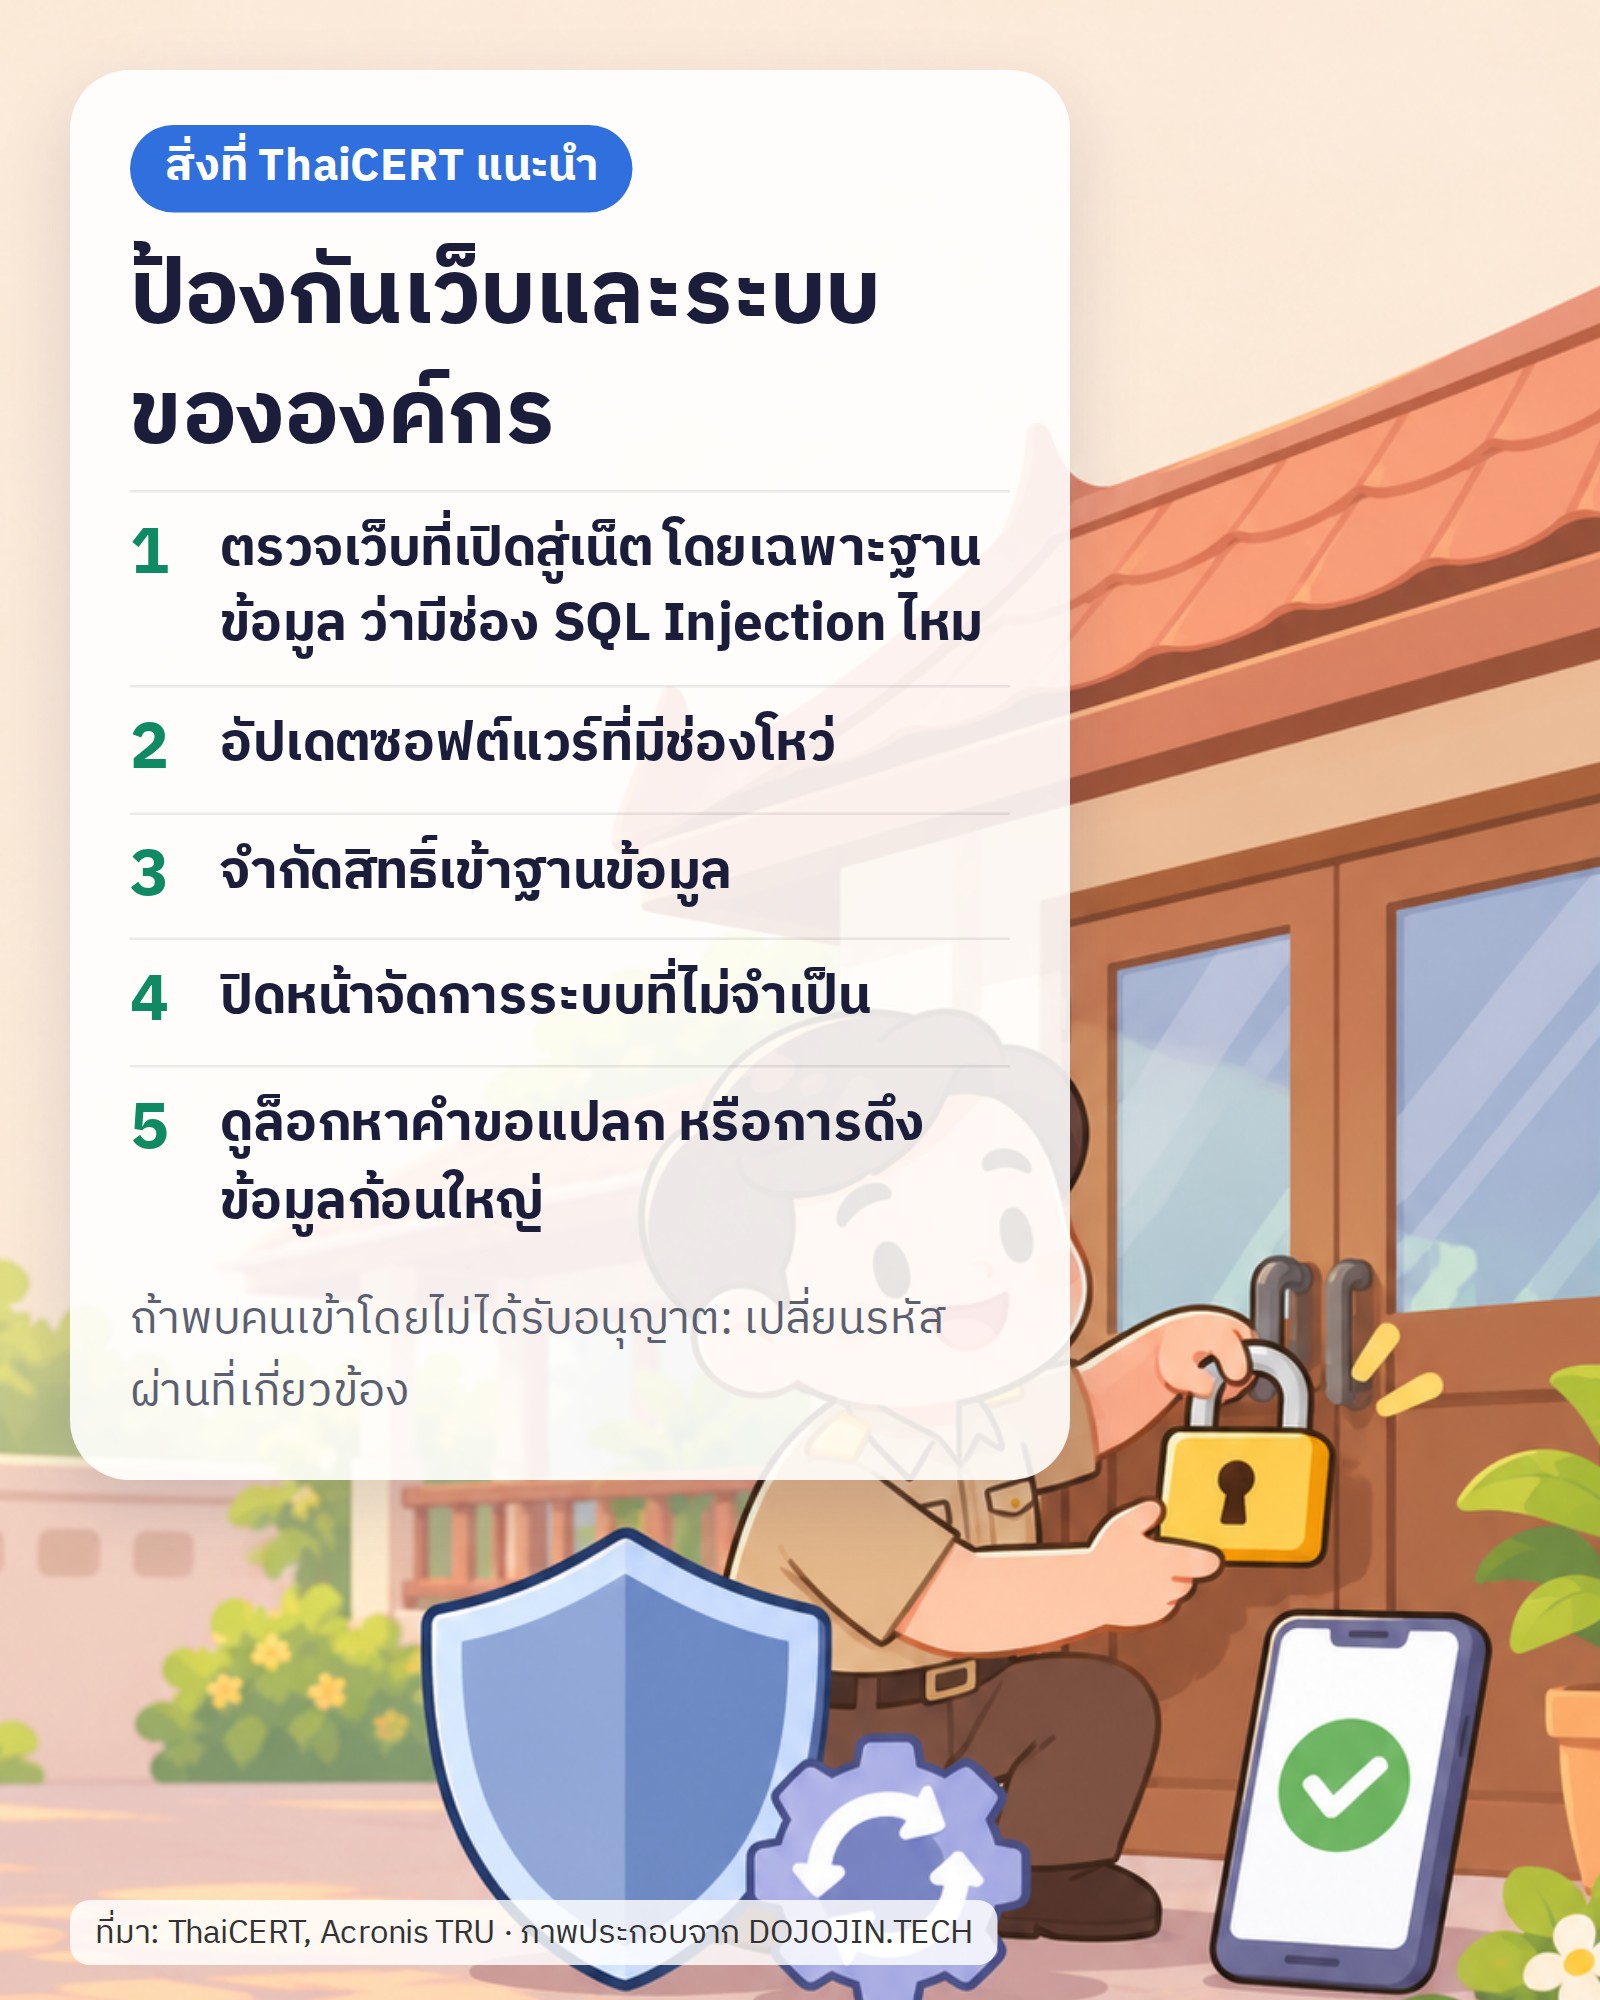
คำแนะนำข้างล่างเป็นของ ThaiCERT ตามประกาศ ผมแค่เรียบเรียงให้อ่านง่ายขึ้นครับ
- ตรวจเว็บและบริการที่เปิดสู่อินเทอร์เน็ต โดยเฉพาะฐานข้อมูลและเว็บแอป ว่ามีความเสี่ยง SQL Injection หรือไม่
- อัปเดตหรือแพตช์ (ลงตัวแก้ช่องโหว่) ซอฟต์แวร์ที่มีช่องโหว่
- จำกัดสิทธิ์ การเข้าถึงฐานข้อมูล ให้เข้าได้เท่าที่จำเป็น
- ปิดหน้าจัดการระบบ (admin) ที่ไม่ได้ใช้ อย่าเปิดทิ้งไว้ให้ใครก็เห็น
- ดูล็อก (บันทึกการใช้งานของระบบ) ว่ามีคำขอแปลก ๆ หรือการดึงข้อมูลก้อนใหญ่หรือไม่
- ตรวจค่า IoC (ร่องรอยการโจมตี เช่น IP) ที่ Acronis เผยแพร่
- ถ้าพบว่ามีคนเข้าโดยไม่ได้รับอนุญาต ประเมินความเสียหาย เปลี่ยนรหัสผ่านที่เกี่ยวข้อง และทำตามขั้นตอนรับมือเหตุการณ์ขององค์กร
แล้วคนทั่วไปต้องทำอะไร
ข่าวนี้เป็นเรื่องของเว็บและระบบขององค์กร ตัวประกาศไม่ได้แนะนำอะไรสำหรับคนทั่วไปโดยตรง และไม่ได้พูดถึงการเปิด MFA (ล็อกอินสองชั้น เช่น ใส่รหัสผ่านแล้วต้องใส่รหัสจากมือถืออีกที) ผมจึงไม่ใส่เป็นคำแนะนำของแหล่งข่าวครับ
ส่วนนี้เป็นความเห็นของผมเอง ถ้าเราเป็นนักศึกษาหรือใช้บริการของมหาวิทยาลัย
- ติดตามประกาศของมหาวิทยาลัยตัวเองไว้
- ระวังข้อความหรืออีเมลแปลก ๆ ที่อ้างว่ามาจากมหาวิทยาลัย เพราะข้อมูลที่หลุดอาจถูกเอาไปใช้หลอกต่อได้
- รหัสผ่านที่ใช้ซ้ำหลายเว็บ ก็ควรแยกกันไว้เหมือนเดิมครับ
ในหน้าที่ผมอ่าน ผมไม่เห็นชื่อมหาวิทยาลัยไทยที่ถูกดึงข้อมูล จึงไม่ระบุชื่อ และไม่ขอเดาครับ
แหล่งข้อมูล
- ThaiCERT: นักวิจัยเผยผู้โจมตีใช้ AI Agents สำรวจช่องโหว่และโจมตีองค์กรหลายแห่ง (10 พ.ย. 2569)
- Acronis Threat Research Unit: BOSSAI: Inside the AI attack mesh that targeted Taiwan’s emergency services (4 พ.ย. 2569)
- ThaiCERT อ้างข่าวจาก The Hacker News: thehackernews.com (ผมเปิดไม่ได้ ขึ้น 403 จึงไม่ได้ใช้เป็นแหล่งยืนยัน)
ที่มาของภาพ
- การ์ตูนตัวอย่างเคสและภาพคำแนะนำ: ภาพประกอบจาก DOJOJIN.TECH เรื่องในการ์ตูนเป็นเรื่องสมมติ ไม่ใช่เหตุการณ์ของมหาวิทยาลัยใดโดยเฉพาะ
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH