สรุปสั้น ๆ
Google Threat Intelligence Group (GTIG) คือทีมของ Google ที่คอยติดตามภัยคุกคามและแฮกเกอร์ รอบนี้ออกรายงานประจำไตรมาส พาดหัวว่า “การโจมตีด้วย AI agent ข้ามเส้นสำคัญแล้ว”
ใจความมีสามข้อครับ
- เป็นครั้งแรกที่ GTIG พบผู้โจมตีใช้ AI หาช่องโหว่และเจาะเข้าระบบเอง โดยไม่มีคนคุมทีละขั้น
- เครื่องมือบางตัวเอาโค้ดก่อนและหลังแพตช์มาเทียบกัน แล้วสร้างวิธีโจมตีจากช่องโหว่ที่เพิ่งถูกปิด
- วิธีเจาะยังเป็นแบบเดิม คือใช้รหัสผ่านที่หลุด กับระบบที่ยังไม่อัปเดต ที่เปลี่ยนคือความเร็วและปริมาณ
ผมอ่านรายงานเต็มของ Google เทียบกับบทความของ BleepingComputer ครับ ส่วนวันที่ออกรายงานผมไม่ฟันธง เพราะบล็อกของ Google ลงวันที่ 16 พ.ย. 2569 แต่หน้ารายงานเต็มแสดงวันที่ 17 พ.ย. 2569
Google เจออะไร
ก่อนอื่น AI agent ไม่ใช่แชตบอตที่เราถามแล้วมันตอบนะครับ พูดง่าย ๆ คือ AI ที่รับเป้าหมายไปแล้วลงมือทำเองเป็นขั้น ๆ ได้ ทั้งเรียกใช้เครื่องมือ รันคำสั่ง ดูผล แล้วตัดสินใจเองว่าจะทำอะไรต่อ
เทียบง่าย ๆ ครับ แชตบอตเหมือนที่ปรึกษาที่บอกว่าควรไขกุญแจยังไง ส่วน agent เหมือนช่างที่ถือกุญแจไปไขเองจนเสร็จ แล้วเดินต่อไปบ้านหลังถัดไป
ในภาพคือแผนผังของ Google ว่าเครื่องมือเจาะระบบแบบ agent ทำงานยังไง ผู้โจมตีสั่ง “ตัวประสานงาน” ตัวเดียว แล้วตัวนี้แบ่งงานให้ agent ย่อยทำทีละช่วง ตั้งแต่ส่องหาเป้าหมาย เจาะเข้าระบบ ฝังตัวและยกสิทธิ์ ขยับไปเครื่องอื่นภายใน จนจบภารกิจ
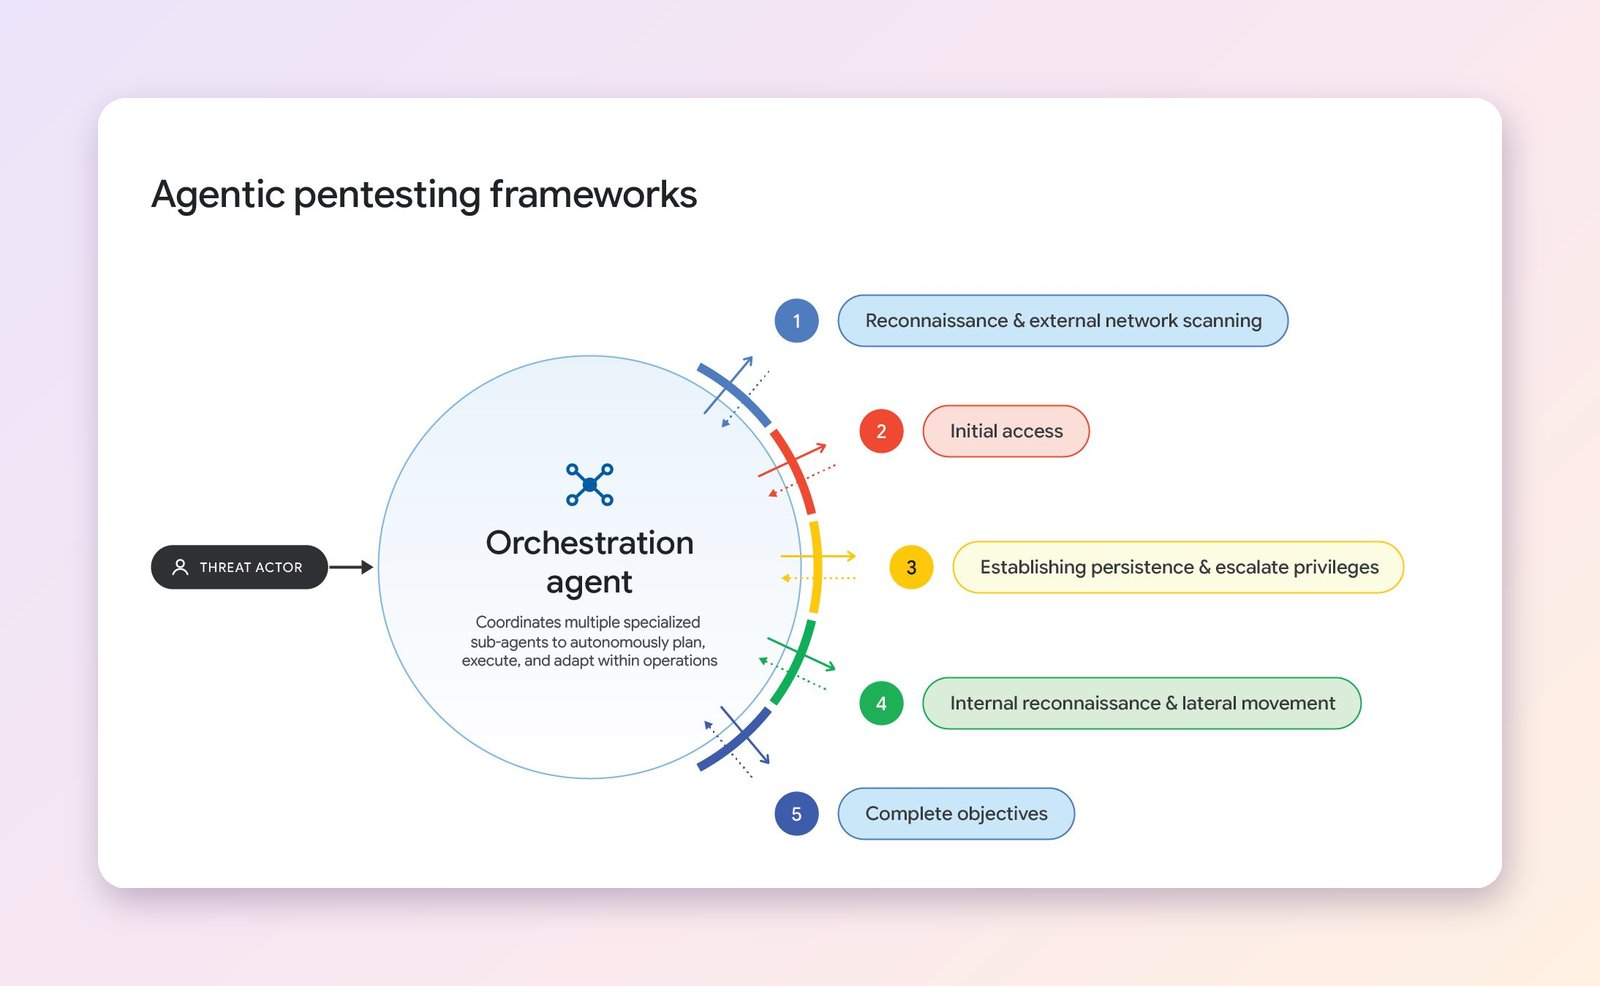
ตัวอย่างหลักในรายงานชื่อ exploit_agent ทีมของ Google เจอมันบนเซิร์ฟเวอร์ชั่วคราวของผู้โจมตีที่เปิดค้างไว้ให้คนนอกเข้าถึงได้ ตามรายงาน มันเชื่อมกับโมเดล AI ได้หลายตัว และทำ “differential analysis” กับซอฟต์แวร์เว็บยอดนิยมอย่างต่อเนื่อง
พูดง่าย ๆ คือ ทุกครั้งที่ผู้พัฒนาออกแพตช์ มันเอาโค้ดเก่ากับโค้ดใหม่มาวางเทียบกัน จุดที่ถูกแก้ก็คือจุดที่เคยมีรู มันดูตรงนั้น ร่างวิธีโจมตี แล้วลองรันเลย
เหมือนมีคนอ่านประกาศ “ซ่อมประตูหลังบ้านแล้ว” แล้วรู้ทันทีว่าบ้านไหนยังไม่ได้ซ่อม ประตูหลังบ้านนั้นมีปัญหา
บนเซิร์ฟเวอร์เดียวกันยังมีสคริปต์อีกหลายตัว ทั้งสำรวจเครือข่ายภายใน เดารหัสผ่าน ฝัง webshell (ประตูหลังสำหรับสั่งเครื่องจากระยะไกล) และลบ webshell ของแฮกเกอร์กลุ่มอื่นทิ้งด้วย
จากข้อมูลที่ Google เห็น เป้าหมายคือเว็บสื่อ บันเทิง และการศึกษาของฝรั่งเศส ส่วนใครเป็นคนใช้ Google ไม่ได้ระบุ มีแค่คอมเมนต์ภาษารัสเซียในไฟล์ตั้งค่าเท่านั้น
นอกจากนี้ผู้โจมตียังหยิบชุดเครื่องมือเจาะระบบแบบโอเพนซอร์สมาใช้ด้วย ที่ Google ระบุชื่อคือ ARTEX, CAIRN, CyberStrikeAI, HexStrike AI และ PentAGI ของพวกนี้ฝ่ายป้องกันใช้ทดสอบระบบตัวเองได้ แต่คนร้ายก็เอาไปใช้ได้เหมือนกัน
ARTEX ผมเขียนไว้แล้วใน ข่าว FBI เตือน ARTEX ส่วน CAIRN Google เห็นถูกใช้กับเป้าหมายในอุตสาหกรรมการบินและอวกาศของสหรัฐฯ และ PentAGI รุ่นดัดแปลงถูกใช้สแกนองค์กรใน “เอเชีย” ช่วงปลายเดือน ส.ค. ถึงต้นเดือน ต.ค. 2569 (รายงานไม่ได้บอกว่าประเทศไหน)
ตัวเลขที่ Google ให้ไว้
Google นับช่องโหว่ที่ถูกใช้โจมตีจริงในแต่ละเดือน แยกเป็นสองแบบ zero-day คือช่องโหว่ที่โดนใช้โจมตีก่อนผู้พัฒนาจะแก้ได้ ส่วน n-day คือช่องโหว่ที่มีแพตช์แล้ว แต่คนยังไม่ลง
8 → 11zero-day ที่ถูกใช้โจมตีต่อเดือน เฉลี่ยปี 2568 เทียบปี 2569
22zero-day ในเดือน ส.ค. 2569 เดือนเดียว
~1 วันPaperCut: มี exploit ที่ใช้งานได้หลังประกาศช่องโหว่
4 วันPaperCut: GreyNoise เห็นแคมเปญโจมตีจริงหลายร้อยองค์กรหลังประกาศ
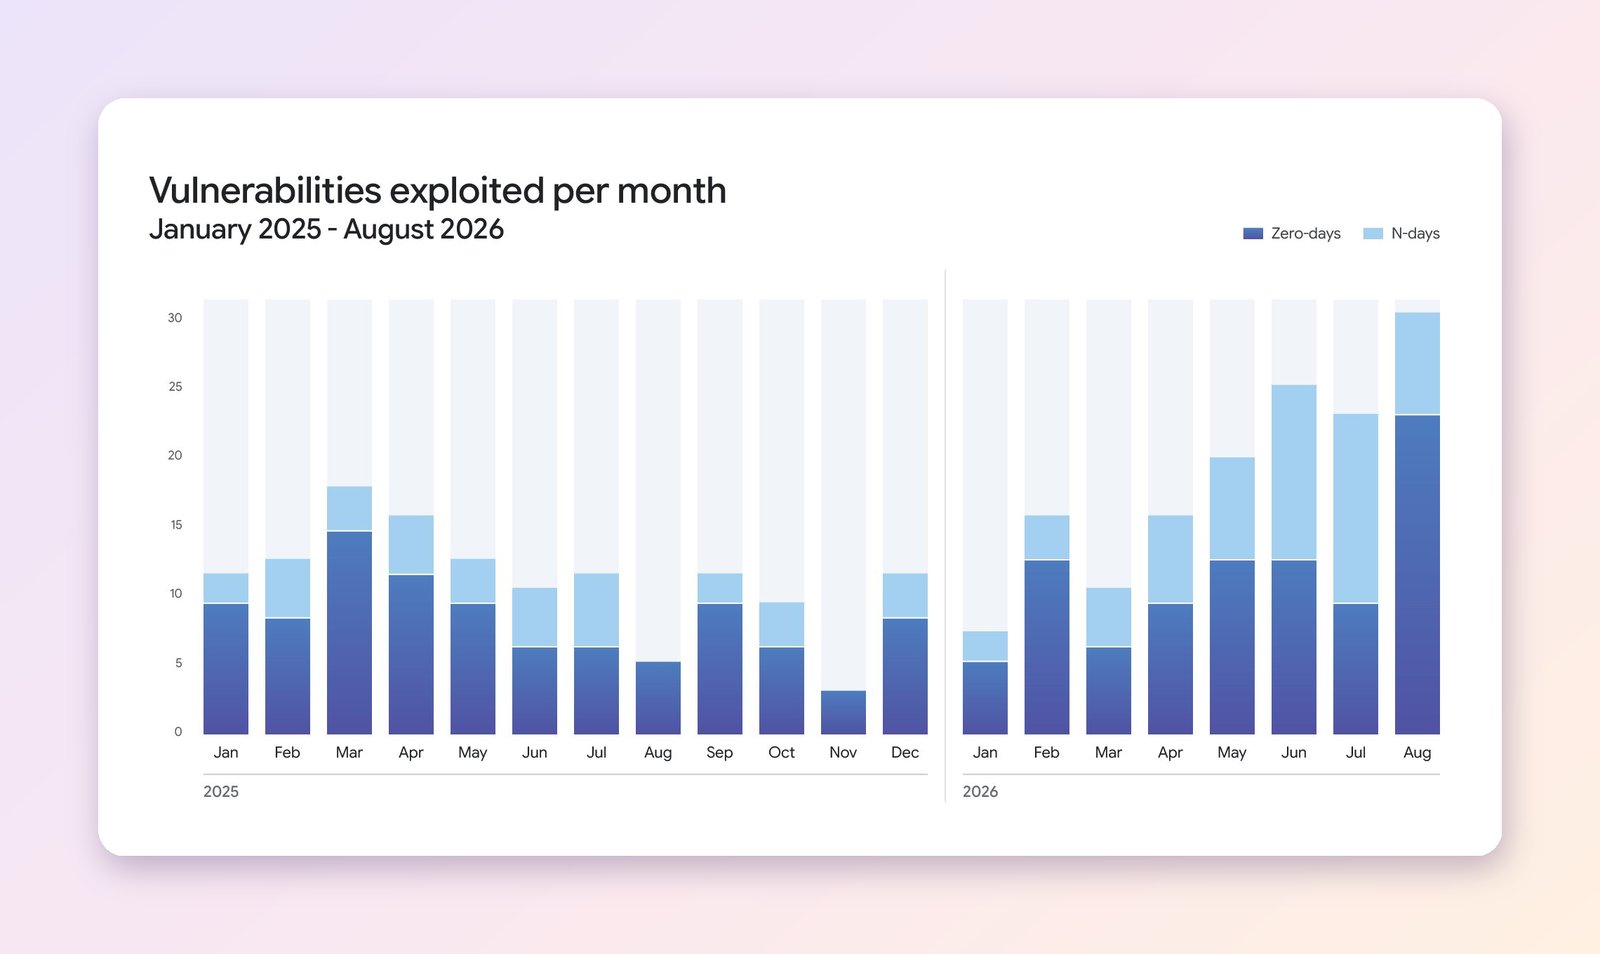
ในกราฟ แท่งสีเข้มคือ zero-day แท่งสีอ่อนคือ n-day ปี 2568 แท่งยังเตี้ย สูงบ้างต่ำบ้าง พอปี 2569 แท่งสูงขึ้นเรื่อย ๆ จนสูงสุดที่เดือน ส.ค. รายงานบอกว่าถ้ารวมกัน “ช่องโหว่ที่เปิดเผยและถูกใช้โจมตี” เพิ่มขึ้นเกือบสองเท่าระหว่าง ม.ค. ถึง ส.ค. 2569
ถ้าดูค่าเฉลี่ย zero-day ต่อเดือน ขยับจาก 8 เป็น 11 ไม่ได้มากนัก ที่กระโดดจริง ๆ คือเดือน ส.ค. เดือนเดียว ซึ่งรายงานเขียนว่าเป็น 22
เท่าที่ผมอ่าน รายงานไม่ได้บอกว่าตัวเลขเพิ่มเพราะ AI อย่างเดียวนะครับ นี่เป็นตัวเลขที่ Google นับเอง และใช้ประกอบภาพรวมว่าการโจมตีเร็วขึ้นและถี่ขึ้น
ตัวอย่างแรกคือ PaperCut (ซอฟต์แวร์จัดการงานพิมพ์) ปลายเดือน ส.ค. 2569 มีช่องโหว่สองตัว คือ CVE-2026-81578 (ข้ามการล็อกอินได้) และ CVE-2026-82078 พอใช้ต่อกันแล้วสั่งรันโค้ดจากภายนอกได้
รายงานบอกว่านักวิจัยทำ exploit (โค้ดที่ใช้เจาะได้จริง) สำเร็จภายในวันเดียวหลังประกาศ ส่วนแคมเปญที่ GreyNoise เห็นเกิดขึ้นหลังประกาศ 4 วัน น่าจะสร้างด้วย AI และขยับจากจุดที่เจาะเข้ามาจนเป็นผู้ดูแลโดเมนได้ “ภายในไม่กี่นาที”
อีกกรณีคือ PHP (CVE-2026-109618 และ CVE-2026-109619) ก่อนแพตช์ทางการจะออกวันที่ 21 ต.ค. 2569 มีวิดีโอสาธิตและโค้ดที่แก้แล้วหลุดออกมาก่อน คนจึงเอาโค้ดมาเทียบแล้วสร้าง exploit ได้
หลังแพตช์ออก มี PoC (โค้ดตัวอย่างโจมตี) ที่อ้างว่าใช้ได้ออกมา “หลายร้อยชิ้น” ส่วนใหญ่น่าจะสร้างด้วย AI และใช้ไม่ได้จริง แต่ฝ่ายป้องกันก็ต้องเสียเวลาตรวจ
ใครอยู่เบื้องหลัง
รายงานแบ่งคนที่ใช้ AI ไว้หลายแบบ ผมเลือกมาเฉพาะที่ช่วยให้เห็นภาพ ไม่ไล่ชื่อทุกกลุ่มนะครับ
กลุ่มที่ใช้ agent เจาะระบบเองexploit_agent ยังไม่รู้ว่าเป็นใคร Google ระบุแค่ว่ามีคอมเมนต์ภาษารัสเซียในไฟล์ตั้งค่า นอกจากนี้รายงานบอกว่ากลุ่มที่เกี่ยวข้องกับจีน (PRC-nexus) กำลังพัฒนาเฟรมเวิร์กโจมตีอัตโนมัติของตัวเอง “น่าจะใช้ในการจารกรรมไซเบอร์”
กลุ่มที่รัฐหนุนหลังใช้ AI ช่วยงาน เช่น CALANQUE ION ของอิหร่าน (เดิมชื่อ APT42) ใช้ AI รวมถึง Gemini ช่วยสอดแนมและหลอกลวงแบบเจาะจงตัวบุคคล ส่วนใหญ่ยังใช้ AI เป็นผู้ช่วยของคน ยังไม่ได้ปล่อยให้ AI เจาะเอง
อาชญากรหาเงินLLMjacking คือการขโมย “คีย์เข้าใช้ AI” ของคนอื่น (API key หรือ session token) ไปรันงานของตัวเอง แล้วค่าใช้จ่ายไปตกที่เจ้าของบัญชี Google ระบุว่าบางเคสโดนเรียกเก็บเกิน 100,000 ดอลลาร์สหรัฐฯ ในวันเดียว และเคสหนักสุดสะสมถึง 1 ล้านดอลลาร์ก่อนจะแก้ได้
LLMjacking ฟังดูไกลตัว แต่จริง ๆ คือเรื่องเดียวกับบัตรเครดิตหลุดครับ คีย์ที่หลุดก็เหมือนบัตรที่คนอื่นเอาไปรูดแทนเรา
ตามรายงาน คีย์พวกนี้หลุดมาได้หลายทาง เช่น เก็บจากที่เก็บโค้ดบน GitHub แบบสาธารณะ หลอกให้ผู้ใช้ส่ง session token ผ่านเว็บปลอม หรือซื้อต่อจากผู้ขายมัลแวร์ขโมยข้อมูล ตัวอย่างที่ Google ยกคือ botnet ตัวหนึ่งยิงคำขอไปที่ AI “หลายล้านครั้งในราว 24 ชั่วโมง” ก่อนคีย์จะถูกเพิกถอน
แล้วมันหมายความว่าอะไร
ผมสรุปเป็นภาพแบบนี้ครับ
เมื่อก่อน ช่วงตั้งแต่แพตช์ออกจนมีคนทำวิธีโจมตีได้สำเร็จ ฝั่งผู้โจมตีต้องใช้คนเก่ง ๆ นั่งอ่านโค้ดเป็นวัน ๆ ตอนนี้งานช่วงนั้นถูกลงและเร็วขึ้น ช่องว่างระหว่าง “แพตช์ออก” กับ “เริ่มโดนโจมตี” เลยสั้นลง
ใครลงอัปเดตช้า ก็เท่ากับเปิดประตูหลังทิ้งไว้ให้เครื่องมือที่ไม่เคยหลับ
แต่ก็มีข้อควรระวังสองข้อครับ
ข้อแรก รายงานเองก็บอกว่าเครื่องมือพวกนี้ยัง “แลกความเงียบกับความเร็ว” พูดง่าย ๆ คือทำงานเสียงดัง ทิ้งร่องรอยให้ตรวจจับได้ และ AI ก็ยังมั่วอยู่ เช่น แต่งรายละเอียดหรือเป้าหมายที่ไม่มีอยู่จริงขึ้นมาเอง
ข้อสอง เรื่องเวลา BleepingComputer รายงานว่า GTIG คาดว่าภายในราว 3 เดือนจะมีการโจมตีแบบไม่ซับซ้อนที่แทบไม่ต้องใช้คน และภายในราว 6 เดือนจะมีแบบซับซ้อนที่ทำเองทั้งหมด แต่ตัวเลขช่วงเวลานี้ผมหาในรายงานเต็มของ Google ไม่เจอ ขอให้ถือเป็นคำของ BleepingComputer นะครับ รายงานของ Google เขียนไว้เพียงว่าน่าจะมีการใช้เฟรมเวิร์กพวกนี้ต่อไป และเข้าใกล้การเจาะระบบแบบ agent เต็มรูปแบบมากขึ้น
ต้องทำอะไรบ้าง
ในรายงานของ Google ไม่มีรายการ “ผู้ใช้ทั่วไปต้องทำอะไร” ชัด ๆ (ชี้ไปที่คู่มือ hardening หรือการปิดจุดอ่อนของระบบ ของ Mandiant กับกฎตรวจจับ ARTEX บน Google SecOps) ข้อแนะนำด้านล่างผมสรุปเองจากสิ่งที่รายงานพบ ไม่ใช่คำแนะนำทางการของ Google นะครับ
คนทั่วไป
- เปิดอัปเดตอัตโนมัติทั้งมือถือ คอมพิวเตอร์ เราเตอร์ และแอปที่ใช้บ่อย เพราะเวลาที่เรามีหลังแพตช์ออกสั้นลงแล้ว
- อย่าแปะ API key หรือ token ไว้ที่ไหนถ้าใช้บริการ AI แบบเสียเงิน อย่าวางคีย์ลงในแชต เว็บแปลก ๆ หรือโพสต์สาธารณะ และระวังอย่าให้คีย์โผล่บนหน้าจอตอนแชร์จอ
- เปิดยืนยันตัวตนสองชั้น (2FA)ที่อีเมลและบัญชีสำคัญ ถ้ารหัสผ่านหลุดไป คนอื่นก็ยังเข้าได้ไม่ง่าย
องค์กรเล็กและคนเขียนโค้ด
- ลงแพตช์ให้เสร็จภายในไม่กี่วันเริ่มจากระบบที่เปิดออกอินเทอร์เน็ต เช่น เว็บเซิร์ฟเวอร์ ปลั๊กอิน VPN ไฟร์วอลล์ ไม่ต้องรอรอบบำรุงรักษาเดือนหน้า
- เปลี่ยนคีย์เป็นประจำ และเปลี่ยนทันทีถ้าสงสัยรวมถึง API key ของบริการ AI และคีย์ของ cloud
- อย่า commit คีย์ขึ้น GitHubเก็บคีย์ในไฟล์ตั้งค่าที่ไม่ push ขึ้นไป หรือใช้ที่เก็บความลับ ถ้าเผลอขึ้นไปแล้ว ให้ถือว่าหลุดและเปลี่ยนใหม่ทันที แค่ลบทิ้งทีหลังไม่พอ
- ตั้งเพดานงบและแจ้งเตือนค่าใช้จ่ายทั้งบริการ AI และ cloud ถ้าบิลพุ่งผิดปกติภายในวันเดียว นั่นคือสัญญาณว่าคีย์โดนคนอื่นใช้
- ตรวจ PoC ก่อนเชื่อพอมีข่าวช่องโหว่ใหม่ จะมีโค้ดโจมตีที่อ้างว่าใช้ได้ออกมาเยอะ แต่หลายชิ้นเป็นของปลอม อย่าเอาไปรันในเครื่องจริง
ในไทยเป็นอย่างไร
รายงานฉบับนี้ไม่ได้พูดถึงไทยครับ มีแค่ “องค์กรในเอเชีย” ในเคส PentAGI กับเรื่อง LLMjacking ในภูมิภาคเอเชียแปซิฟิก และผมยังไม่พบว่า ThaiCERT ออกประกาศเรื่องรายงานฉบับนี้
แต่การโจมตีด้วย AI agent เคยเป็นข่าวในไทยแล้ว อ่านต่อได้ที่ ThaiCERT เตือน AI agent สแกนมหาวิทยาลัยไทย ส่วนตัวอย่างช่องโหว่ที่โดนโจมตีจริงอย่างรวดเร็ว ดูได้ที่ Check Point Gateway CVE-2026-123039 เข้า KEV ซึ่งโยงกับช่องโหว่ PHP ชุดเดียวกับในรายงานนี้
ข้อควรรู้: นี่คือมุมมองของ Google
รายงานนี้เป็นข้อมูลที่ Google เก็บและตีความเอง และ Google เองก็ขายผลิตภัณฑ์ป้องกันด้วย AI (เช่น Google AI Threat Defense) ซึ่งบล็อกของ Google ก็โปรโมตไว้ท้ายเรื่อง ผมจึงอ่านตัวเลขและคำเตือนในฐานะ “มุมมองของคนที่เห็นข้อมูลเยอะ” ไม่ใช่ข้อเท็จจริงที่ใครก็ตรวจซ้ำได้ทั้งหมด
ส่วนที่ BleepingComputer รายงานตรงกันคือเรื่อง exploit_agent เหยื่อในฝรั่งเศส และการใช้ ARTEX ผมว่าสัญญาณหลักน่าเชื่อครับ เพราะตรงกับที่เห็นในเคส PaperCut และ PHP ว่าเวลาหลังแพตช์ออกสั้นลงจริง ๆ
แหล่งข้อมูล
- Google Threat Intelligence Group, “GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold” (Aurora Blum, Kelli Vanderlee, Jess Xia, David Mainor): cloud.google.com
- Google (บล็อกประกาศ 16 พ.ย. 2569): blog.google
- BleepingComputer, Bill Toulas (16 พ.ย. 2569), ที่มาของช่วงเวลา 3 และ 6 เดือน: bleepingcomputer.com
- ข่าวเกี่ยวข้อง: FBI เตือน ARTEX · ThaiCERT เตือน AI agent สแกนมหาวิทยาลัยไทย · Check Point CVE-2026-123039
ที่มาของภาพ
- ภาพในเนื้อข่าว 2 ภาพ: Google Threat Intelligence Group (Figure 1 และ Figure 3 ในรายงานต้นฉบับ) ไม่ได้แก้ภาพ วางบนพื้นสีโดย DOJOJIN.TECH · cloud.google.com
- ภาพปก: by dojojin.tech · โลโก้ Google จาก google.com
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ