เกิดอะไรขึ้น
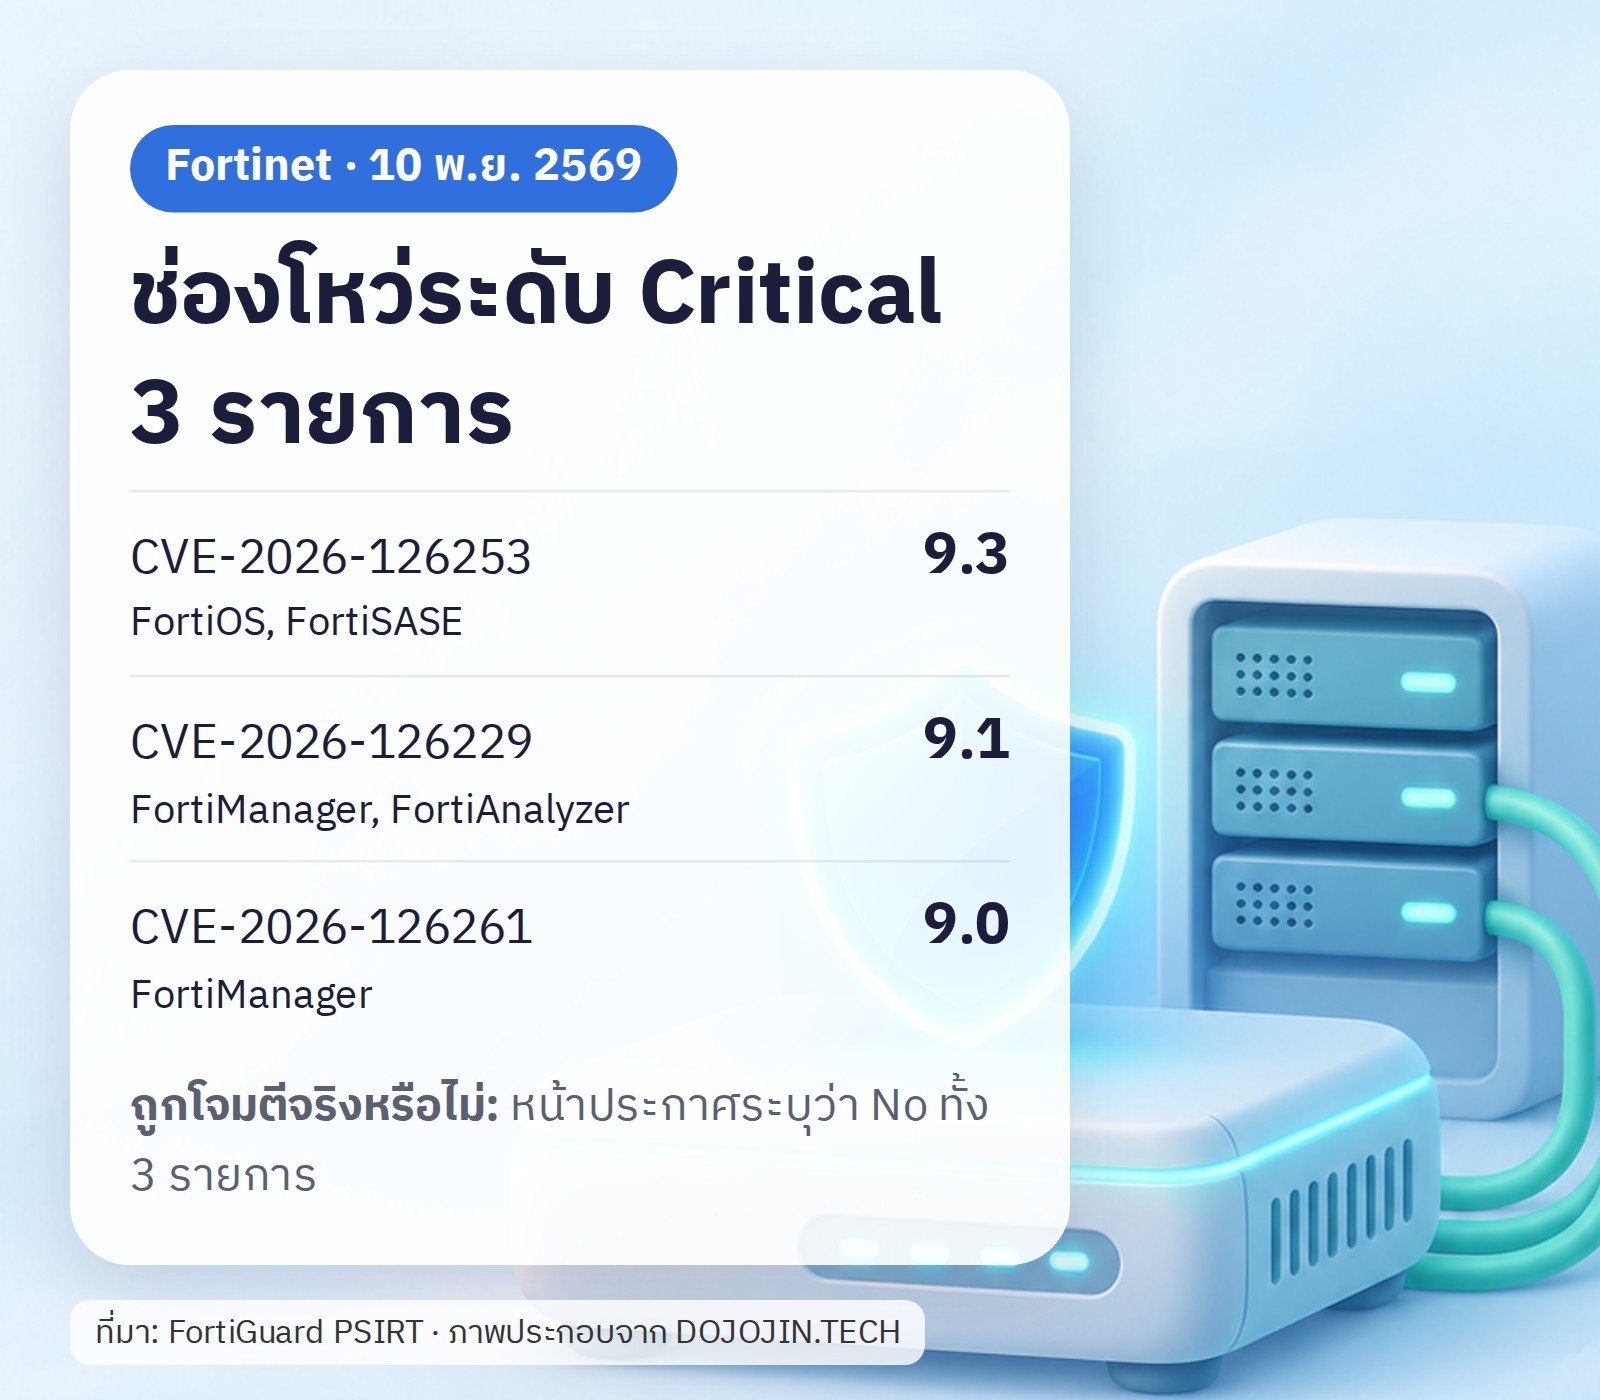
วันที่ 10 พฤศจิกายน 2569 Fortinet ประกาศช่องโหว่ระดับ Critical 3 รายการบนหน้า FortiGuard PSIRT ได้แก่ CVE-2026-126253 (FortiOS และ FortiSASE) CVE-2026-126229 (FortiManager, FortiAnalyzer และรุ่น Cloud) และ CVE-2026-126261 (FortiManager) CVE คือเลขประจำตัวของช่องโหว่ที่ใช้อ้างถึงตรงกันทั่วโลก
ทั้ง 3 รายการหน้าประกาศระบุว่า Known exploited คือ No หมายความว่ายังไม่ถูกโจมตีจริงตามที่ Fortinet เขียน และไม่มี virtual patch (ตัวป้องกันชั่วคราวผ่านระบบกรองทราฟฟิก) ให้ใช้ ส่วนวิธีเลี่ยงชั่วคราว (workaround) ผมไม่เห็นหน้าไหนระบุไว้ ทางเดียวคืออัปเดตครับ
แต่ละรายการคืออะไร
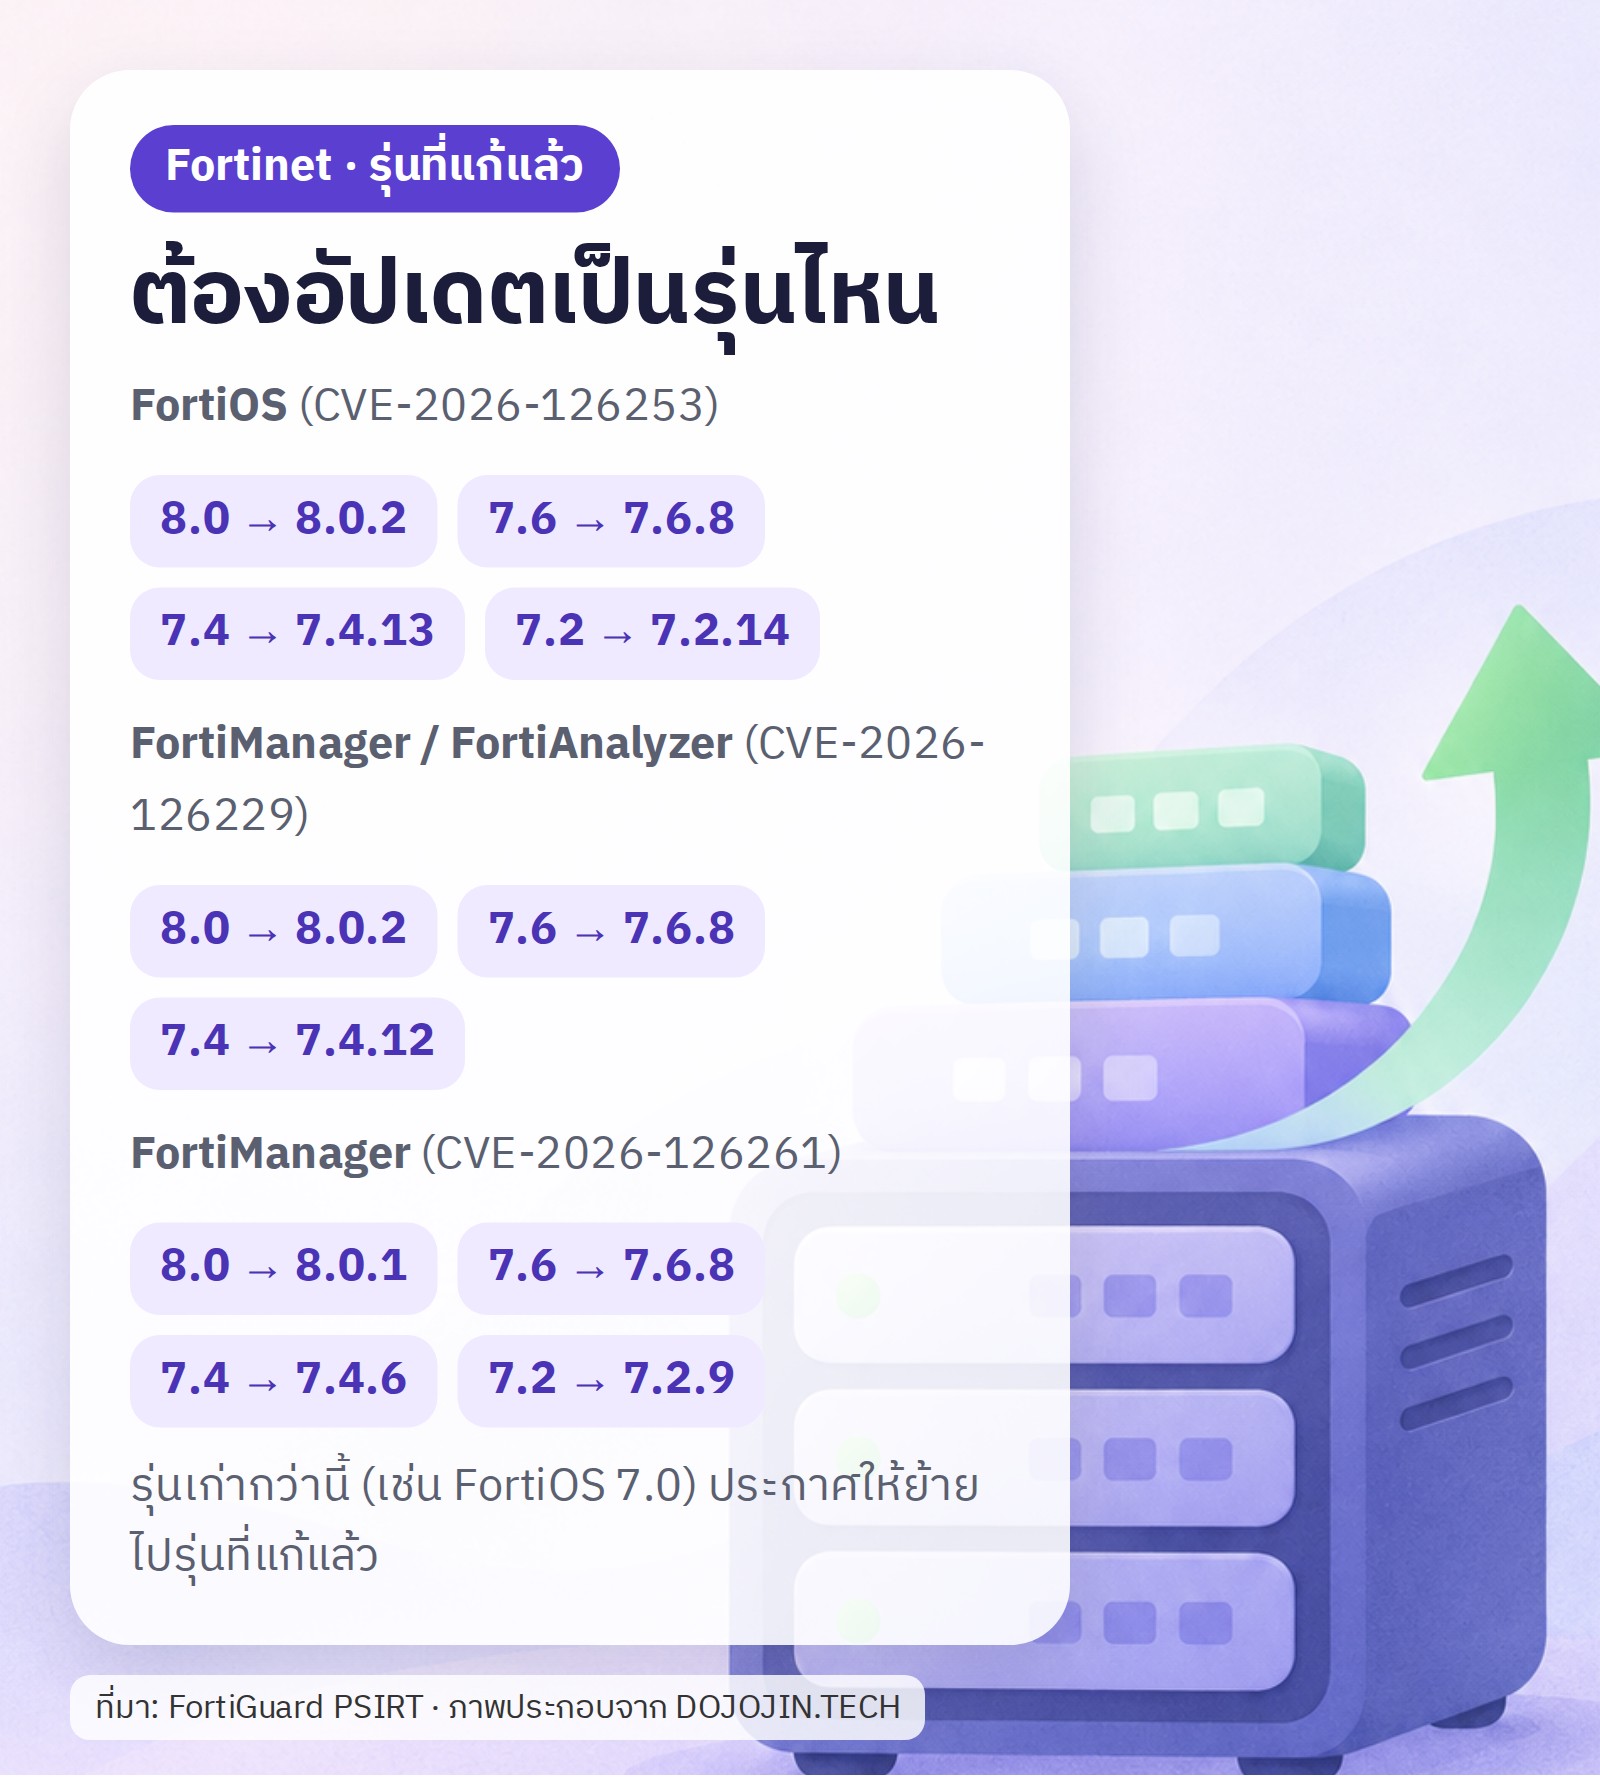
ตัวเลขรุ่นที่แก้อยู่ในภาพทางซ้ายครับ ส่วนเนื้อหาของแต่ละช่องโหว่ ผมสรุปจากหน้าประกาศดังนี้
- CVE-2026-126253 (CVSS 9.3) เป็นช่องโหว่ข้ามการยืนยันตัวตนใน OSPF daemon ของ FortiOS และ FortiSASE OSPF คือโปรโตคอลที่เราเตอร์ใช้แลกเปลี่ยนเส้นทาง Fortinet ว่าผู้โจมตีที่ไม่ต้องล็อกอินอาจส่งคำขอพิเศษเพื่อกระจาย LSA (ข้อมูลเส้นทาง) ได้ เวกเตอร์ของคะแนนเป็นแบบ adjacent คือต้องอยู่ในเครือข่ายใกล้ ๆ
- CVE-2026-126229 (CVSS 9.1) ใน dmserver ของ FortiManager และ FortiAnalyzer ผู้ดูแลระบบที่ล็อกอินแล้วอาจเข้าถึง VDOM อื่นได้ ด้วยคำขอ HTTP ที่ปรับแต่งมา VDOM คือระบบเสมือนแยกกันในอุปกรณ์เดียว เรื่องนี้สำคัญกับองค์กรที่แยกลูกค้าหรือหน่วยงานไว้คนละ VDOM
- CVE-2026-126261 (CVSS 9.0) ใน FortiManager ส่วนบริการ FGFM ผู้โจมตีที่ไม่ต้องล็อกอินแต่เข้าถึงพอร์ต FGFM ได้ อาจรันโค้ดหรือคำสั่งผ่านแพ็กเก็ตที่สร้างมาเฉพาะ
ประเด็นที่ควรจำคือ FortiOS 7.0 ทั้งสาย และ FortiManager กับ FortiAnalyzer รุ่น 7.2 และ 7.0 หน้าประกาศไม่ได้ให้รุ่นแพตช์ แต่บอกให้ย้ายไปรุ่นที่แก้แล้ว ถ้าใช้รุ่นเหล่านี้อยู่ต้องวางแผนอัปเกรดข้ามสาย ไม่ใช่แค่ลงอัปเดตย่อยครับ
สำหรับ FortiSASE ซึ่งเป็นบริการคลาวด์ หน้าประกาศบอกว่ารุ่น 26.3.1 แก้แล้วใน 26.3.2 โดยลูกค้าไม่ต้องทำอะไร ส่วนสายอื่นตั้งแต่ 26.2 ถึง 25.1 ระบุว่าให้ย้ายไปรุ่นที่แก้แล้ว ส่วนสาย 24.4 และเก่ากว่านั้นไม่ได้รับผลกระทบ
อีกข้อที่ผมอยากให้รู้ Fortinet แนะนำเครื่องมือวางเส้นทางอัปเกรด (upgrade path tool) ที่ docs.fortinet.com/upgrade-tool ใช้เช็กก่อนอัปเกรดข้ามรุ่นได้ครับ
ฝั่ง Palo Alto Networks
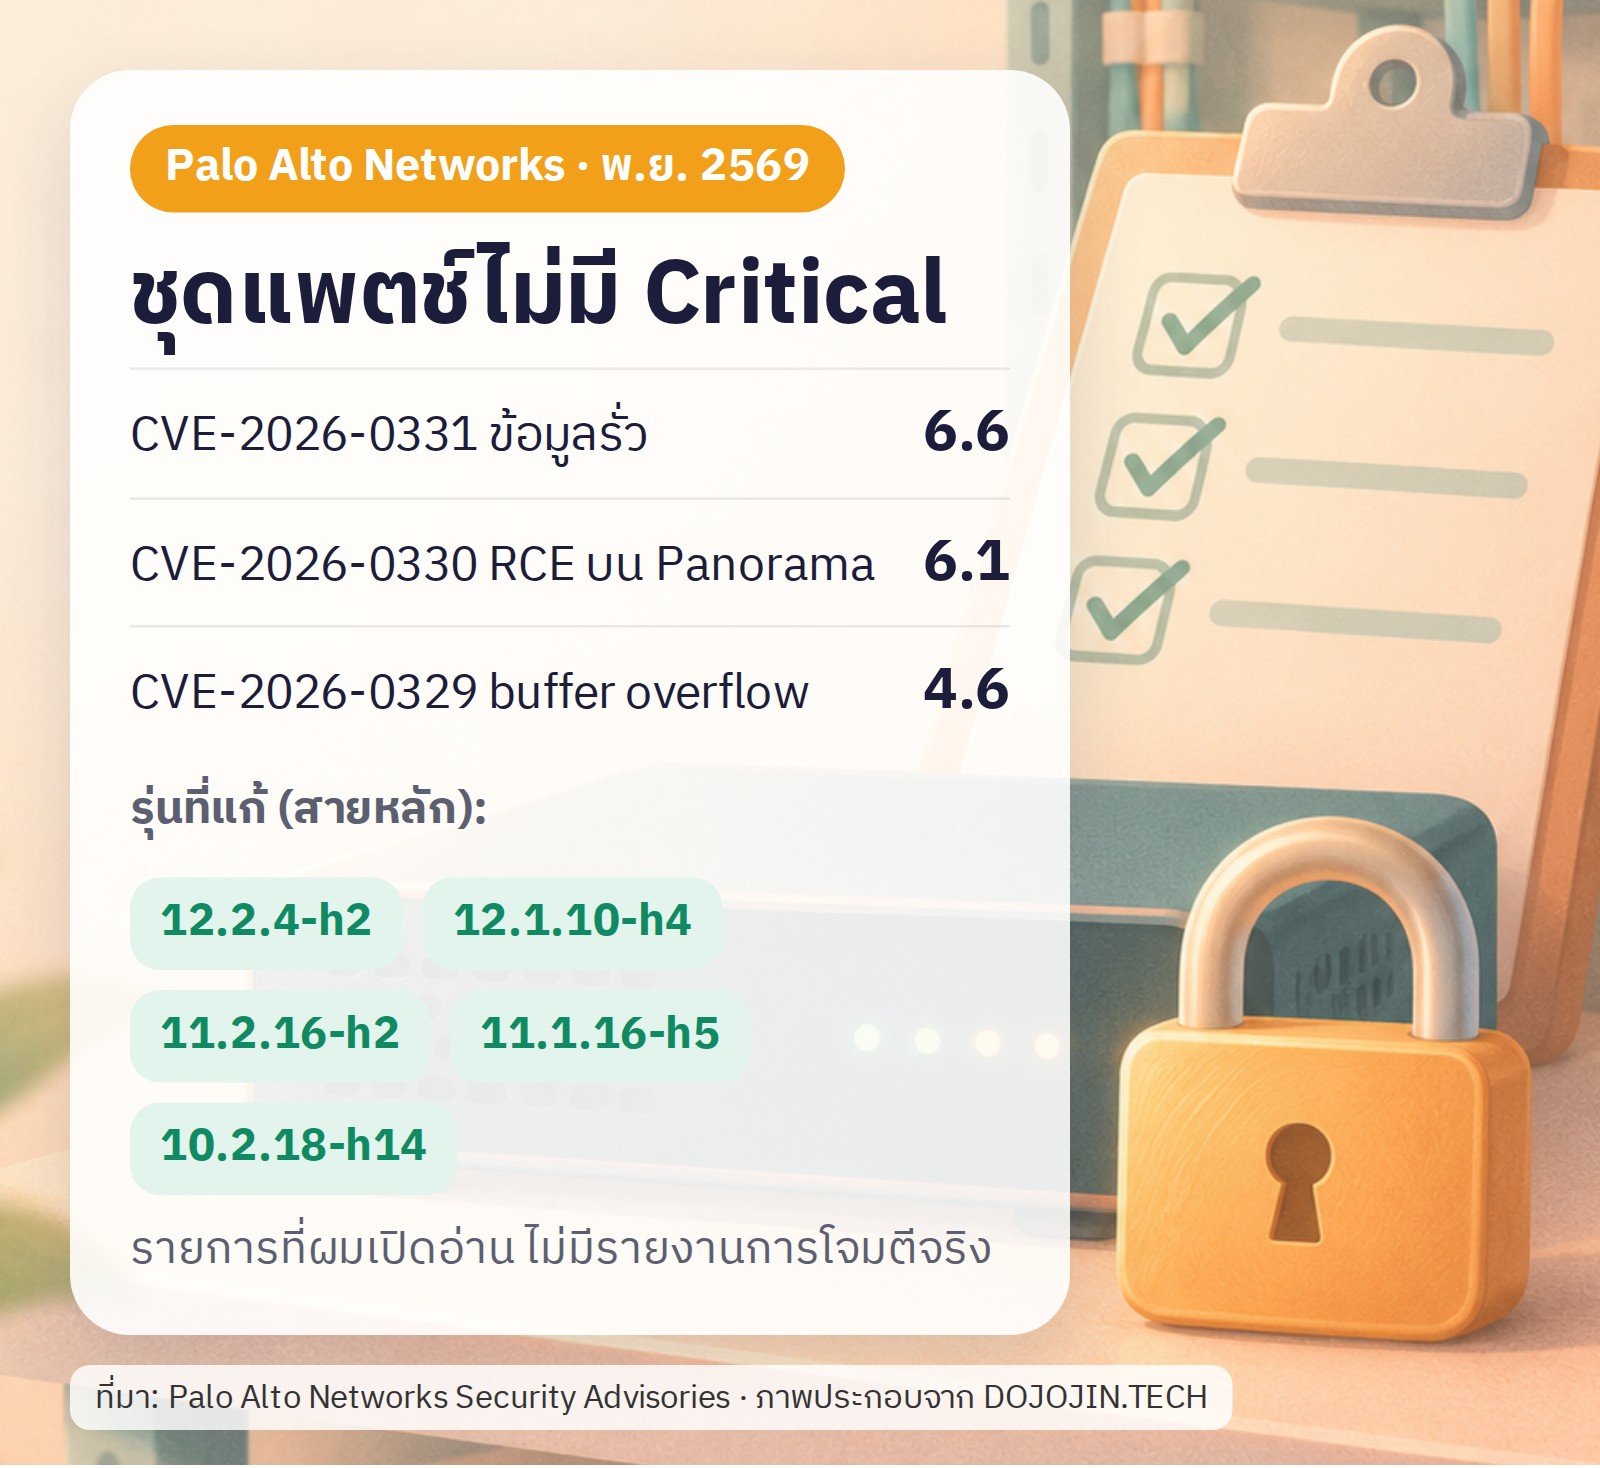
ในหน้า Security Advisories ของ Palo Alto Networks ชุดล่าสุดคือ CVE-2026-0323 ถึง 0331 ซึ่งหน้ารายการลงวันที่ 12 พฤศจิกายน 2569 ส่วนใหญ่เกี่ยวกับ PAN-OS (ระบบปฏิบัติการของไฟร์วอลล์) และ GlobalProtect (บริการ VPN) คะแนนสูงสุดในชุดนี้คือ 6.6 ความรุนแรง Medium ผมไม่เห็นรายการ Critical
รายการที่ผมเปิดอ่านละเอียด Palo Alto ระบุว่าไม่ทราบว่ามีการโจมตีจริง และทุกรายการให้ระดับความเร่งด่วนแนะนำเป็น Moderate
- CVE-2026-0331 (6.6) ข้อมูลของไฟร์วอลล์และเซสชันรั่วได้ จากทราฟฟิกที่ส่งมายังหรือผ่านอินเทอร์เฟซ dataplane โดยไม่ต้องล็อกอิน กระทบ PA-Series และ VM-Series ไม่กระทบ Panorama
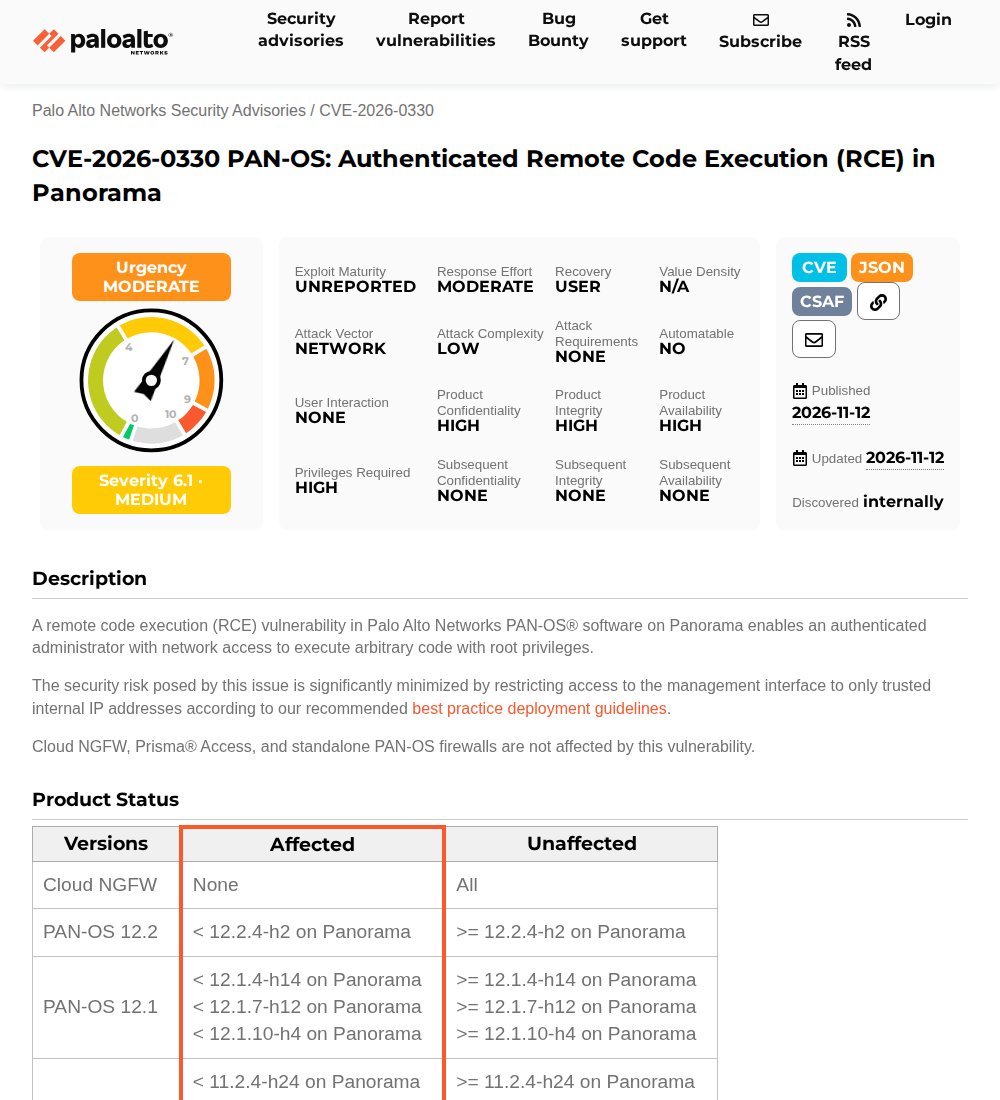
- CVE-2026-0330 (6.1) รันโค้ดด้วยสิทธิ์ root บน Panorama ได้ แต่ต้องเป็นแอดมินที่ล็อกอินแล้วและเข้าถึงเครือข่ายได้ ไม่กระทบไฟร์วอลล์เดี่ยว Prisma Access และ Cloud NGFW
- CVE-2026-0329 (4.6) buffer overflow ทำให้บริการล่ม (DoS) ได้ จากทราฟฟิกที่ส่งผ่าน dataplane กระทบเมื่อมี IKE Gateway ที่ใช้ใบรับรองพร้อมตรวจ CRL หรือ OCSP หรือมีการเปิด DNS Proxy
- CVE-2026-0328 (2.7) ผู้ใช้ที่ไม่ได้ล็อกอินอาจต่อ VPN ได้ผ่าน GlobalProtect เฉพาะกรณีเปิดให้ใช้ไคลเอนต์ VPN ของบริษัทอื่น ถ้าใช้เฉพาะ GlobalProtect client ไม่กระทบ
- CVE-2026-0325 (1.3) ผู้ใช้ GlobalProtect ที่ล็อกอินได้อาจข้ามการจำกัดตาม IP ต้นทาง
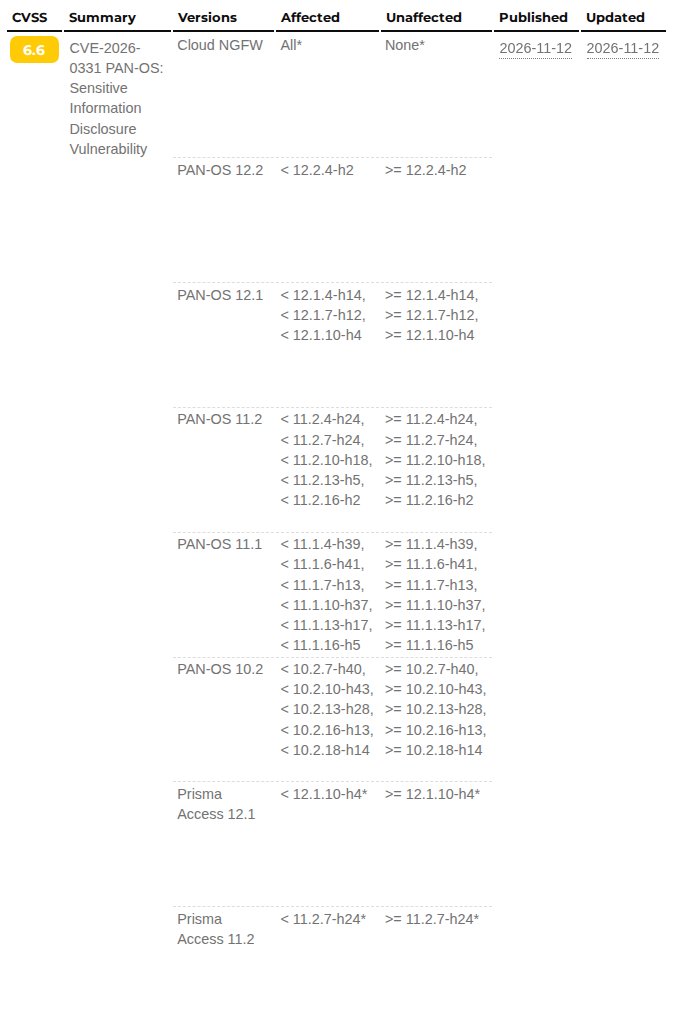
ในภาพคือหน้ารวม advisory ของ Palo Alto Networks แถวบนสุดคือ CVE-2026-0331 มีคะแนน 6.6 ตารางทางขวาเทียบรุ่นที่ได้รับผลกระทบกับรุ่นที่แก้แล้วของแต่ละสาย PAN-OS รวมถึง Prisma Access ครับ
ในภาพคือหน้าของ CVE-2026-0330 บอกชัดว่า Urgency เป็น Moderate คะแนน 6.1 Medium และ Exploit Maturity เป็น Unreported ด้านล่างเป็นตาราง Product Status ที่บอกว่ากระทบเฉพาะ Panorama
รุ่น PAN-OS ที่แก้แล้ว
สายหลักที่ผมเห็นในหน้าประกาศ ให้อัปเดตเป็นรุ่นนี้หรือใหม่กว่าครับ
- PAN-OS 12.2 12.2.4-h2
- PAN-OS 12.1 12.1.4-h14, 12.1.7-h12 หรือ 12.1.10-h4 แล้วแต่สายย่อย
- PAN-OS 11.2 11.2.4-h24, 11.2.7-h24, 11.2.10-h18, 11.2.13-h5 หรือ 11.2.16-h2
- PAN-OS 11.1 11.1.4-h39, 11.1.6-h41, 11.1.7-h13, 11.1.10-h37, 11.1.13-h17 หรือ 11.1.16-h5
- PAN-OS 10.2 10.2.7-h40, 10.2.10-h43, 10.2.13-h28, 10.2.16-h13 หรือ 10.2.18-h14
บางรายการไม่ครอบคลุมทุกสาย เช่น CVE-2026-0325 มีรุ่นแก้เฉพาะ 12.2 ถึง 11.1 ดูรายละเอียดของแต่ละ CVE ในหน้าประกาศก่อนเสมอครับ Prisma Access และ Cloud NGFW เป็นบริการที่ Palo Alto ดูแลให้ ในประกาศที่ผมเปิดอ่านบอกว่าจะอัปเกรดให้ในรอบบำรุงรักษาถัดไป ถ้าต้องการเร็วกว่านั้นให้ติดต่อ Support
แอดมินควรเช็กอะไร
- ทำรายการอุปกรณ์ ว่าที่บริษัทมี FortiGate (FortiOS), FortiManager, FortiAnalyzer, FortiSASE และไฟร์วอลล์ Palo Alto (PAN-OS), Panorama, GlobalProtect อะไรบ้าง รุ่นซอฟต์แวร์ที่รันอยู่เท่าไร
- เทียบกับตารางรุ่นที่แก้ ถ้าอยู่ในช่วงที่กระทบ ให้ลงแพตช์ ตัวที่ผมให้ความสำคัญก่อนคือ FortiManager เพราะเป็นศูนย์กลางจัดการหลายอุปกรณ์ และมีทั้ง 2 ใน 3 รายการ Critical
- ปิดไม่ให้พอร์ตจัดการเปิดสู่อินเทอร์เน็ต ไม่ว่าจะเป็นหน้า GUI ของ FortiManager พอร์ต FGFM หรือ management interface ของ Panorama Palo Alto เองเขียนว่าการจำกัดการเข้าถึงเฉพาะ IP ภายในที่เชื่อถือได้ ลดความเสี่ยงลงมาก
- เช็กการตั้งค่าที่เป็นเงื่อนไขของช่องโหว่ เช่น OSPF ที่เปิดอยู่บน FortiOS, การใช้ VDOM ใน FortiManager, GlobalProtect gateway ที่เปิดอยู่ (Network > GlobalProtect > Gateways), DNS Proxy และ IKE Gateway ที่ใช้ใบรับรองบน PAN-OS
- อัปเดตตามขั้นตอนของหน่วยงาน สำรอง config ก่อน นัดช่วงเวลาปิดงาน และถ้าข้ามสายรุ่น ให้เช็ก upgrade path ของ Fortinet ก่อน
- อย่าลืมรุ่นที่ไม่มีแพตช์ย่อยให้ ถ้ายังใช้ FortiOS 7.0 หรือ FortiManager/FortiAnalyzer 7.2 และ 7.0 ต้องวางแผนย้ายรุ่น
ข้อควรรู้เพิ่มเติม
- ผมเขียนตามที่หน้าประกาศของแต่ละบริษัทระบุเท่านั้นครับ ถ้าหน้าถูกแก้ภายหลัง เช่น มีรายงานโจมตีจริง ข้อมูลอาจเปลี่ยนได้ ควรเปิดหน้าจริงเช็กอีกครั้งก่อนลงมือ
- ผมไม่ได้เห็นข้อมูลว่ามีผลต่ออุปกรณ์รุ่นใดโดยเฉพาะในประเทศไทย ประกาศเป็นแบบทั่วโลก เช็กรุ่นซอฟต์แวร์ที่ใช้อยู่เป็นหลัก
- คะแนน CVSS ที่ Fortinet ให้เป็นคะแนนพื้นฐานของรายการนั้น ส่วนของ Palo Alto ผมใช้คะแนนรวมสถานการณ์ (CVSS-BT) ตามที่หน้ารายการแสดง ตัวเลขจึงเทียบกันตรง ๆ ไม่ได้
แหล่งข้อมูล
- Fortinet PSIRT: fortiguard.com/psirt · FG-IR-26-267 · FG-IR-26-244 · FG-IR-26-275
- Palo Alto Networks Security Advisories: security.paloaltonetworks.com · 0331 · 0330 · 0329 · 0328 · 0325
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- รายการ advisory ของ Palo Alto Networks: ภาพ: Palo Alto Networks (ภาพหน้าจอ) · security.paloaltonetworks.com
- หน้า CVE-2026-0330: ภาพ: Palo Alto Networks (ภาพหน้าจอ) · security.paloaltonetworks.com
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ