เกิดอะไรขึ้น
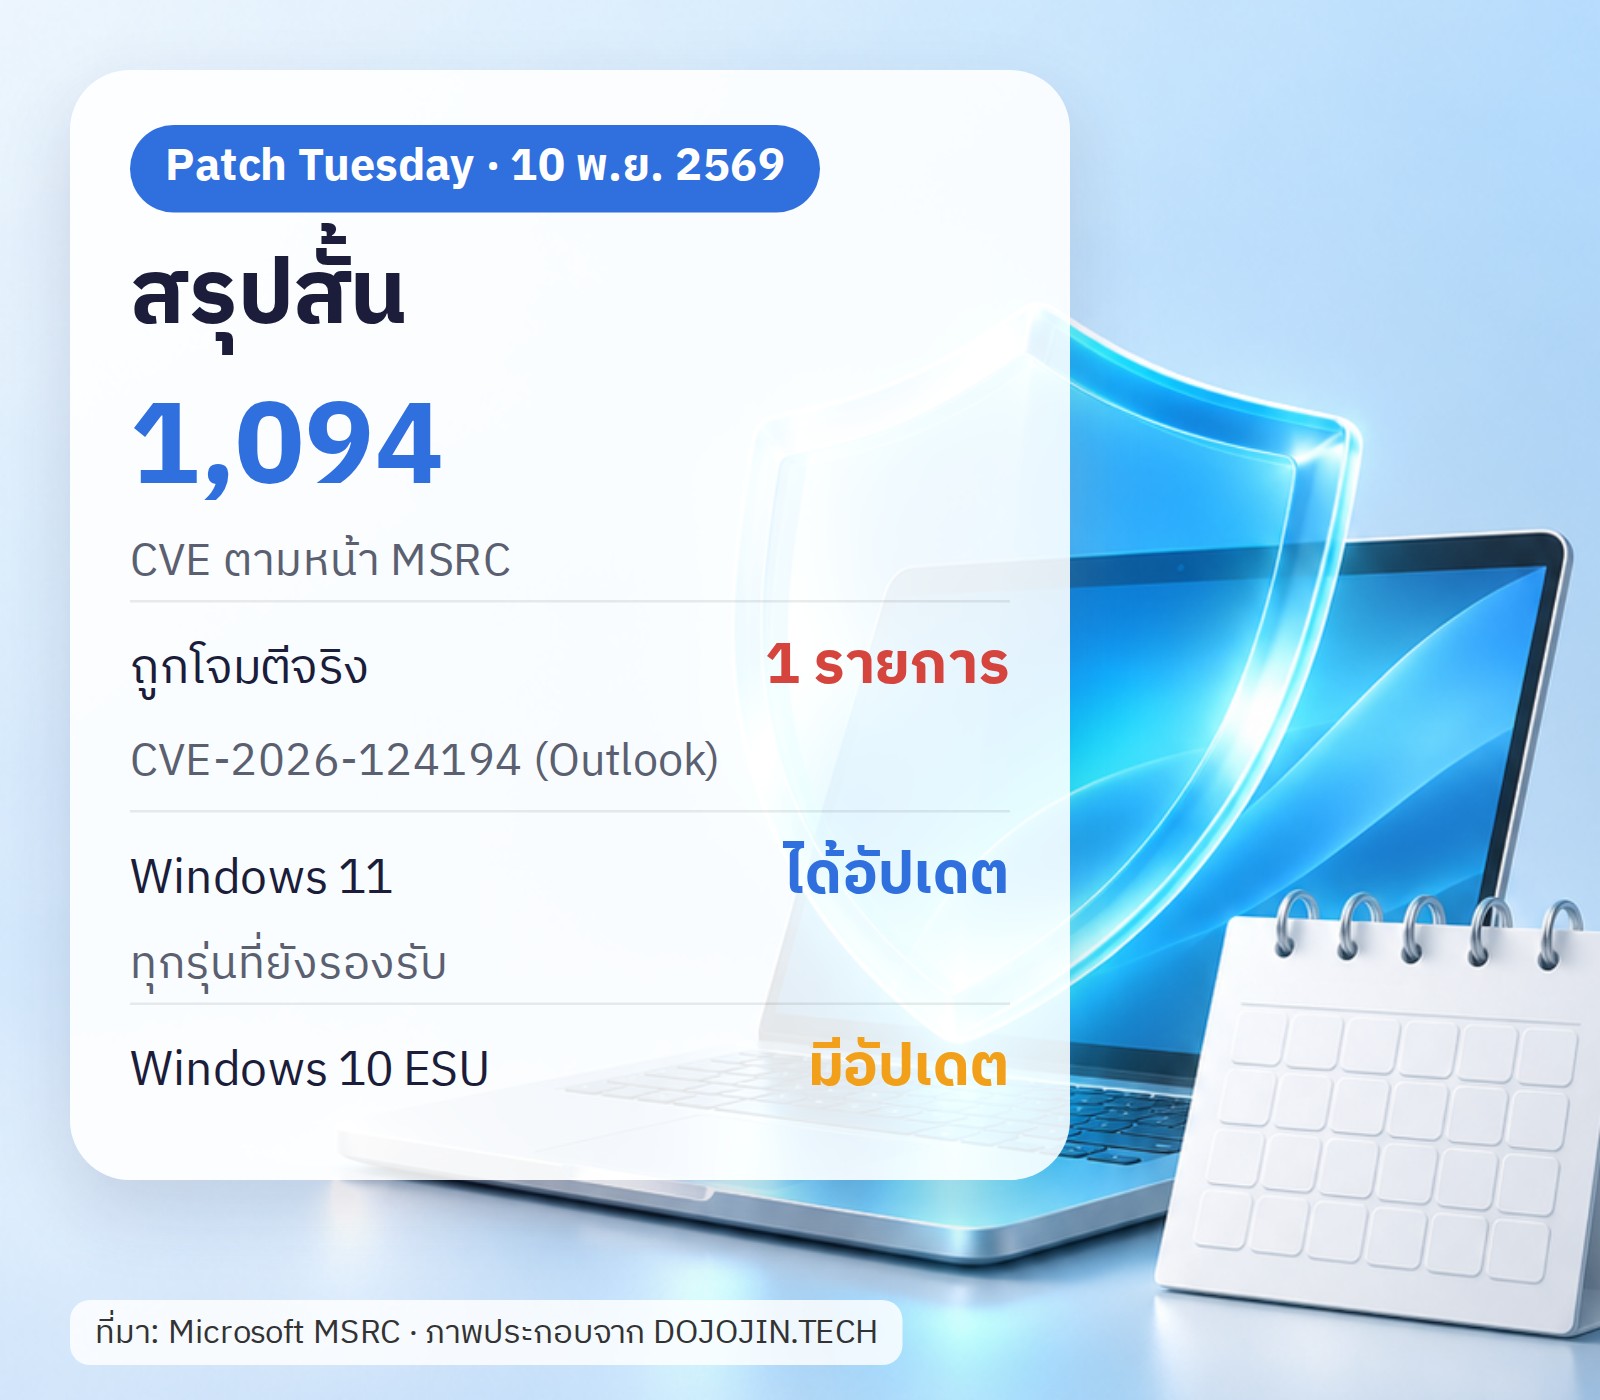
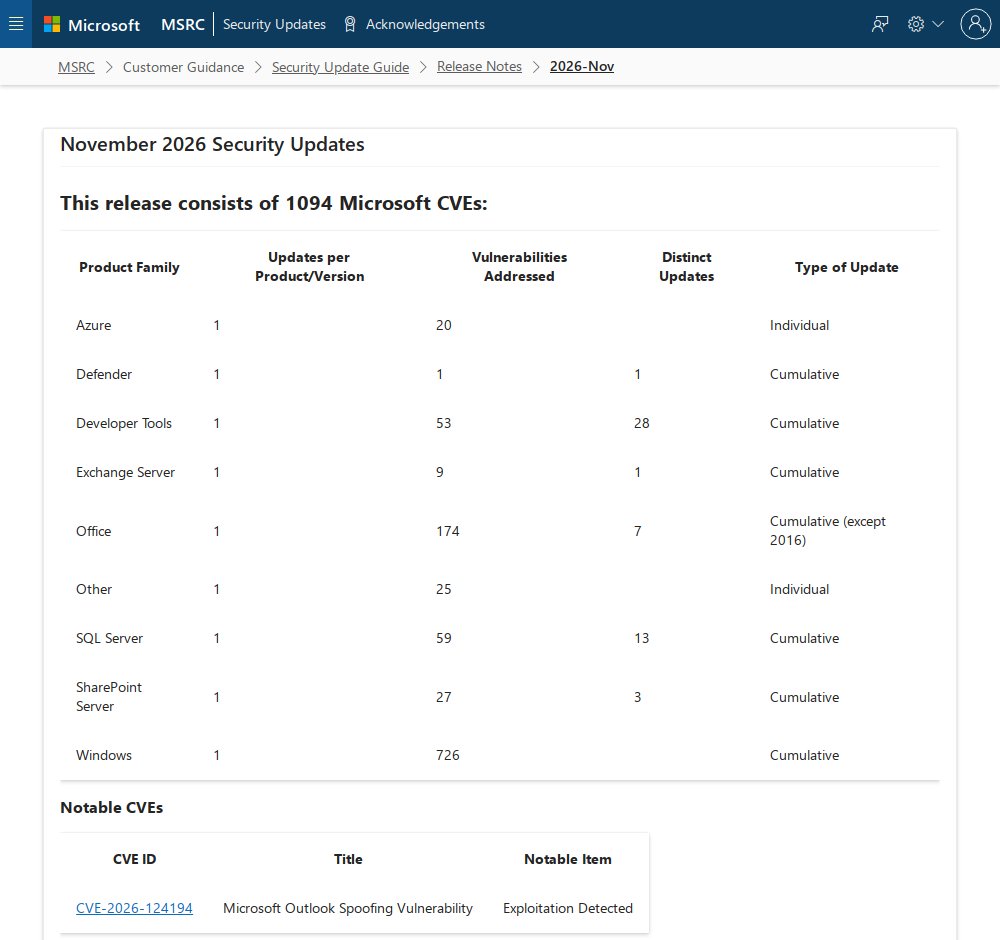
วันที่ 10 พฤศจิกายน 2569 เป็น Patch Tuesday ประจำเดือนของ Microsoft คือวันที่ออกอัปเดตความปลอดภัยทุกวันอังคารที่สองของเดือน หน้าสรุปของ MSRC เขียนไว้ตรง ๆ ว่า “This release consists of 1094 Microsoft CVEs” CVE คือเลขประจำตัวของช่องโหว่ที่ใช้อ้างถึงตรงกันทั่วโลก
ผมนับซ้ำจากตารางในหน้าเดียวกันแล้ว ได้ 1,094 ตรงกับที่หน้าเขียน (ผลรวมของ Azure, Defender, Developer Tools, Exchange, Office, Other, SQL Server, SharePoint และ Windows) นอกจากนี้ Microsoft ยังนำ CVE ของผู้ผลิตอื่นมาประกาศซ้ำอีก 165 รายการ ซึ่งไม่ได้นับรวมใน 1,094 และไม่รวม CVE ของ Chrome
เรื่องที่ต้องรู้ก่อนคือ มีช่องโหว่ 1 รายการที่ Microsoft ติดป้าย “Exploitation Detected” คือพบว่าถูกโจมตีจริงแล้ว เป็นช่องโหว่ของ Outlook ครับ
แก้ช่องโหว่ไหนบ้าง แยกตามผลิตภัณฑ์
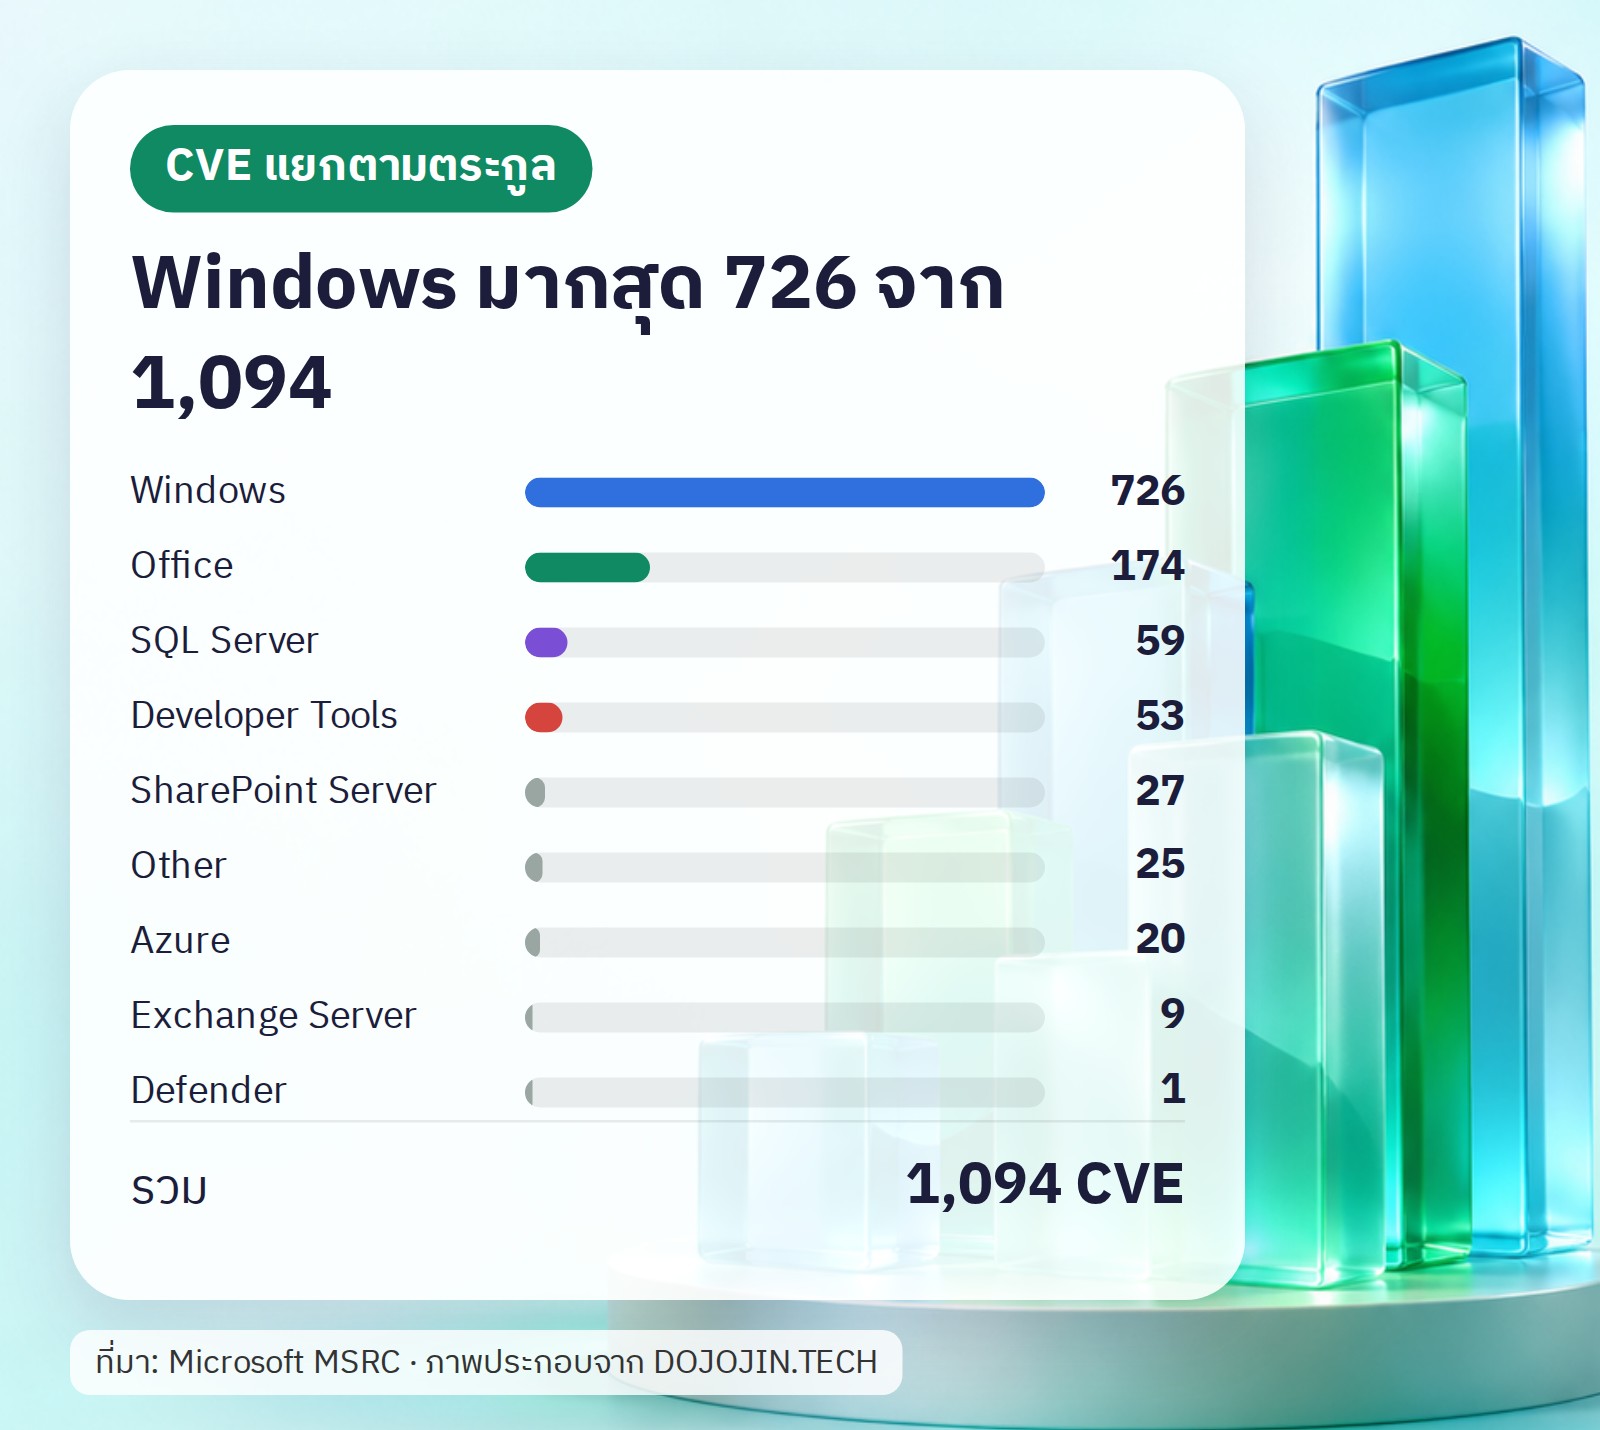
ตารางของ MSRC แบ่งตามตระกูลผลิตภัณฑ์ ผมสรุปเป็นตัวเลขทางขวาครับ ภาพรวมคือ Windows มากที่สุดเกือบสองในสามของทั้งหมด รองลงมาคือ Office
คอลัมน์ “ประเภทอัปเดต” ในหน้า MSRC บอกว่า Defender, Developer Tools, Exchange Server, Office, SQL Server, SharePoint และ Windows เป็นอัปเดตแบบ Cumulative (สะสม ลงตัวล่าสุดตัวเดียวได้ของเก่าครบ ยกเว้น Office 2016 ตามที่หน้าเขียน) ส่วน Azure และ Other เป็นแบบรายตัว (Individual)
ตัวเลขนี้คือจำนวนช่องโหว่ ไม่ใช่จำนวนอัปเดตที่เราต้องลง คนทั่วไปแค่กด Windows Update กับอัปเดต Office ก็ครอบคลุมส่วนที่เกี่ยวกับเครื่องเราแล้วครับ
ในหน้าสรุปประจำเดือนของ Microsoft จะเห็นยอดรวม 1094 CVE แยกตามตระกูลผลิตภัณฑ์ และมีช่องโหว่เด่นเพียงรายการเดียวคือ CVE-2026-124194 ของ Outlook ที่ติดป้าย Exploitation Detected ครับ
Zero-day ของ Outlook CVE-2026-124194
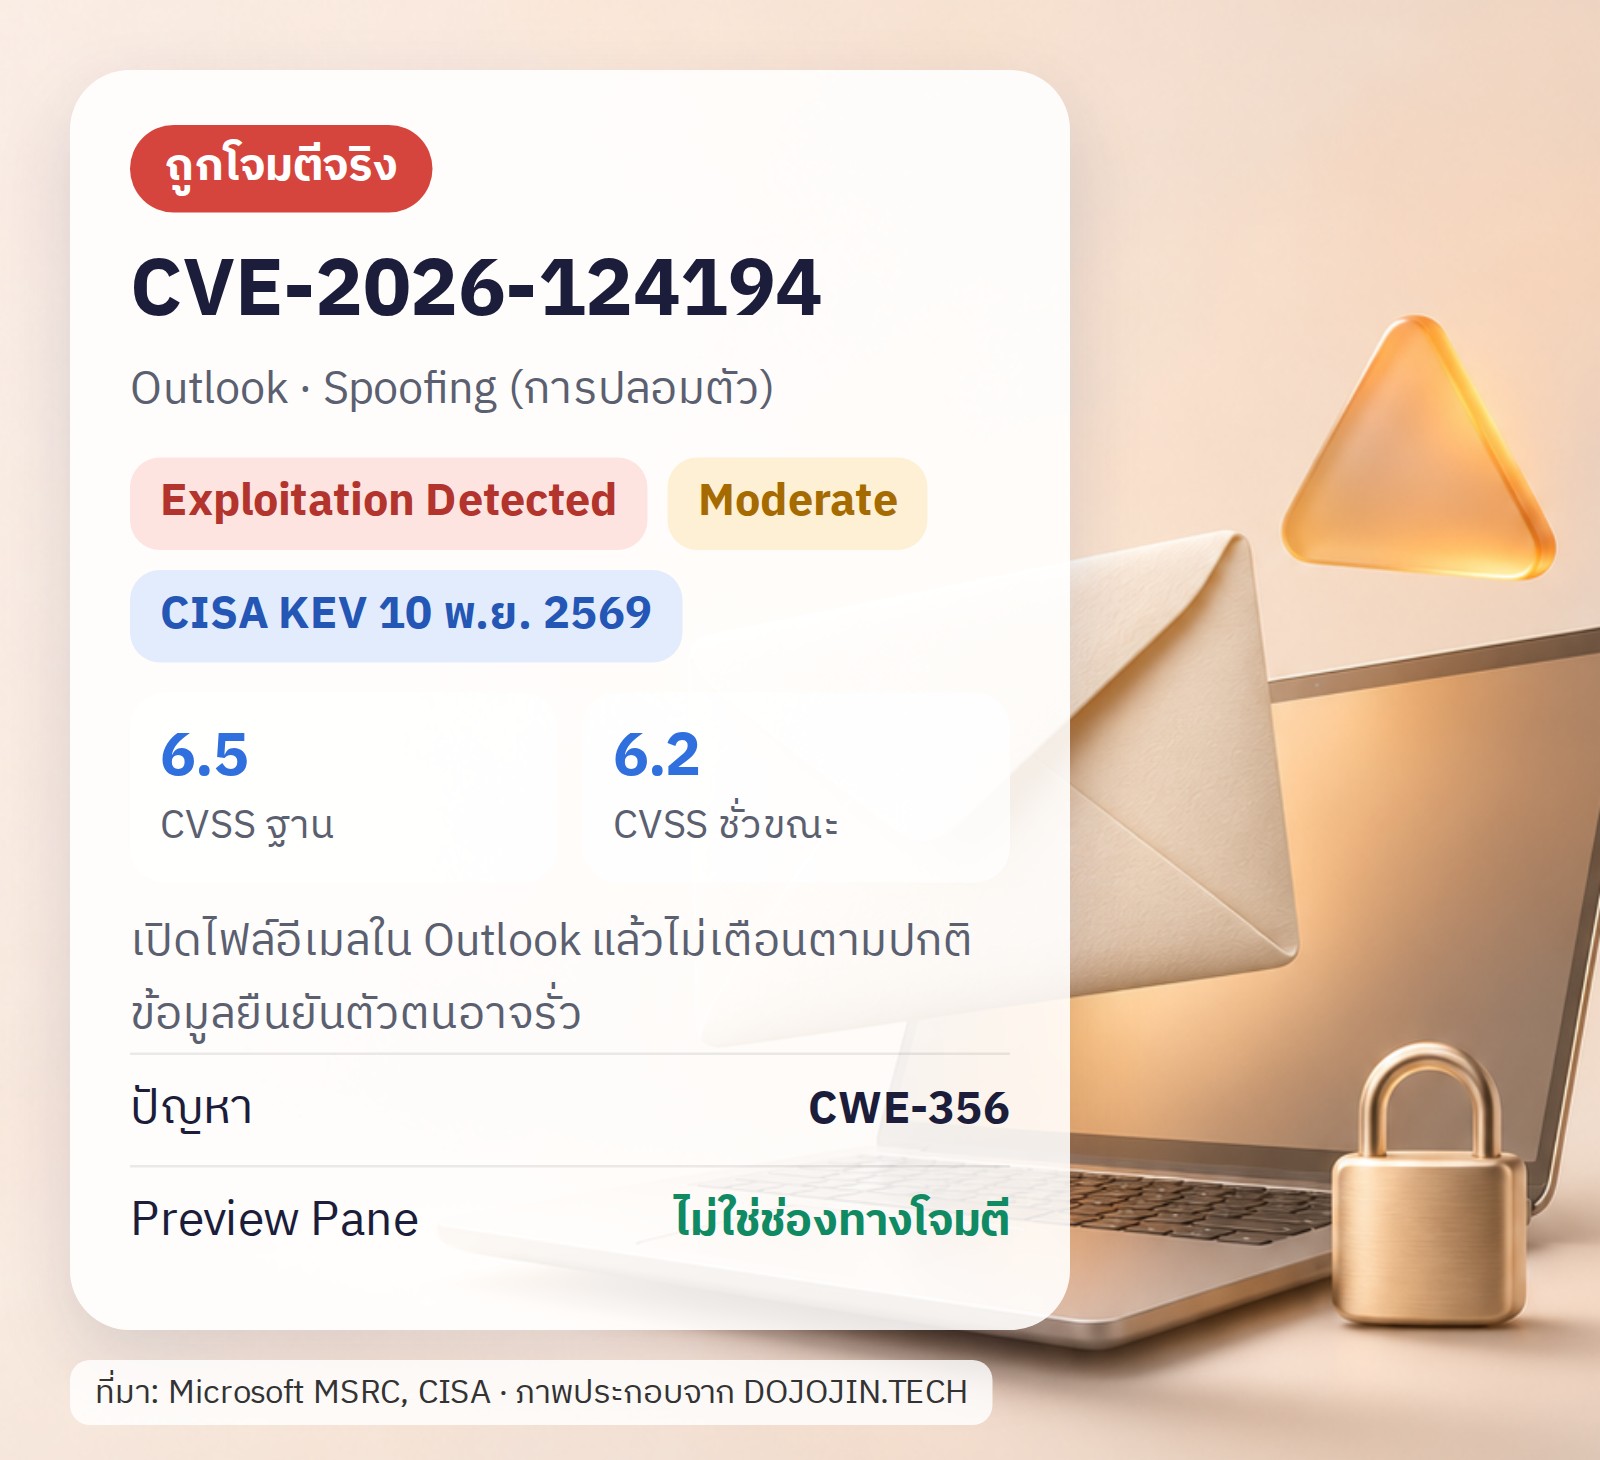
รายการเดียวในหัวข้อ Notable CVEs คือ CVE-2026-124194 “Microsoft Outlook Spoofing Vulnerability” ที่ Microsoft ระบุว่า Exploitation Detected ผมอ่านหน้ารายละเอียดของ CVE นี้แล้ว สรุปได้ดังนี้
- ผู้โจมตีส่งไฟล์ข้อความที่ออกแบบมาเป็นพิเศษให้เหยื่อ แล้วหลอกให้เปิดใน Outlook
- เมื่อเปิดแล้ว Outlook อาจเชื่อมต่อไปยังเครือข่ายของผู้โจมตีโดยไม่แสดงคำเตือนเรื่องเนื้อหาจากภายนอกตามปกติ
- ผลคือข้อมูลยืนยันตัวตนอาจรั่ว หน้า Microsoft ระบุว่าเป็น NTLMv2 hash ซึ่งผู้โจมตีเอาไปใช้ยืนยันตัวเป็นเราได้
- ต้องมีคนเปิดไฟล์เอง (User Interaction Required) และ Microsoft ระบุว่า Preview Pane ไม่ใช่ช่องทางโจมตี แค่เลื่อนดูตัวอย่างอีเมลไม่น่าจะเข้าข่าย
- คะแนน CVSS 6.5 (ฐาน) และ 6.2 (ชั่วขณะ) ระดับความรุนแรงสูงสุดที่ Microsoft ให้คือ Moderate ช่อง Publicly disclosed เขียนว่า No แต่ช่อง Exploited เขียนว่า Yes
อ่านแล้วอาจรู้สึกว่าเบา เพราะระดับ Moderate แต่เมื่อถูกโจมตีจริงแล้ว ก็ควรอัปเดตเร็วครับ NTLM คือวิธีพิสูจน์ตัวตนแบบเก่าของ Windows ถ้า hash หลุดอาจถูกเอาไปสวมรอยได้
วันเดียวกัน (10 พ.ย.) CISA หน่วยงานความปลอดภัยไซเบอร์ของสหรัฐฯ ใส่ CVE นี้ในลิสต์ KEV (Known Exploited Vulnerabilities) พร้อมอีก 5 รายการ ในชื่อ “Microsoft Office Outlook Missing User Interaction for Potentially Unsafe Action Vulnerability” ซึ่ง CISA เขียนว่าเป็นช่องโหว่ที่มีหลักฐานว่าถูกโจมตีจริง
Office และ Outlook ได้อัปเดตอะไร
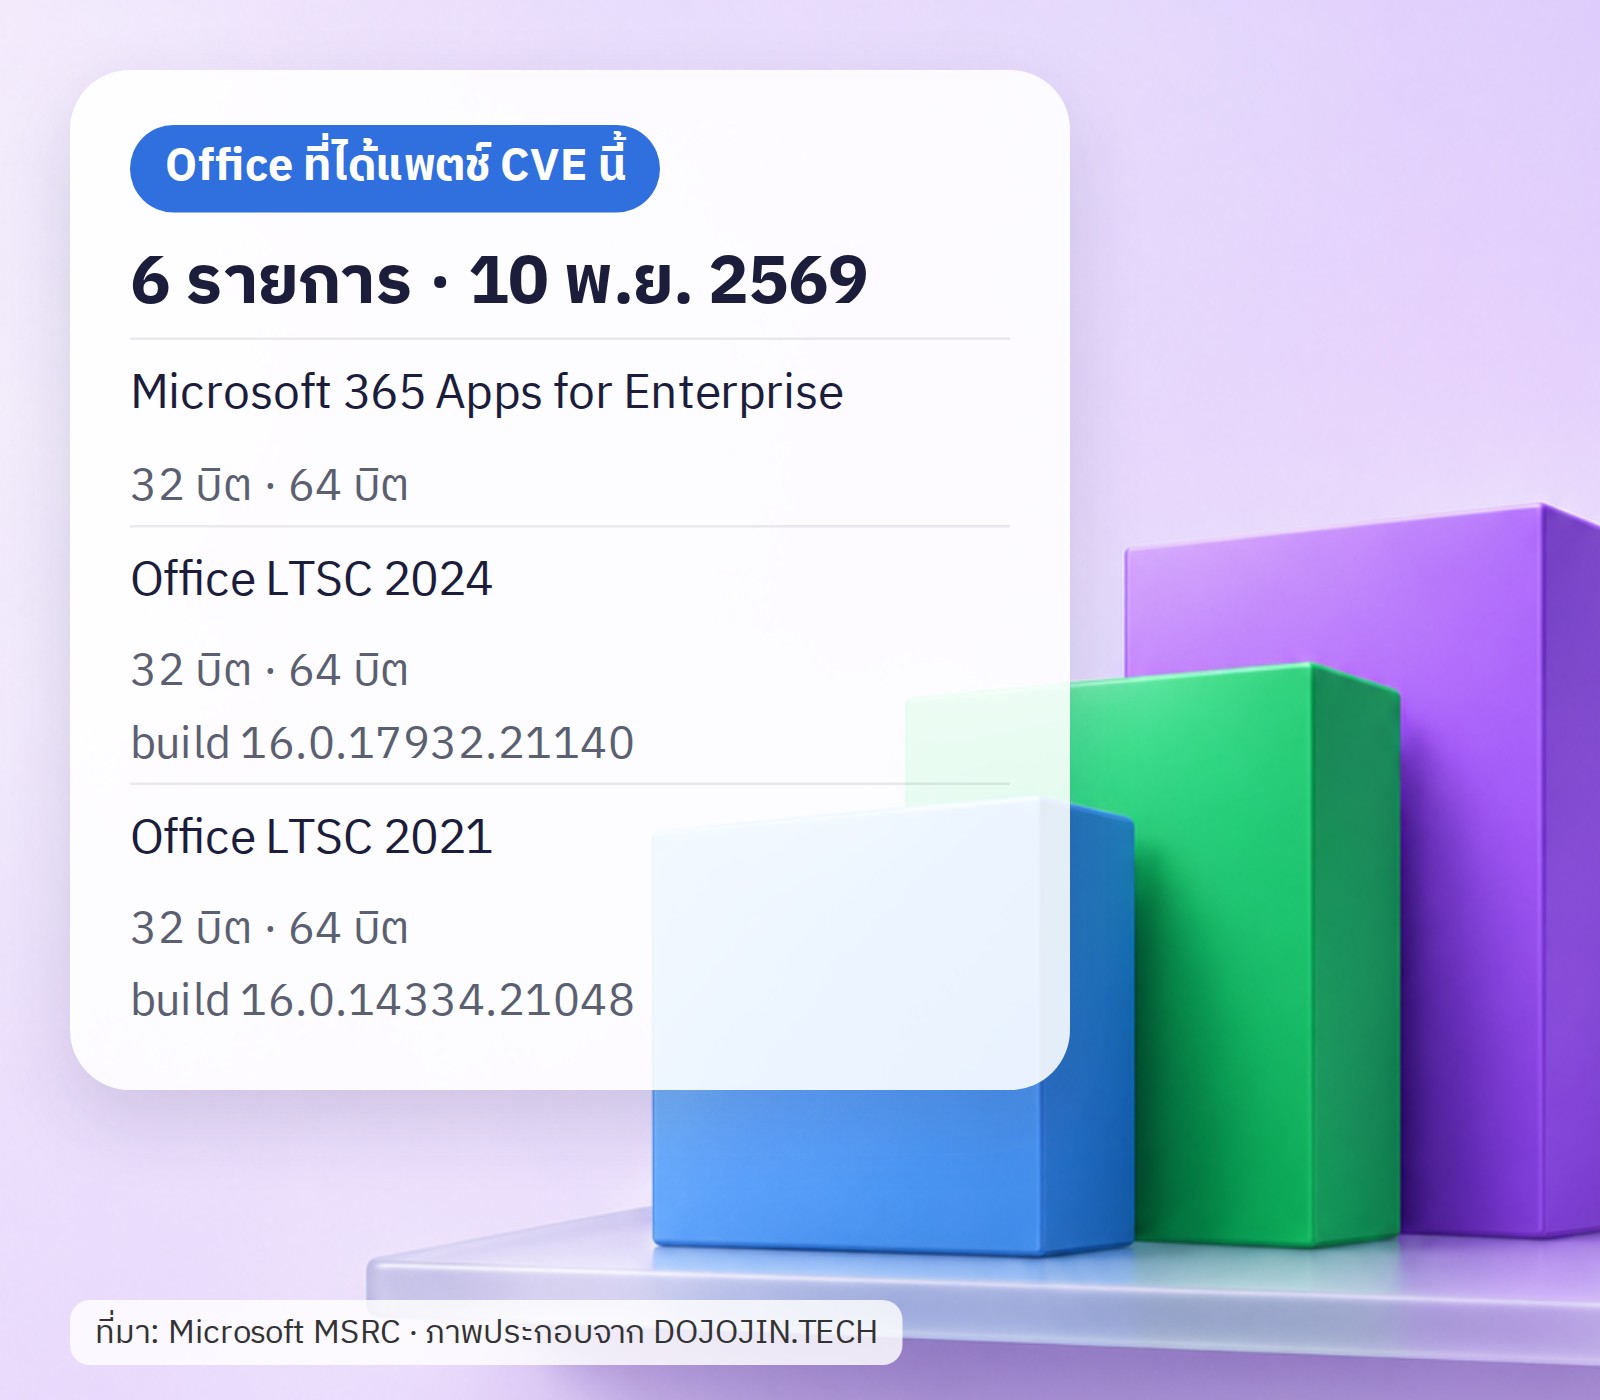
หน้า MSRC ของ CVE-2026-124194 ลิสต์ผลิตภัณฑ์ที่ได้แพตช์ไว้ 6 รายการ ทั้งหมดวันที่ 10 พ.ย. 2569 ได้แก่ Microsoft 365 Apps for Enterprise (32 และ 64 บิต) และ Office LTSC 2024 กับ LTSC 2021 (32 และ 64 บิต) ผมไม่เห็นรายการ Outlook รุ่นอื่นในหน้านั้น ถ้าใช้ Office รุ่นที่ไม่อยู่ในลิสต์ ควรเช็กกับหน้า MSRC หรือผู้ดูแลระบบอีกที
เลข build ที่หน้าระบุไว้คือ LTSC 2024 เป็น 16.0.17932.21140 และ LTSC 2021 เป็น 16.0.14334.21048 ส่วน Microsoft 365 Apps หน้านั้นให้ลิงก์ไปที่ aka.ms/OfficeSecurityReleases
ตาราง MSRC บอกว่า Office มีช่องโหว่ที่แก้รอบนี้ 174 รายการ แต่ผมยังไม่ได้เปิดอ่านรายละเอียดทีละ CVE เลยไม่ขอสรุปว่าแต่ละตัวเกี่ยวกับโปรแกรมไหนครับ
Windows 11 แต่ละรุ่นได้ KB อะไร
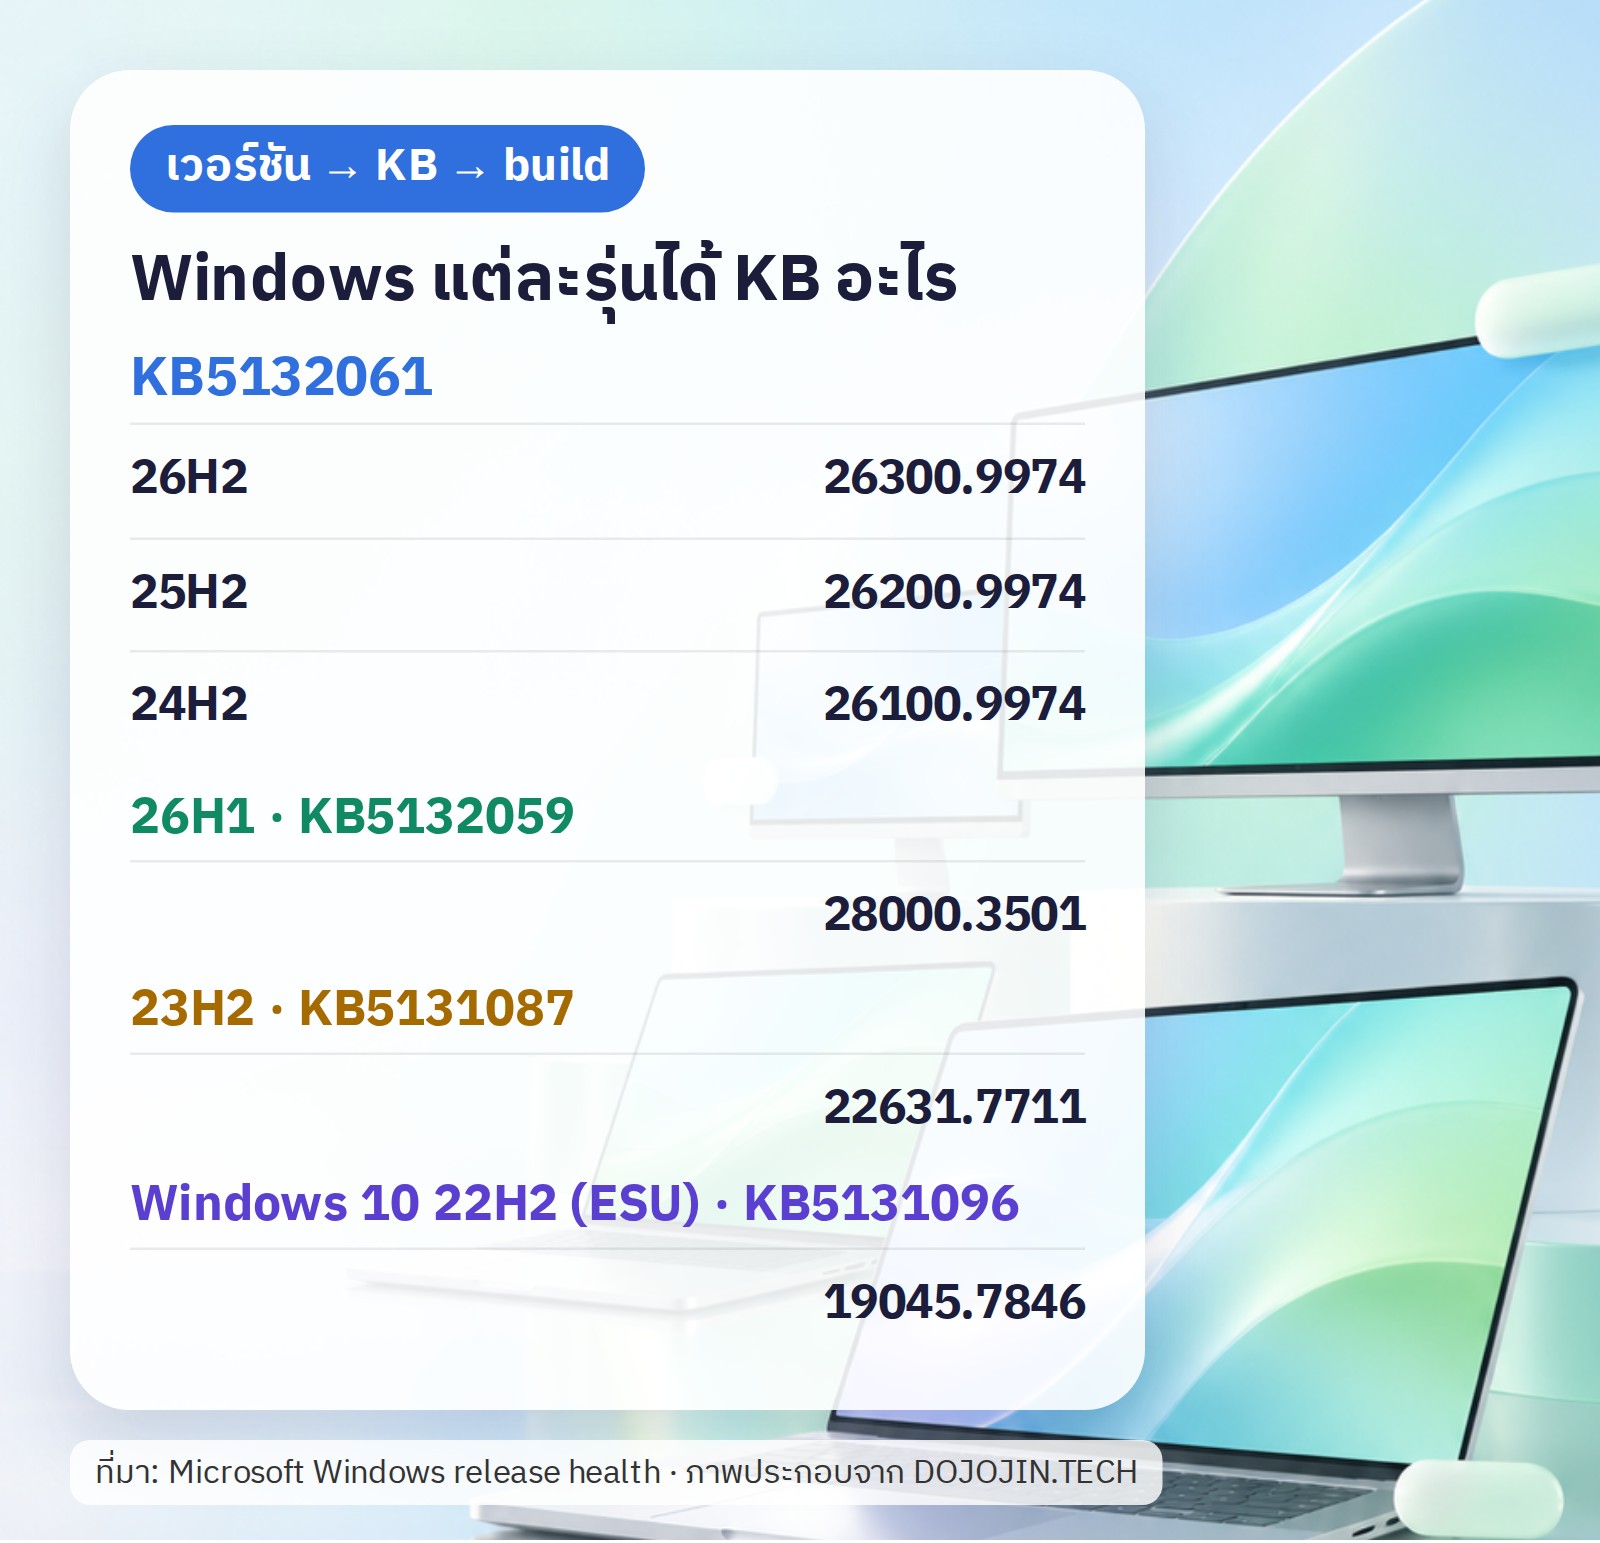
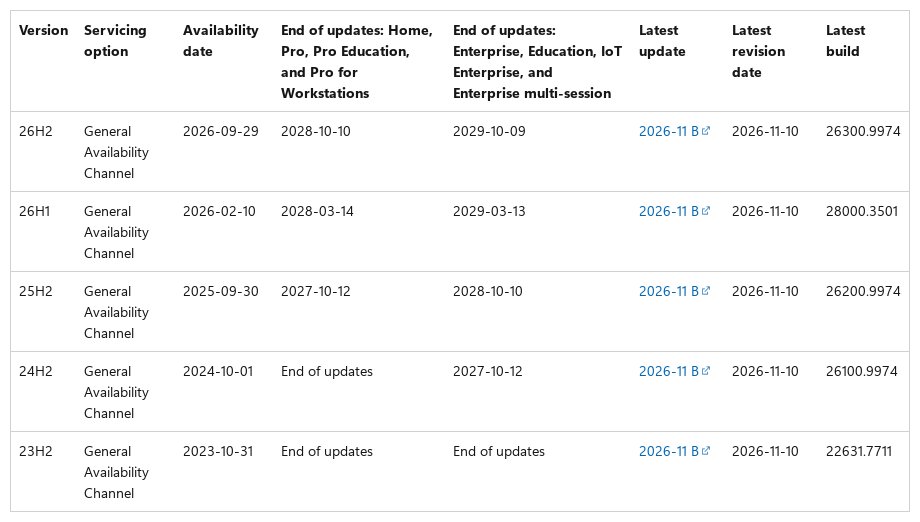
ตารางบนหน้า Windows release health ระบุว่าทุกรุ่นของ Windows 11 ได้อัปเดต “2026-11 B” เมื่อ 10 พ.ย. 2569 KB คือเลขของบทความอัปเดต ใช้ค้นหาได้ตรงตัว
- 26H2, 25H2 และ 24H2 ใช้ KB5132061 ตัวเดียวกัน
- 26H1 ใช้ KB5132059 รุ่นนี้ Microsoft เขียนไว้ว่าออกแบบมาสำหรับเครื่องใหม่ที่วางตลาดตั้งแต่ต้นปี 2569 และไม่ได้เสนออัปเดตจาก 24H2 หรือ 25H2 ในเครื่องเดิม
- 23H2 ใช้ KB5131087 และเป็นอัปเดตสุดท้ายของรุ่นนี้สำหรับ Enterprise และ Education (ดูหัวข้อถัดไป)
สถานะ Home และ Pro ตามหน้า release health คือ 24H2 และ 23H2 หมดช่วงอัปเดตแล้ว (End of updates) ส่วนที่ยังอยู่คือ 25H2 (ถึง 12 ต.ค. 2570) 26H1 (ถึง 14 มี.ค. 2571) และ 26H2 (ถึง 10 ต.ค. 2571) ครับ
เลข build ท้ายสุดของแต่ละรุ่นอยู่คอลัมน์ขวาสุดของตารางบนหน้า Windows release health ครับ
อัปเดต Windows 11 มีอะไรใหม่และแก้อะไร
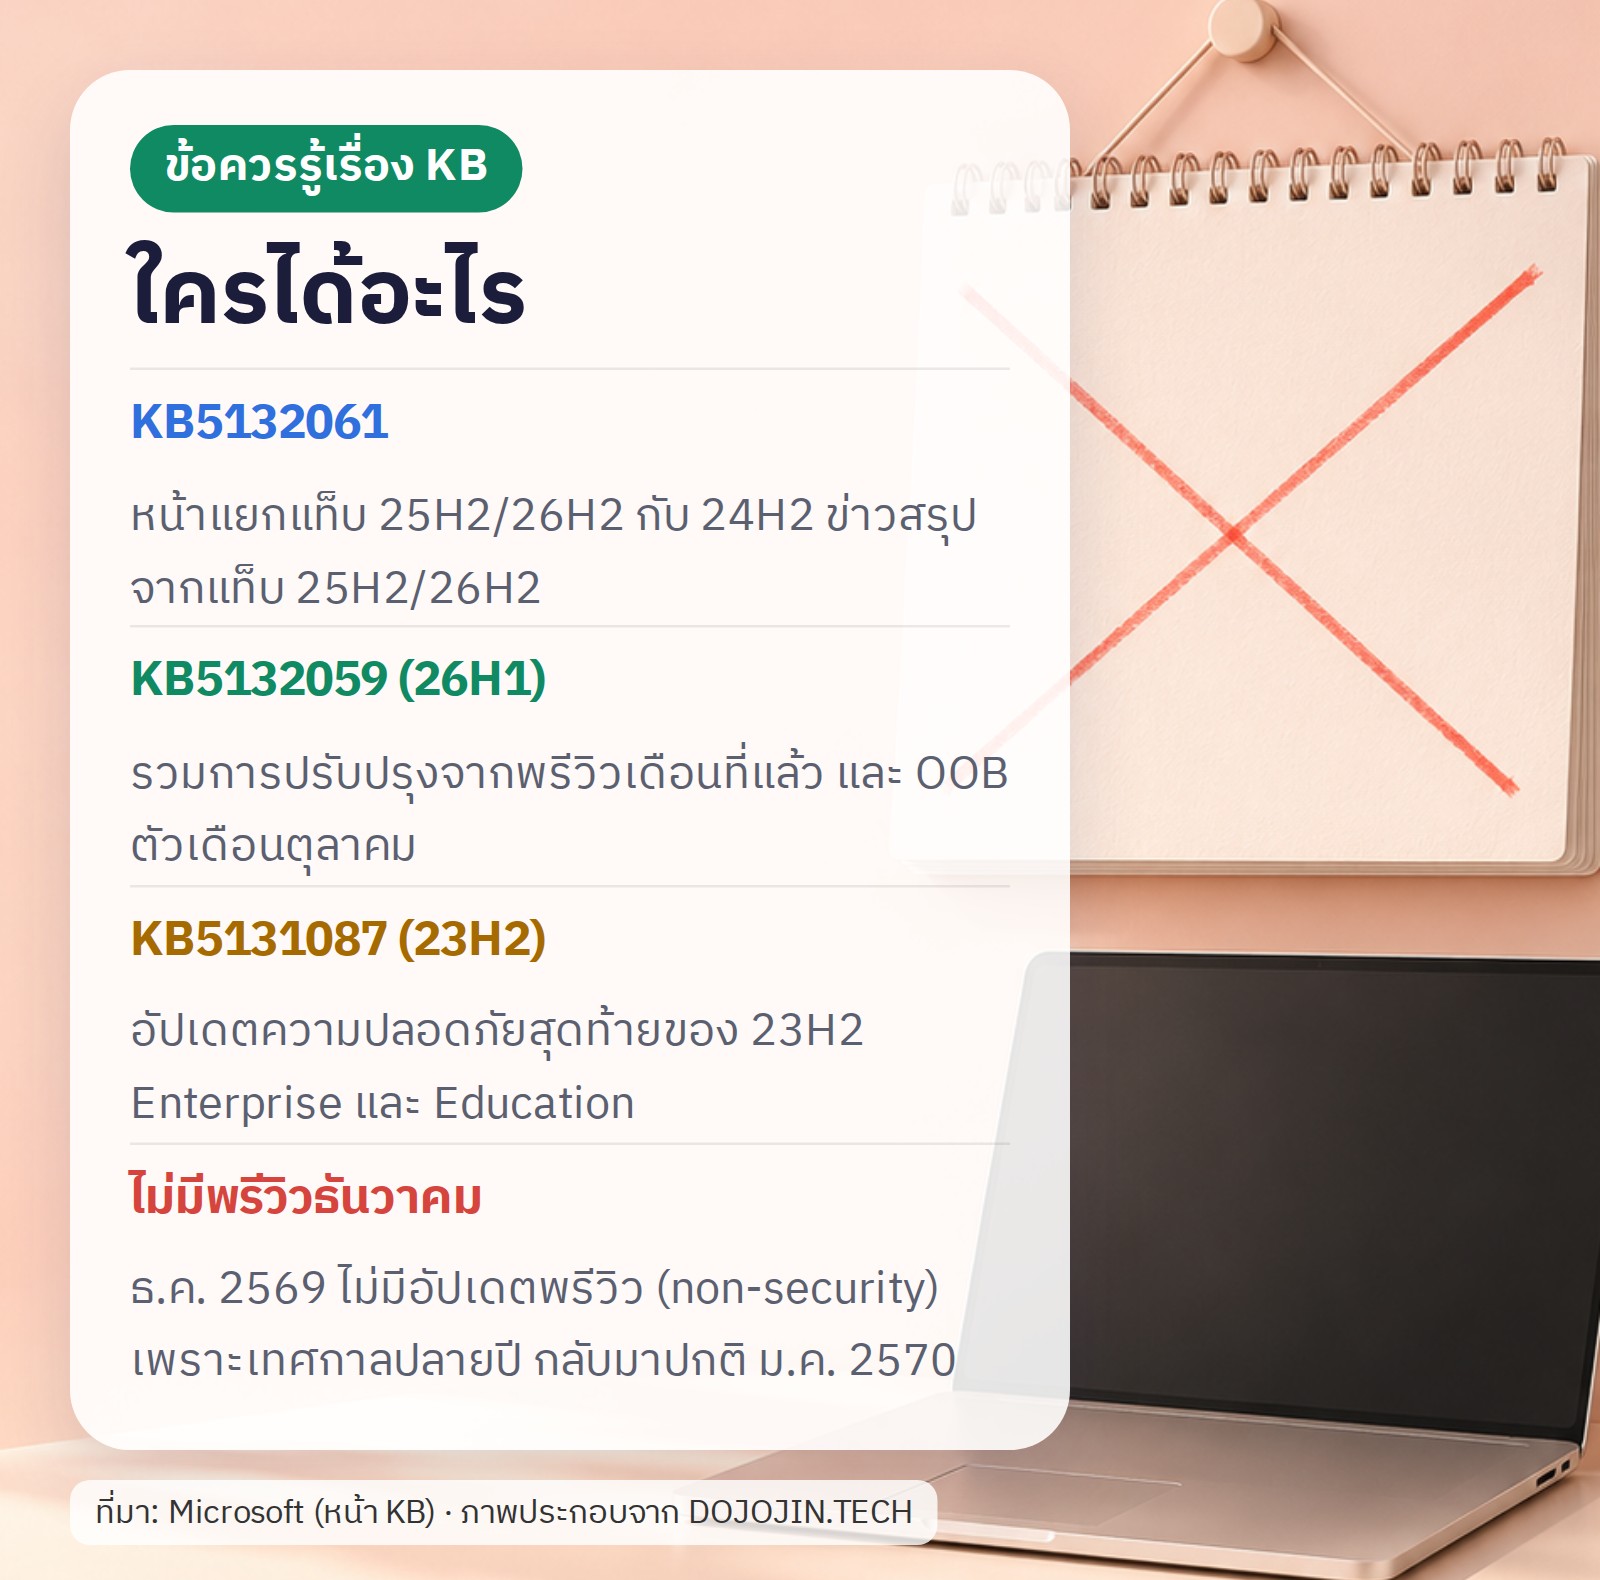
ผมอ่านหน้า KB ของทั้งสามอัปเดตแล้ว จัดกลุ่มเป็นภาษาง่าย ๆ ให้ครับ ถ้าติดตั้งอัปเดตเก่าไว้แล้ว เครื่องจะโหลดเฉพาะส่วนใหม่
ความปลอดภัย
- แก้ช่องโหว่ตามที่ MSRC สรุปไว้ข้างบน (Security Update Guide)
- ปรับ NTLM ให้ฝั่งเครื่องลูกข่าย (client) เสนอการเซ็นกำกับข้อความ (message signing) เป็นค่าเริ่มต้นกับการเชื่อมต่อที่ไม่ใช่แบบนิรนาม ช่วยลดความเสี่ยงจาก NTLM relay (การดักแล้วส่งต่อข้อมูลยืนยันตัวตน) และมีระบบ audit ไว้ตรวจว่าการเชื่อมต่อไหนไม่ได้เซ็น (ทั้ง 23H2, 25H2/26H2 และ 26H1)
- PowerShell ตรวจรหัสอักขระ (encoding) ของสคริปต์ที่เซ็นชื่อเข้มขึ้น สคริปต์ที่มี UTF-8 ไม่ถูกต้องอาจตรวจลายเซ็นไม่ผ่าน ทั้งที่เคยผ่าน วิธีแก้ที่ Microsoft แนะนำคือเปิดสคริปต์แล้วบันทึกเป็น UTF-8 แบบมี BOM แล้วเซ็นใหม่ (คนใช้งานทั่วไปไม่ต้องกังวล เรื่องนี้เกี่ยวกับคนที่เขียนและเซ็นสคริปต์เองเท่านั้น)
ฟีเจอร์ใหม่ / การเตรียมระบบ
- Secure Boot เพิ่มข้อมูลระบุเครื่องที่มั่นใจสูงขึ้น เพื่อให้เครื่องมากขึ้นได้รับใบรับรอง Secure Boot ชุดใหม่อัตโนมัติ การแจกใบรับรองผ่าน Windows Update ยังทยอยทำต่อใน “หลายเดือนข้างหน้า”
- ปรับกติกาเวลาออมแสง (DST) ของประเทศคิวบาสำหรับปี 2569-2570 (คิวบาอยู่ UTC-04:00 ไม่เปลี่ยนเวลาใน พ.ย. 2569 และ มี.ค. 2570 แล้วกลับเป็น UTC-05:00 ใน พ.ย. 2570)
แก้บั๊ก
- เสียง: USB Audio 1.0 บางตัวอาจเปิดไม่ขึ้นและขึ้น error code 10 ใน Device Manager หลังลงอัปเดตความปลอดภัยก่อนหน้า แก้แล้ว (ระบุไว้ใน 25H2/26H2 และ 26H1)
- เครื่องพิมพ์: การเพิ่มเครื่องพิมพ์ที่ประกาศไว้ใน Active Directory ผ่าน Settings > Bluetooth & devices > Printers & scanners > Add device อาจล้มเหลวด้วย error 87 “The parameter is incorrect” ซึ่งเกิดจากอัปเดตเดือนตุลาคม แก้แล้ว (ทั้ง 3 KB) Microsoft บอกว่าไม่กระทบเครื่องพิมพ์ที่ตั้งไว้เดิมโดยทั่วไป
- Remote Desktop: การเชื่อมต่อ RDP อาจล้มเพราะใบรับรองไม่ตรงหลังลงพรีวิวเดือนตุลาคม แก้แล้ว (25H2/26H2 และ 26H1) ส่วน 23H2 แก้เรื่องอื่น คือนโยบาย “Specify thumbprints of certificates representing trusted .rdp publishers” ตั้งค่าผ่าน Microsoft Intune ไม่สำเร็จ
ปัญหาที่ยังรู้ (Known issues)
- Microsoft เขียนในทั้งสามหน้า KB ว่า “ไม่ทราบปัญหาใด ๆ กับอัปเดตนี้ในขณะนี้” (not currently aware of any issues)
ใช้ Windows 11 23H2 หรือ Windows 10 อยู่
- Windows 11 23H2 (Enterprise และ Education): Microsoft เขียนว่าอัปเดตเดือนนี้เป็นอัปเดตความปลอดภัยสุดท้ายของสองรุ่นนี้ หลังจากนี้ไม่ได้รับแพตช์รายเดือนอีก แนะนำให้ย้ายไปรุ่นที่ยังรองรับ (Home และ Pro ของ 23H2 หมดช่วงอัปเดตไปก่อนหน้านี้แล้วตามตาราง)
- Windows 10 22H2: หน้า release health บอกว่า Latest update for ESU เป็น 2026-11 B ลงวันที่ 10 พ.ย. 2569 build 19045.7846 KB5131096 ESU (Extended Security Updates) คือโปรแกรมจ่ายเงินต่ออายุแพตช์ความปลอดภัย ใช้ได้เฉพาะเครื่องที่สมัครไว้ ผมเปิดหน้า KB5131096 ไม่ได้เนื้อหา จึงไม่ขอสรุปว่าแก้อะไรบ้างครับ
- Windows 10 LTSC: หน้าเดียวกันแสดง 2026-11 B เช่นกัน เช่น LTSC 2021 build 19044.7846, LTSC 2019 build 17763.9487 และ LTSB 2016 build 14393.9688
อัปเดตยังไง
Windows
- เปิด Settings แล้วเลือก Windows Update
- กด Check for updates แล้วรอโหลดและติดตั้ง
- รีสตาร์ตเครื่องตามที่ขึ้นมา เสร็จแล้วเปิดหน้าเดิมดูว่าอัปเดต KB ของรุ่นตัวเองแสดงว่าติดตั้งแล้ว
ดู KB ที่ติดตั้งได้ที่ Settings > Windows Update > Update history หรือเช็กเลข build ด้วยคำสั่ง winver เทียบกับตารางด้านบน
Office (รวม Outlook)
- เปิดโปรแกรม Office ใดก็ได้ เช่น Word หรือ Outlook
- เลือก File แล้วเลือก Account (บัญชี)
- กด Update Options แล้วเลือก Update Now
Outlook
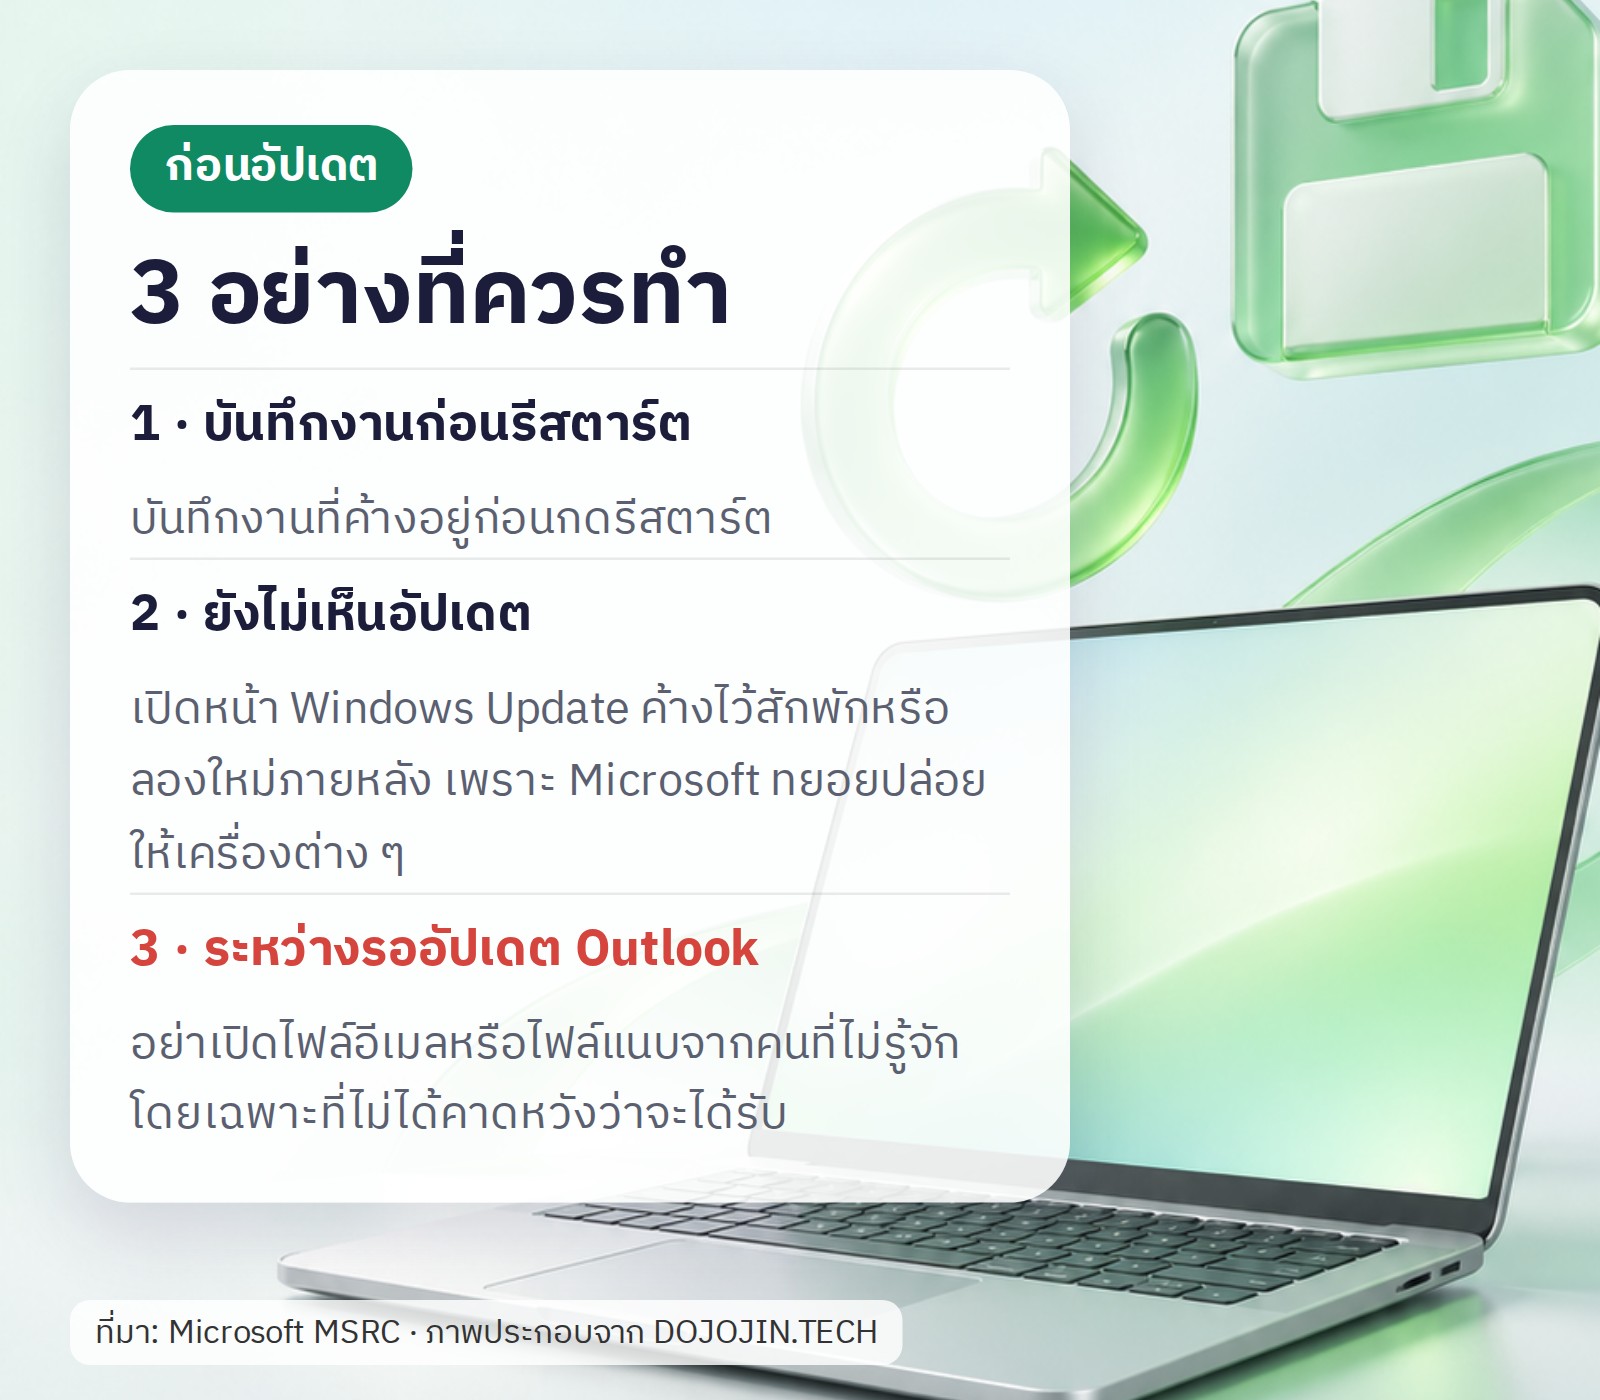
Outlook รุ่นที่มากับ Microsoft 365 หรือ Office LTSC อัปเดตผ่านขั้นตอน Office ข้างบนเหมือนกัน ถ้าเป็นองค์กรที่ผู้ดูแลระบบคุมการอัปเดต ให้ถามทีมไอทีว่าแพตช์ของ CVE-2026-124194 ลงให้แล้วหรือยัง
ข้อควรรู้เพิ่มเติม
- ตัวเลข 1,094 เป็นจำนวน CVE ไม่ใช่ระดับความอันตราย ช่องโหว่ส่วนใหญ่ผมยังไม่ได้เปิดอ่านทีละรายการ ตัวที่ผมอ่านละเอียดและยืนยันได้ว่าถูกโจมตีจริงตามประกาศคือ CVE-2026-124194
- MSRC ระบุว่าอัปเดต Windows 10 และ 11 เป็นแบบสะสม ติดตั้งตัวใหม่ล่าสุดแล้วได้ของเก่าครบ
- ข้อมูลทั้งหมดอ้างตามหน้าของ Microsoft และ CISA ที่ระบุในแหล่งข้อมูล ถ้า Microsoft แก้ไขหน้าในภายหลัง ข้อมูลอาจเปลี่ยนครับ
แหล่งข้อมูล
- MSRC November 2026 Security Updates: msrc.microsoft.com
- CVE-2026-124194: msrc.microsoft.com
- CISA เพิ่ม KEV 10 พ.ย. 2569: cisa.gov
- Windows 11 release information: learn.microsoft.com · Windows 10: learn.microsoft.com
- หน้า KB: KB5132061 · KB5132059 · KB5131087
ที่มาของภาพ
- สรุป Security Updates เดือนพฤศจิกายน 2026: ภาพ: Microsoft (ภาพหน้าจอ) · msrc.microsoft.com
- ตาราง Windows 11 release information: ภาพ: Microsoft (ภาพหน้าจอ) · learn.microsoft.com
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ