เกิดอะไรขึ้น
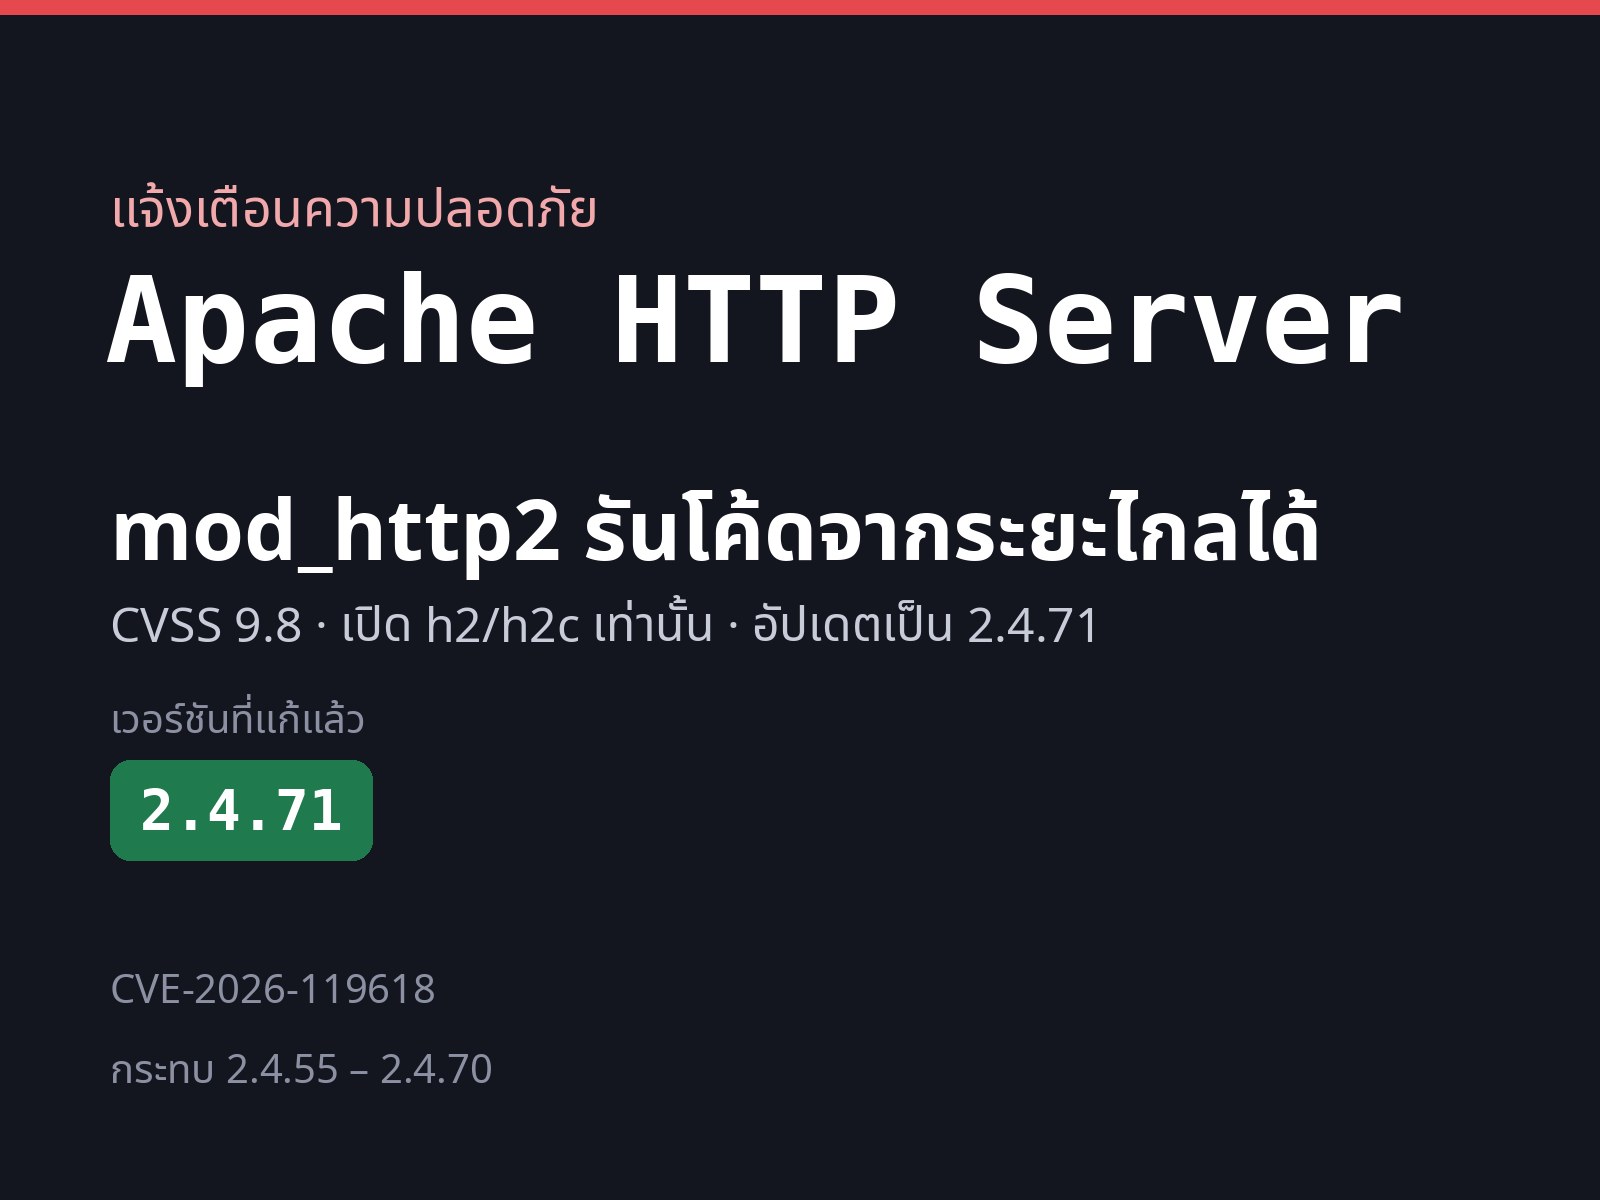
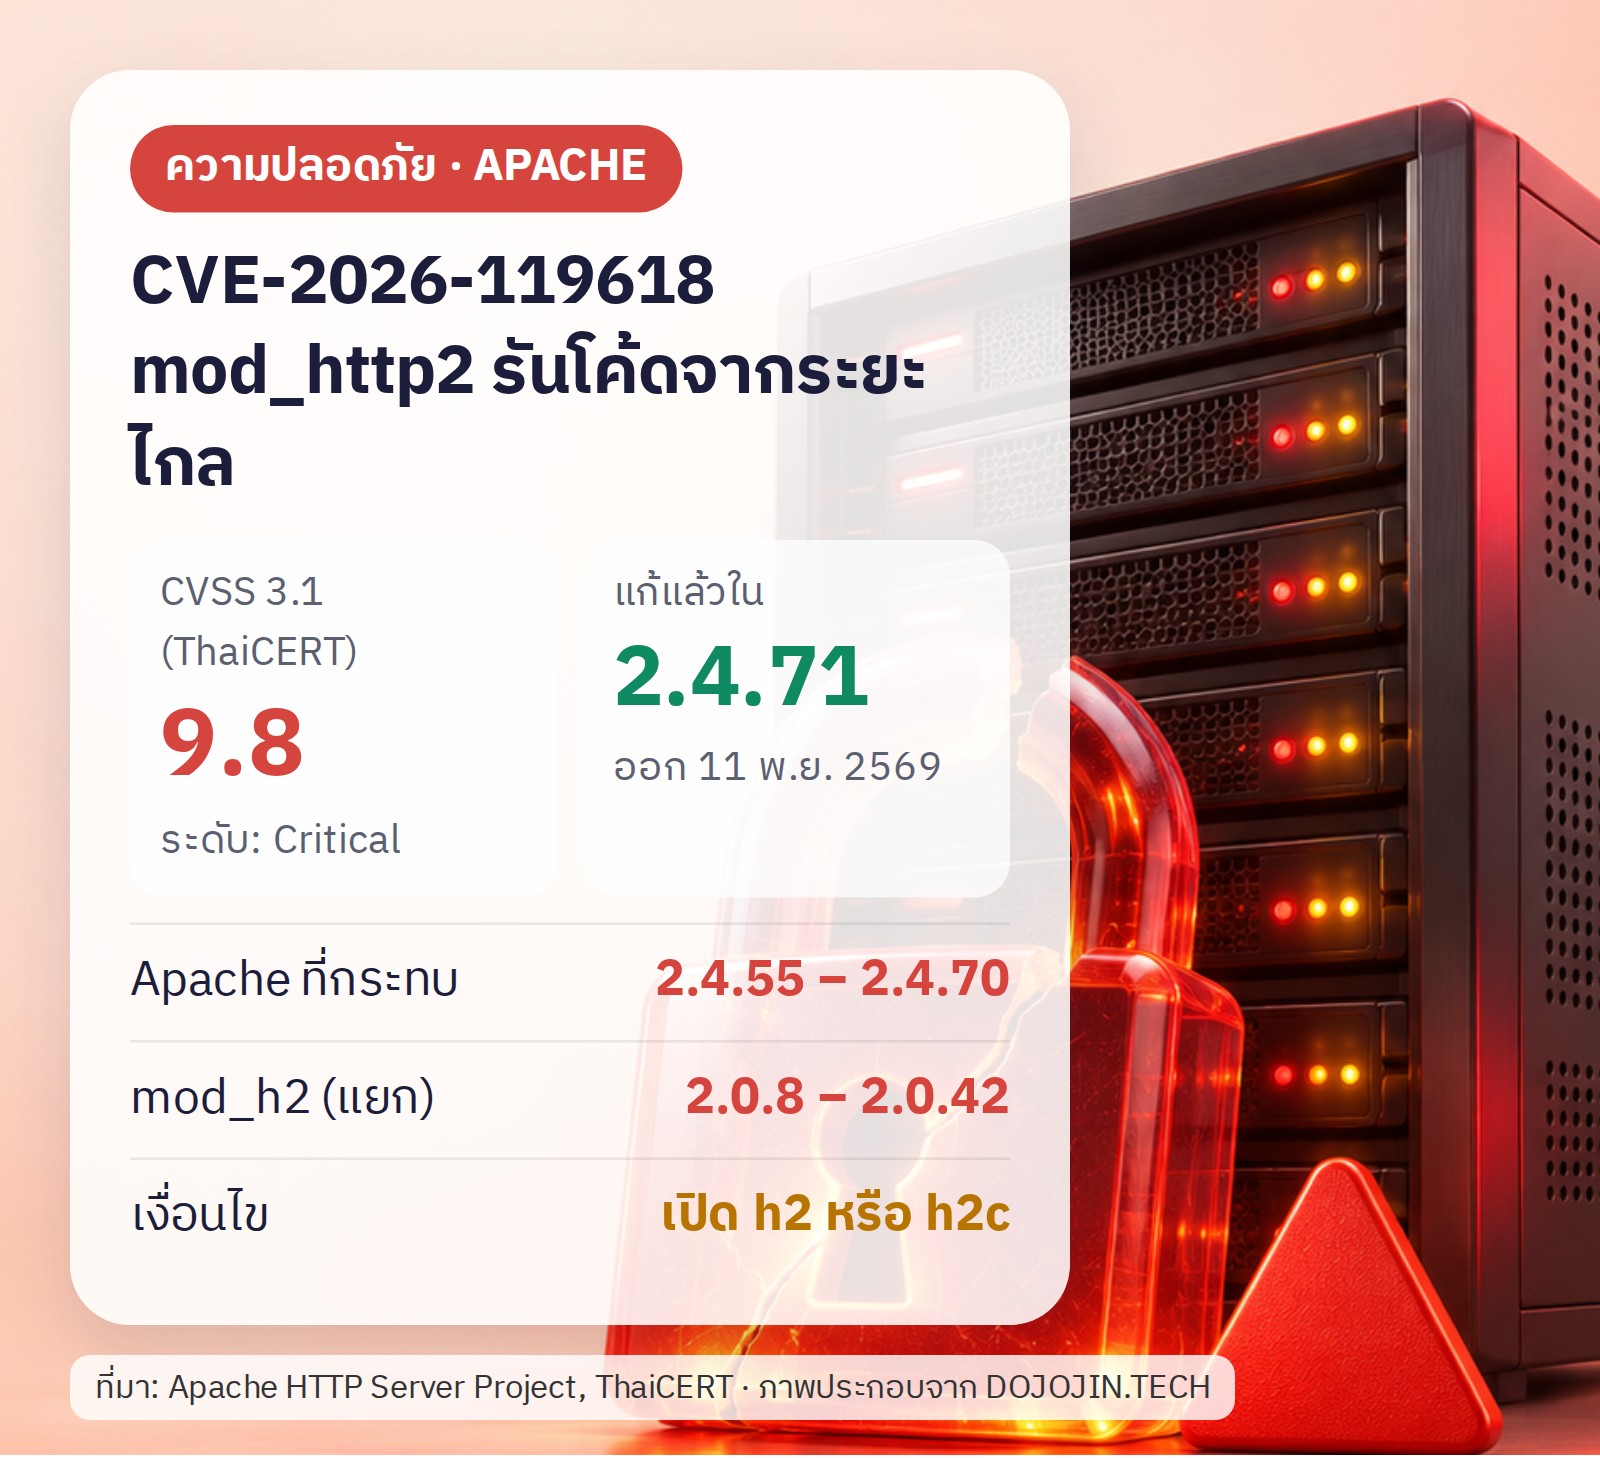
สั้น ๆ ก่อนครับ Apache ออกเวอร์ชัน 2.4.71 เมื่อวันที่ 11 พฤศจิกายน 2569 เพื่อปิดช่องโหว่ CVE-2026-119618 ใน mod_http2
mod_http2 คือโมดูลที่ทำให้ Apache คุยแบบ HTTP/2 ได้
ต้นเหตุตามที่ Apache อธิบาย คือโค้ดหลายส่วนทำงานพร้อมกันบนทรัพยากรที่ใช้ร่วมกัน แต่ซิงโครไนซ์ไม่ถูกต้อง อยู่ในฟังก์ชัน assign_headers()
ผลคืออาจถูกรันโค้ดจากระยะไกล หรือ RCE (Remote Code Execution) พูดง่าย ๆ คือคนนอกอาจสั่งให้เซิร์ฟเวอร์เรารันโค้ดของเขาได้
ThaiCERT ประเมินไว้แบบนี้
- CVSS 3.1 (คะแนนความรุนแรงมาตรฐาน เต็ม 10) ได้ 9.8 ระดับ Critical
- ผู้โจมตีไม่ต้องยืนยันตัวตน
ผู้ค้นพบที่ Apache ระบุไว้มีสองราย
- เครื่องมือสแกน OSS ของ Anthropic แจ้งทีมความปลอดภัยของ Apache วันที่ 26 ตุลาคม 2569
- ทีมวิจัยช่องโหว่ของ Google Cloud แจ้งวันที่ 3 พฤศจิกายน 2569
ถูกใช้โจมตีจริงแล้วหรือยัง? ผมไม่พบรายงานในทั้งสองแหล่ง ThaiCERT ก็บอกว่าประกาศไม่ได้ระบุเรื่องนี้
แต่นั่นไม่ได้แปลว่าปลอดภัยครับ ผมว่ารีบอัปเดตไว้ก่อนดีกว่า
ใครได้รับผลกระทบ และต้องทำอะไร
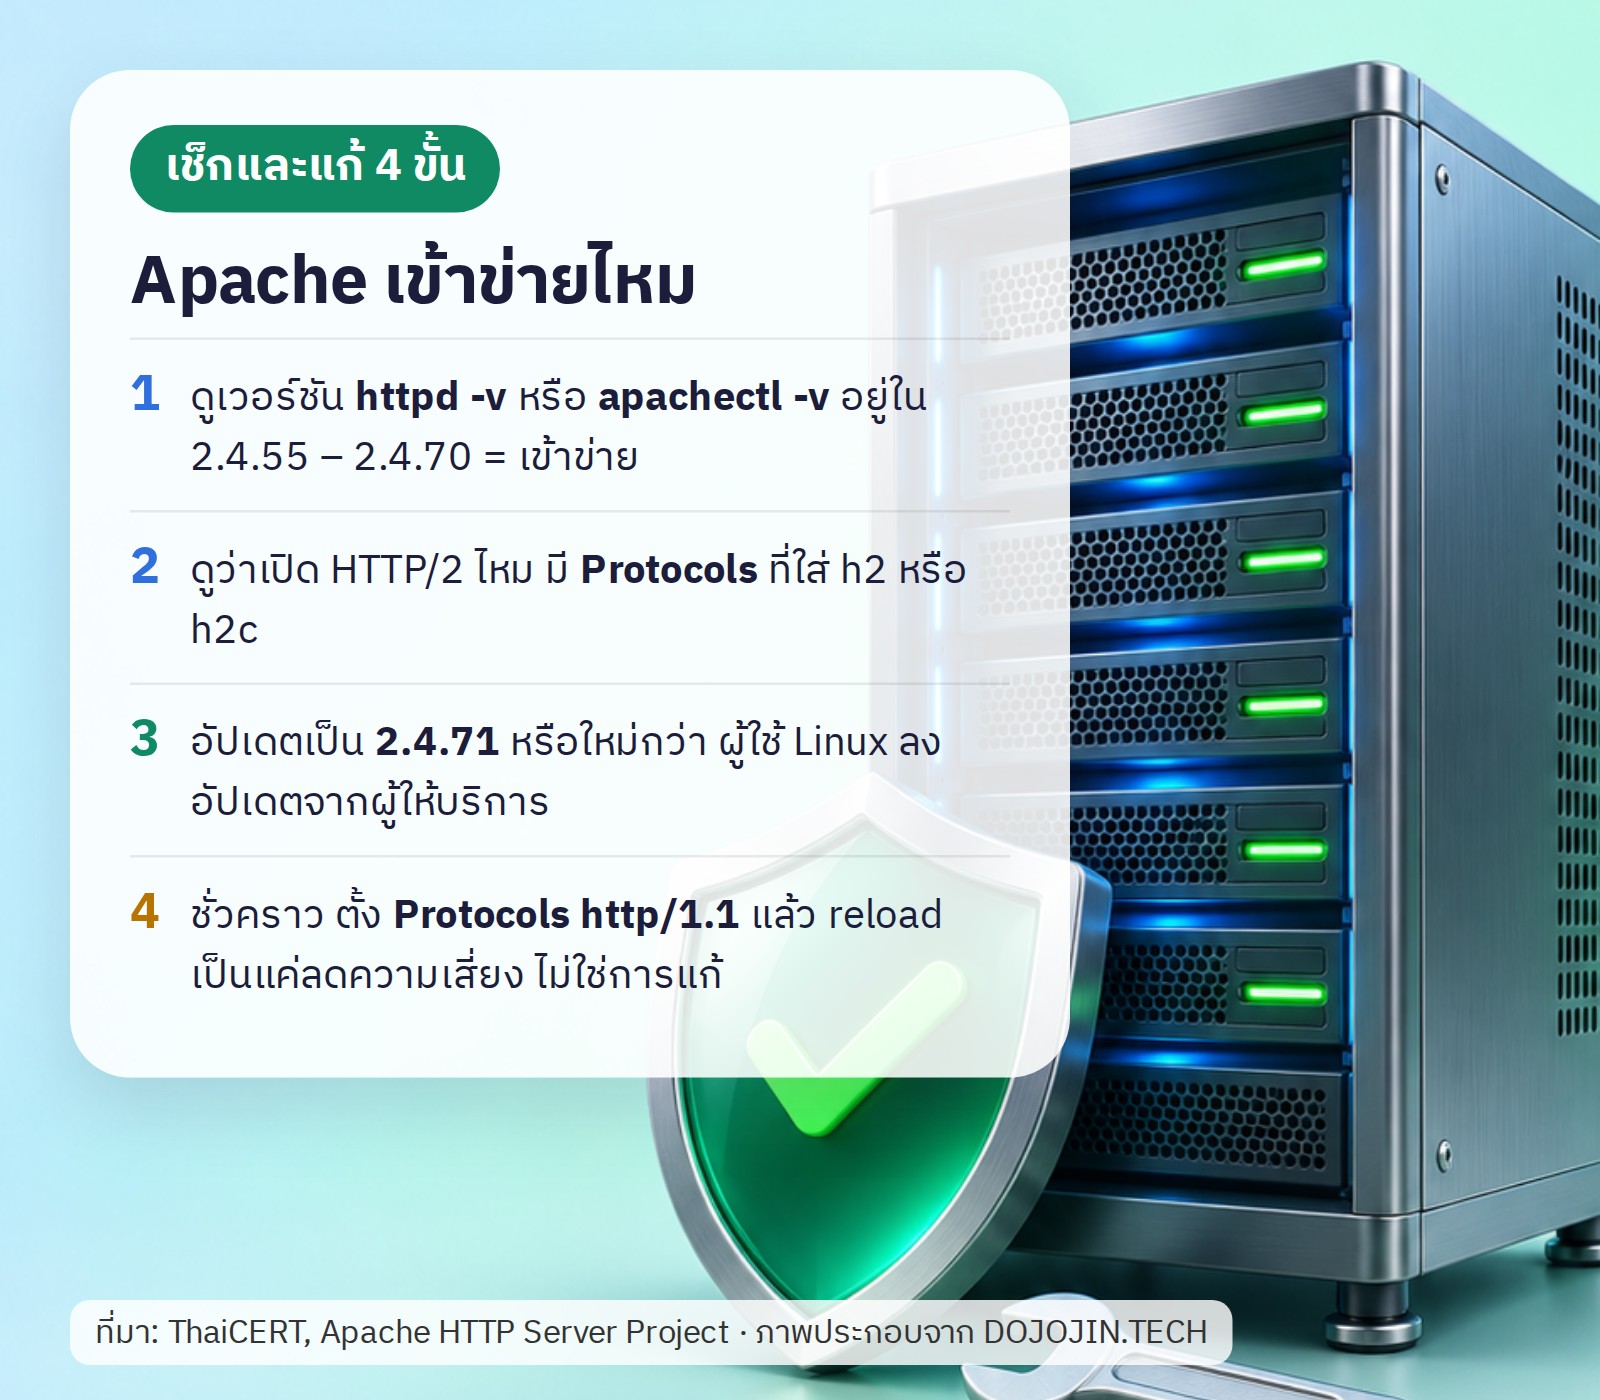
ต้องเข้าข่ายทั้งสองข้อครับ
- ใช้ Apache HTTP Server ตั้งแต่ 2.4.55 ถึง 2.4.70
- เปิดใช้ HTTP/2 ผ่านโปรโตคอล h2 หรือ h2c
h2 กับ h2c คือชื่อที่ Apache ใช้เรียก HTTP/2 ครับ h2 คือแบบผ่าน HTTPS ส่วน h2c คือแบบไม่เข้ารหัส
ThaiCERT บอกว่าเครื่องที่รองรับเฉพาะ HTTP/1.1 ไม่ได้รับผลกระทบ
อีกกลุ่มที่ต้องดูคือคนที่ติดตั้ง mod_h2 แยกจาก GitHub รุ่น 2.0.8 ถึง 2.0.42 ก็อยู่ในรายการที่ได้รับผลกระทบด้วย
วิธีเช็ก
- ดูเวอร์ชันด้วย
httpd -vหรือapachectl -v(บางระบบเรียกว่าapache2 -v) - ดูไฟล์ตั้งค่าว่ามีบรรทัด
Protocolsที่ใส่ h2 หรือ h2c ไว้หรือไม่ ทั้งระดับเซิร์ฟเวอร์และใน VirtualHost (ส่วนตั้งค่าแยกของแต่ละเว็บในเครื่องเดียวกัน)
ข้อ 2 เป็นการตีความของผมเองจากเงื่อนไขที่ ThaiCERT ระบุนะครับ ถ้าไม่แน่ใจ ให้ถือว่าเปิดอยู่ แล้วอัปเดตเลย
ต้องทำอะไร
แก้จริง คืออัปเดตเป็น 2.4.71 หรือใหม่กว่า
ใครใช้ Linux ที่ลง Apache จากแพ็กเกจของระบบ ThaiCERT แนะนำให้ติดตั้ง security update จากผู้ให้บริการ
ตรงนี้มีจุดที่ทำให้งงได้ครับ ผู้ให้บริการอาจแบ็กพอร์ตแพตช์ไปให้แล้ว (เอาตัวแก้จากรุ่นใหม่ไปใส่ในรุ่นเดิมที่เราใช้อยู่) เลขเวอร์ชันที่เห็นจึงอาจไม่ขึ้นเป็น 2.4.71 ทั้งที่แก้แล้ว
ถ้ายังอัปเดตไม่ได้ ThaiCERT แนะนำให้ปิด HTTP/2 ชั่วคราว
- ตั้ง
Protocols http/1.1ทั้งระดับเซิร์ฟเวอร์และ VirtualHost - เช็กว่าไม่มี h2 หรือ h2c เหลือ
- ตรวจ config แล้ว reload หรือ restart
ควรดูผลกระทบกับระบบงานก่อนทำด้วยครับ
ThaiCERT ย้ำว่าวิธีนี้เป็นแค่การลดความเสี่ยงชั่วคราว ไม่ใช่การแก้ช่องโหว่ ส่วนหน้าความปลอดภัยของ Apache เองไม่ได้เขียนวิธีลดความเสี่ยงไว้ มีแค่ให้อัปเดตเป็น 2.4.71
อีก 2 CVE ที่แก้ในรุ่นเดียวกัน
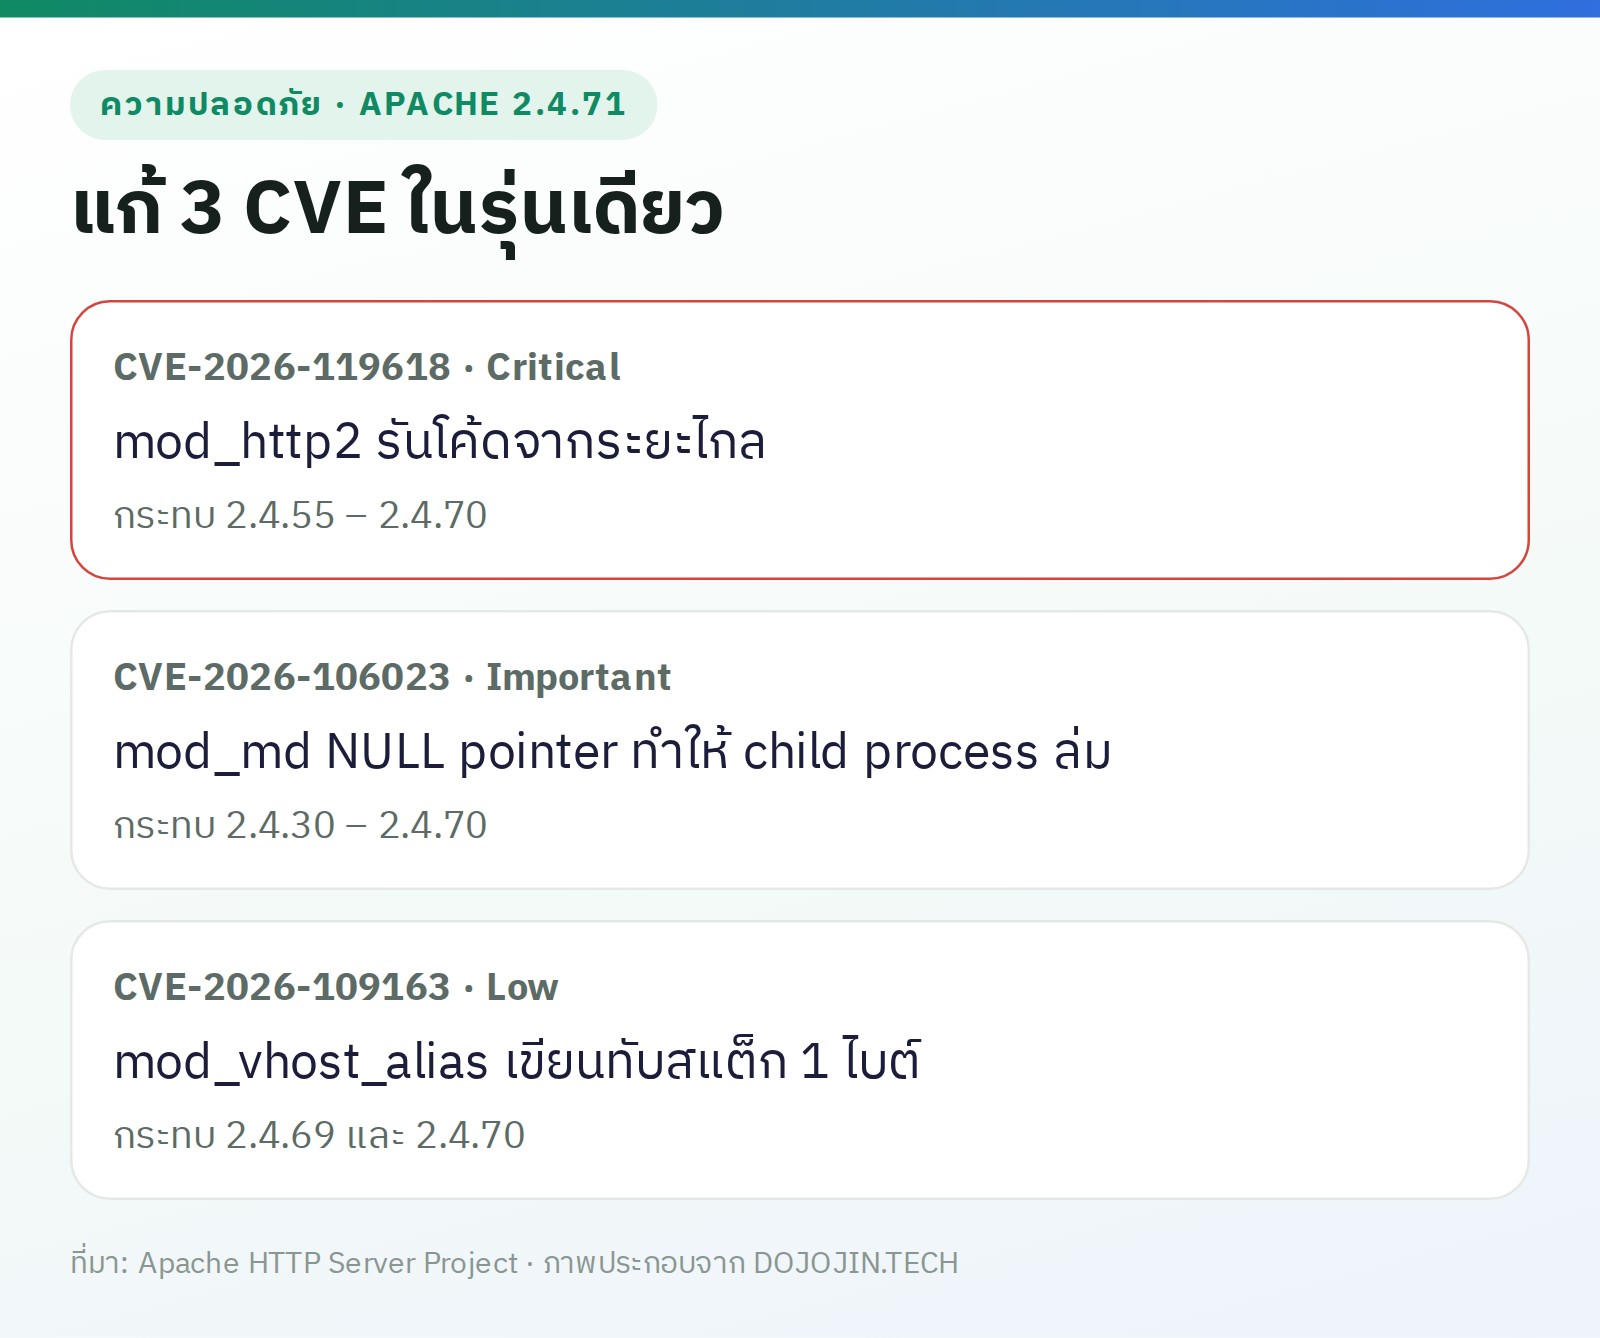
ตามหน้าความปลอดภัยของ Apache รุ่น 2.4.71 แก้ทั้งหมด 3 CVE ครับ อีกสองรายการระดับต่ำกว่า
- CVE-2026-106023 (Important) mod_md เจอ NULL pointer ตอนประมวลผลคำขอ (โปรแกรมไปอ่านค่าจากตำแหน่งที่ว่างเปล่า) ทำให้ child process ล่ม กระทบ 2.4.30 ถึง 2.4.70
- CVE-2026-109163 (Low) mod_vhost_alias เขียนทับสแต็ก 1 ไบต์ ต่อจาก CVE-2026-63292 กระทบ 2.4.69 และ 2.4.70
ข่าวดีคืออัปเดตเป็น 2.4.71 ครั้งเดียว ก็ปิดครบทั้งสามรายการ
ผมว่าข่าวนี้ไม่ต้องตกใจ แต่ไม่ควรปล่อยไว้ครับ
- เป็น RCE ที่ไม่ต้องล็อกอิน
- เว็บจำนวนมากเปิด HTTP/2 กันเป็นค่าปกติอยู่แล้ว
เช็กเวอร์ชันสักนาทีก็รู้แล้วว่าเข้าข่ายหรือไม่
แหล่งข้อมูล
- Apache HTTP Server 2.4 vulnerabilities: httpd.apache.org
- ThaiCERT (12 พ.ย. 2569): thaicert.or.th (ใช้เฉพาะข้อความ ไม่ใช้ภาพ)
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ