เกิดอะไรขึ้น
Expedia Group บริษัทแม่ของ Expedia, Hotels.com และ Vrbo ยืนยันกับสื่อแล้วว่าโดนโจมตีผ่านผู้ให้บริการแพลตฟอร์มข้อมูลจากภายนอก
แบบนี้เรียกว่า supply chain attack พูดง่าย ๆ คือ คนร้ายไม่ได้เจาะประตูหน้าบ้านตรง ๆ แต่เข้าทางบริษัทที่ทำงานร่วมกัน
ส่วนตัวเลข “เกือบ 1 พันล้านรายการ” มาจากกลุ่มที่ใช้ชื่อ n0n ซึ่งอ้างว่าเป็นคนทำ Expedia ไม่ได้ยืนยันตัวเลขนี้ และไม่ได้ยืนยันด้วยว่า n0n เป็นผู้ก่อเหตุ
สรุปสั้น ๆ คือ เหตุเกิดขึ้นจริง แต่ยังไม่มีใครบอกได้ว่าข้อมูลของใครหลุดไปบ้าง ผมเลยแยกให้ดูเป็นสามกอง คือ Expedia ยืนยันแล้ว ผู้โจมตีอ้าง และยังไม่รู้ครับ
ไทม์ไลน์เวลาไทย
เวลาทั้งหมดผมแปลงเป็นเวลาไทย (UTC+7) เอง เดือนนี้เวลาฝั่งตะวันออกของสหรัฐฯ (EST) ช้ากว่าไทย 12 ชั่วโมง เช่น 20:53 คืนวันที่ 12 ที่สหรัฐฯ คือ 08:53 เช้าวันที่ 13 ของไทย
จุดไหนที่ผมได้มาจากสื่ออื่นอีกทอด ผมติดป้าย “อ้างจาก” ไว้ แปลว่ายังไม่ได้เปิดต้นทางเองครับ
- 14-26 ต.ค.Wiz, Sentra และ Mandiant พบแคมเปญใช้ข้อมูลยืนยันตัวตนของบริษัท Qubole ในทางที่ผิด ยังไม่มีใครยืนยันว่าเกี่ยวกับ ExpediaWiz (รายงาน 9 พ.ย.) อ้างจาก Infobae และ Skift
- ต้น พ.ย.ชื่อ Expedia ขึ้นบนเว็บประกาศเหยื่อของ n0n ในฐานะรายที่ไม่จ่ายInfobae อ้างข้อมูลอีกทอด · ติดตามเว็บนี้พบ 9 พ.ย. (Cypro) ตามบล็อกรอง ๆ เวลาที่ n0n โพสต์จริงยังไม่พบ
- คืนวันที่ 12 พ.ย. (เวลาสหรัฐฯ)Expedia ยืนยันกับ Skift ว่าโดนโจมตีผ่านผู้ให้บริการภายนอก เวลาที่ Expedia ส่งคำชี้แจงจริงไม่ทราบSkift
- 08:53 13 พ.ย.Skift ลงข่าว (20:53 ของวันที่ 12 เวลา EST)Skift
- 09:15 14 พ.ย.Infobae ลงข่าว เล่าว่า Expedia ยังไม่บอกชื่อผู้ให้บริการ ยังไม่บอกว่าจะแจ้งลูกค้าหรือไม่ และไม่ได้พูดถึงตัวเลขของ n0n (21:15 ของวันที่ 13 เวลา EST)Infobae
- 14 พ.ย.Forbes ลงคำพูดโฆษกของ Expedia · Security Affairs สรุปรายการข้อมูลที่ n0n อ้างForbes (Suzanne Rowan Kelleher), Security Affairs (Pierluigi Paganini) · ไม่ทราบเวลา
- 16 พ.ย.ThaiCERT ออกประกาศ 629/69 (IT) เรื่องนี้ThaiCERT
ที่ผมหาไม่เจอมีสามอย่าง คือวันที่ Expedia แจ้งลูกค้า ประกาศบนเว็บของ Expedia เอง และเอกสารที่ยื่นต่อหน่วยงานกำกับ เช่น แบบฟอร์ม 8-K (รายงานเหตุสำคัญที่บริษัทจดทะเบียนในสหรัฐฯ ต้องยื่นต่อ ก.ล.ต. สหรัฐฯ) ผมเปิดรายการเอกสารของ Expedia ดูแล้ว 8-K ล่าสุดคือ 4 พ.ย. เป็นเรื่องงบการเงิน
เพราะฉะนั้นข่าวทั้งหมดตอนนี้มาจากคำชี้แจงที่ Expedia ให้สื่อเท่านั้นครับ
ยืนยันแล้ว ผู้โจมตีอ้าง และยังไม่รู้
คำชี้แจงของ Expedia ที่ Skift ลง เปิดด้วยประโยคนี้ครับ “We are aware of a supply chain attack, reported by security researchers” แปลว่า เรารับทราบเรื่องการโจมตีแบบ supply chain ที่นักวิจัยความปลอดภัยรายงาน
ผมอ่านได้แค่ส่วนที่ Skift เปิดให้อ่าน ที่เหลือเป็นสื่อสรุปให้ ส่วนโฆษกที่ให้ข่าว Forbes บอกว่า “We take our travelers’ privacy extremely seriously” (เราให้ความสำคัญกับความเป็นส่วนตัวของนักเดินทางอย่างมาก) และบริษัทควบคุมเหตุได้แล้ว
Expedia ยืนยันแล้วยืนยัน โดนโจมตีแบบ supply chain ผ่านผู้ให้บริการแพลตฟอร์มข้อมูลภายนอก · มีบริษัทอื่นโดนด้วย · ควบคุมเหตุแล้ว · จ้างผู้เชี่ยวชาญภายนอกสอบสวน · บอกว่าแพลตฟอร์ม “safe to use” ทั้งนักเดินทางและพาร์ตเนอร์
n0n อ้างว่าได้ไปคำอ้าง รวมเกือบ 1 พันล้านรายการ · แต้มสะสมสมาชิกมากกว่า 830 ล้านแถว จาก 35 โปรแกรม (อีเมล เลขสมาชิก คะแนน) · ประวัตินักเดินทางราว 58 ล้านรายการ · บัญชีและข้อมูลล็อกอินมากกว่า 333 ล้านแถว · ข้อมูลการใช้จ่ายผ่านบัตรราว 2.5 ล้านรายการ ผูกกับอีเมลที่เข้ารหัสแล้ว · รหัสจับคู่ผู้บริโภคราว 72 ล้าน · ผู้เข้าพักราว 500,000 รายการ · ไฟล์จองมากกว่า 221 GB รวมมากกว่า 1 TB รวมข้อมูล Vrbo ข้อมูลล็อกอินแพลตฟอร์มข้อมูล และซอร์สโค้ด
ยังไม่รู้ / ไม่ได้ยืนยันไม่ชัด ผู้ให้บริการรายไหน · n0n เป็นผู้ก่อเหตุจริงหรือไม่ · ตัวเลขข้างบนถูกแค่ไหน · ข้อมูลประเภทไหนหลุดจริง · แบรนด์ไหนในเครือโดน · จะแจ้งลูกค้าหรือไม่
ตัวเลขของ n0n ผมเรียบเรียงจาก Security Affairs, Infobae และที่ ThaiCERT สรุปไว้ ผมไม่ได้เห็นไฟล์ตัวอย่างที่ n0n ปล่อยออกมาเองครับ
จุดที่อยากให้ระวังคือ “รายการ” หรือ “แถว” ไม่ใช่ “คน” คนหนึ่งคนอาจมีหลายแถว และบางไฟล์อาจเป็นข้อมูลเก่า ผมว่าตัวเลขพันล้านจึงไม่ได้แปลว่าพันล้านคน
อีกเรื่องคือ ในรายงานที่ผมอ่าน ไม่มีที่ไหนพูดถึงเลขพาสปอร์ตหรือเลขบัตรเครดิตเต็มเลย
เรื่อง Qubole ยังเป็นแค่ข้อสันนิษฐาน
ชื่อ Qubole เป็นจุดที่ผมอยากให้อ่านอย่างระวังครับ
- Skift บอกแค่ว่า Qubole เคยเป็นผู้ให้บริการของ Expedia แต่ไม่ได้ยืนยันว่าเกี่ยวกับเหตุนี้
- ThaiCERT อ้างรายงานของ Wiz และ Sentra ว่าเหตุนี้เกี่ยวกับการเอาคีย์ผู้ให้บริการที่ถูกขโมยจาก Qubole มาเข้าแพลตฟอร์มข้อมูลของ Expedia
- แต่ จากที่ผมอ่านผ่านสื่อ รายงานของ Wiz วันที่ 9 พ.ย. ไม่ได้เอ่ยชื่อ Expedia และ Expedia เองก็ไม่ได้บอกชื่อผู้ให้บริการ
ผมจึงถือว่าเรื่อง Qubole เป็นข้อสันนิษฐานของนักวิจัย ยังไม่ใช่ข้อเท็จจริงครับ
อีกเรื่องที่ควรรู้ Forbes อ้างนักเจรจากับกลุ่มเรียกค่าไถ่คนหนึ่งว่า คำอ้างแบบนี้มักตั้งใจกดดันเหยื่อ และการที่ Expedia ออกมายืนยันเองอาจทำให้แรงกดดันลดลง อันนี้เป็นความเห็นของเขา ไม่ใช่ข้อเท็จจริงของคดีครับ
คนไทยเกี่ยวข้องแค่ไหน
ตอบตรง ๆ คือยังไม่รู้ครับ ผมไม่พบตัวเลขผู้ใช้ชาวไทยที่ถูกกระทบ และไม่พบแถลงจาก Expedia ประเทศไทยเลย เลยบอกไม่ได้ว่าคนไทยโดนกี่คน หรือโดนหรือเปล่า
ที่มีคือประกาศของ ThaiCERT วันที่ 16 พ.ย. ซึ่งย้ำว่า Expedia ยังไม่ได้ยืนยันจำนวนข้อมูลที่ผู้โจมตีอ้าง และการสอบสวนยังไม่จบ
ThaiCERT แนะนำให้ผู้ใช้บัญชี Expedia รวมถึง Hotels.com และ Vrbo ที่อยู่ในเครือเดียวกัน เปลี่ยนรหัสผ่านจากอุปกรณ์ที่เชื่อถือได้ และไม่ใช้รหัสผ่านซ้ำกับบริการอื่น เหตุผลคือ ถึงรหัสผ่านที่ถูกอ้างว่ารั่วจะถูกแปลงเป็นค่าที่อ่านไม่ออกแล้ว (hashing) ผู้โจมตีก็ยังมีโอกาสถอดได้ ThaiCERT เตือนด้วยว่าอีเมลกับยอดคะแนนสะสมอาจถูกเอาไปทำข้อความหลอกที่ดูน่าเชื่อ
คนไทยจองโรงแรมหรือตั๋วผ่านแพลตฟอร์มในเครือนี้กันเยอะ ผมเลยเขียนขั้นตอนไว้ให้ด้านล่างครับ ส่วนตัว Expedia เอง ผมยังไม่พบว่าออกคำแนะนำให้ผู้ใช้ ขั้นตอนข้างล่างจึงมาจาก ThaiCERT สื่อ และผมเอง
ในภาพเป็นบรรยากาศที่หลายคนน่าจะคุ้น จองที่พักผ่านเว็บแล้วมีข้อความเด้งเข้ามือถือ ช่วงนี้ข้อความแบบนั้นต้องดูให้ดีก่อนกดครับ
ผู้ใช้ควรทำอะไรตอนนี้
ข้อ 1 กับ 2 ตรงกับที่ ThaiCERT แนะนำ ข้อ 3 ถึง 5 เป็นคำแนะนำทั่วไปที่สื่อและผมใช้เอง ไม่ใช่ประกาศของ Expedia ครับ
- เปลี่ยนรหัสผ่านจากเครื่องที่ไว้ใจได้ทำที่บัญชี Expedia, Hotels.com และ Vrbo ถ้ามี ใช้มือถือหรือคอมของตัวเอง ไม่ใช่เครื่องสาธารณะ และพิมพ์เว็บเองหรือเปิดแอปจริง ไม่กดจากลิงก์ในอีเมล
- อย่าใช้รหัสผ่านซ้ำถ้ารหัสนี้เคยใช้กับอีเมลหรือบริการอื่น ให้เปลี่ยนที่นั่นด้วย ตั้งให้ไม่ซ้ำกันทุกที่ ใช้โปรแกรมจัดการรหัสผ่านช่วยได้
- เปิดการยืนยันตัวตนสองชั้น (2FA)ถ้าบริการเปิดให้ใช้ จะกันได้อีกชั้นเวลารหัสผ่านหลุด
- ระวังข้อความหลอกอีเมล SMS แชต หรือโทรศัพท์ที่อ้างเรื่องบัญชี คะแนนสะสม การจอง ขอรีเซ็ตรหัส หรือขอข้อมูลบัตร ผู้หลอกอาจรู้รายละเอียดการจองจริงของเรา ถ้าสงสัยให้ปิดแล้วเข้าแอปหรือเว็บของแท้ดูเอง
- เช็กรายการบัตรและบัญชีดูรายการตัดบัตรและประวัติการจองในช่วงที่ผ่านมา ถ้ามีรายการที่ไม่ใช่ของเราให้แจ้งธนาคารและ Expedia ทันที
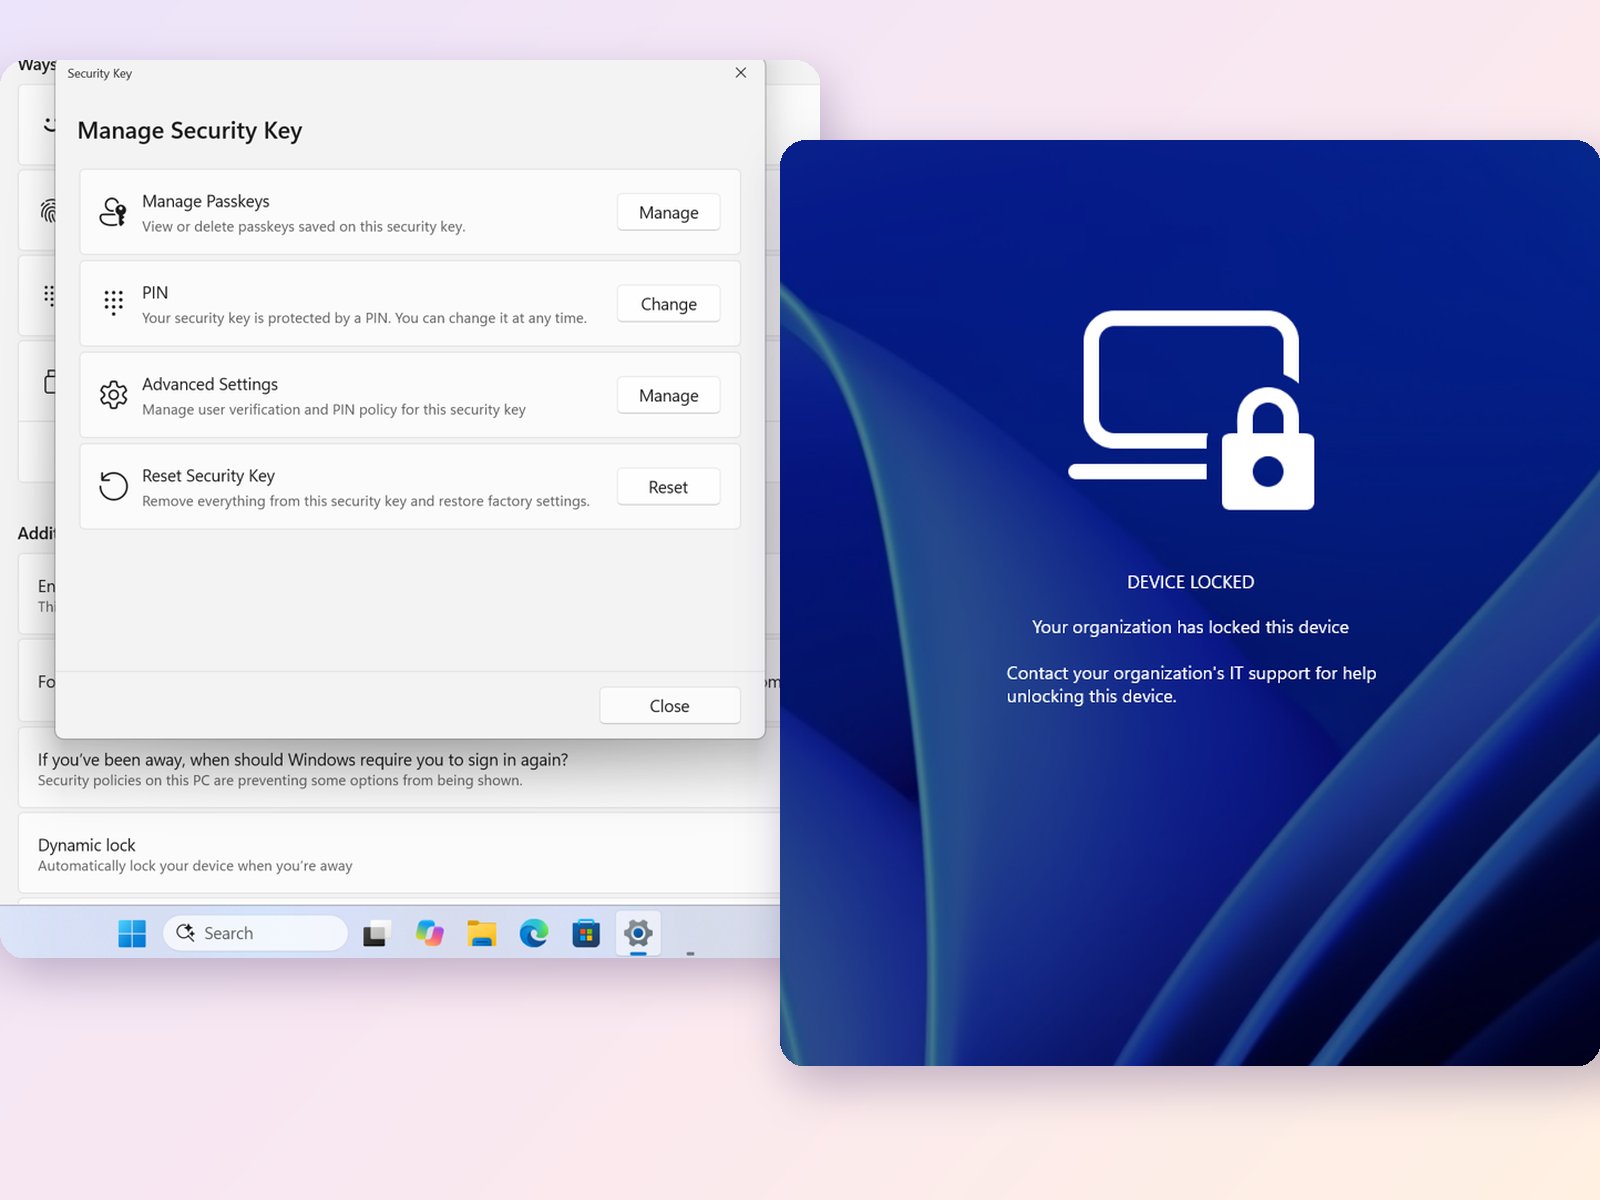
ในภาพคือขั้นตอนที่ผมแนะนำที่สุด เปลี่ยนรหัสผ่านบนเครื่องของตัวเอง แล้วเปิดรหัสยืนยันอีกชั้นผ่านมือถือไว้ด้วยครับ
ข้อควรรู้เพิ่มเติม
n0n เป็นใคร? บริษัทความปลอดภัย SOCRadar วิเคราะห์ไว้ว่า (ผมอ่านผ่าน Infobae และบล็อกรอง ๆ) เป็นกลุ่มที่โผล่มากลางเดือนกันยายน เชื่อว่าเป็นรัสเซีย ใช้วิธีขโมยข้อมูลแล้วขู่เรียกค่าไถ่ ไม่ต้องใช้แรนซัมแวร์ (มัลแวร์ล็อกไฟล์) เลย
ส่วน ThaiCERT เล่าว่าเว็บของกลุ่มนี้โชว์ชื่อเหยื่อเป็นเลขบริษัท พร้อมนาฬิกานับถอยหลัง ผมไม่ได้เปิดเว็บของกลุ่มนี้เอง และไม่ได้ตรวจตัวเลขที่เขาอ้างครับ
Forbes ลิสต์แบรนด์ในเครือ Expedia Group ไว้ (Expedia, Hotels.com, Vrbo, Travelocity, Orbitz, Hotwire, Trivago) อันนี้เป็นรายชื่อแบรนด์ของบริษัท ไม่ได้แปลว่าทุกแบรนด์โดน ตอนนี้ยังไม่รู้ว่าแบรนด์ไหนโดนบ้าง
ผมว่าที่ต้องรอดูคือ Expedia จะออกประกาศบนเว็บตัวเองเมื่อไหร่ จะบอกชื่อผู้ให้บริการไหม และจะแจ้งลูกค้าหรือเปล่า ถ้ามีข้อมูลใหม่ที่ชัด ผมจะอัปเดตข่าวนี้ เนื้อหาข้างบนจึงอาจเปลี่ยนได้ครับ
แหล่งข้อมูล
- Skift (คำชี้แจงของ Expedia, 12 พ.ย. เวลา EST): skift.com
- Forbes Australia (คำพูดโฆษก Expedia): forbes.com.au
- Security Affairs (รายการข้อมูลที่ n0n อ้าง): securityaffairs.com
- Infobae (13 พ.ย. เวลา EST): infobae.com
- Wiz (รายงานแคมเปญ Qubole, ไม่ได้ระบุชื่อ Expedia ตามที่ผมอ่านผ่านสื่อ): wiz.io
- ThaiCERT ประกาศ 629/69 (IT) 16 พ.ย. 2569: thaicert.or.th
ที่มาของภาพ
- ภาพปก: by dojojin.tech · โลโก้ Expedia Group จาก expediagroup.com
- ภาพประกอบในเนื้อหา (ห้องพักโรงแรม และการเปลี่ยนรหัสผ่าน): ภาพประกอบจาก DOJOJIN.TECH