เกิดอะไรขึ้น
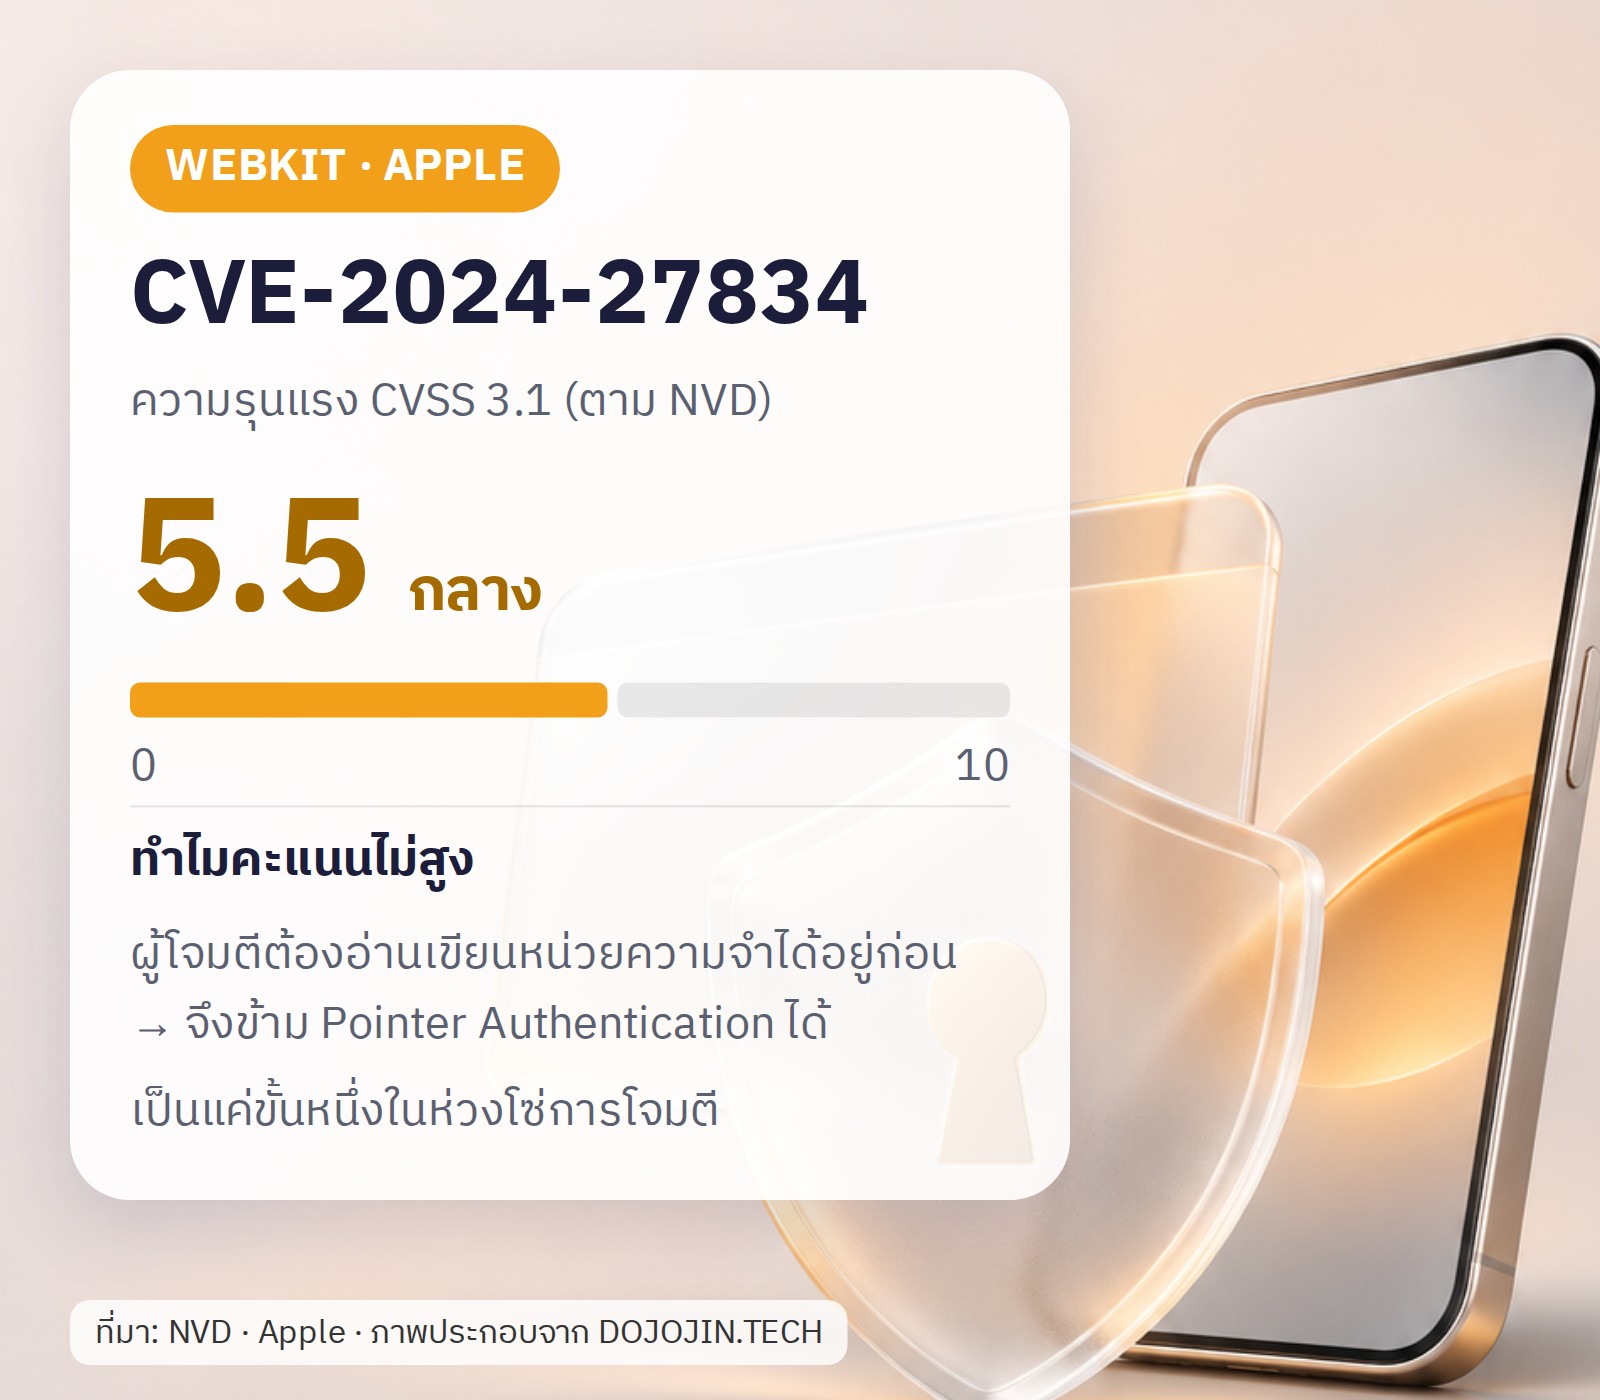
CVE-2024-27834 เป็นช่องโหว่ใน WebKit ซึ่งเป็นเอนจินแสดงเว็บของ Safari Apple แก้ไปแล้วตั้งแต่วันที่ 13 พฤษภาคม 2567 ด้วยการ “ตรวจสอบให้ดีขึ้น” ผู้ค้นพบที่ Apple ให้เครดิตคือ Manfred Paul ที่ทำงานร่วมกับ Zero Day Initiative ของ Trend Micro
Apple อธิบายว่า ผู้โจมตีที่อ่านและเขียนหน่วยความจำได้อยู่แล้ว อาจข้าม Pointer Authentication ได้ พูดง่าย ๆ คือเป็นกลไกป้องกันชั้นหนึ่งของระบบ ที่ถูกข้ามได้ถ้าผู้โจมตีเข้ามาถึงจุดหนึ่งแล้ว
วันที่ 4 พฤศจิกายน 2569 CISA เพิ่มช่องโหว่นี้เข้าบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (KEV) และกำหนดเส้นตายให้หน่วยงานรัฐของสหรัฐฯ แก้ภายใน 18 พฤศจิกายน 2569 CISA ไม่ได้ระบุว่าทำไมถึงขึ้นบัญชีตอนนี้
ไล่ลำดับให้เห็นว่าทำไมบั๊กปี 2024 ถึงกลับมาเป็นข่าวตอนนี้ครับ
- 13 พ.ค. 2567Apple แก้ใน iOS 17.5, macOS Sonoma 14.5 และ Safari 17.5Apple Security
- 10 มิ.ย. 2567Apple เพิ่มรายการนี้ใน iOS 16.7.8 สำหรับเครื่องที่ไปต่อ iOS 17 ไม่ได้Apple Security
- 4 พ.ย. 2569Sekoia เผยแพร่รายงานการโจมตีที่ใช้บั๊กนี้ และ CISA ขึ้นบัญชี KEV ในวันเดียวกันSekoia, CISA
- 18 พ.ย. 2569เส้นตายให้หน่วยงานรัฐของสหรัฐฯ แก้ให้เสร็จCISA
บริบทที่น่าจะเกี่ยวข้อง
NVD อ้างอิงรายงานของ Sekoia วันที่ 4 พฤศจิกายน 2569 ซึ่งเป็นวันเดียวกับที่ CISA ขึ้นบัญชี เพราะ CISA เองไม่ได้บอกเหตุผล ผมจึงขอเรียกว่า “น่าจะเกี่ยวข้อง” ไม่ใช่สาเหตุที่ยืนยันแล้ว
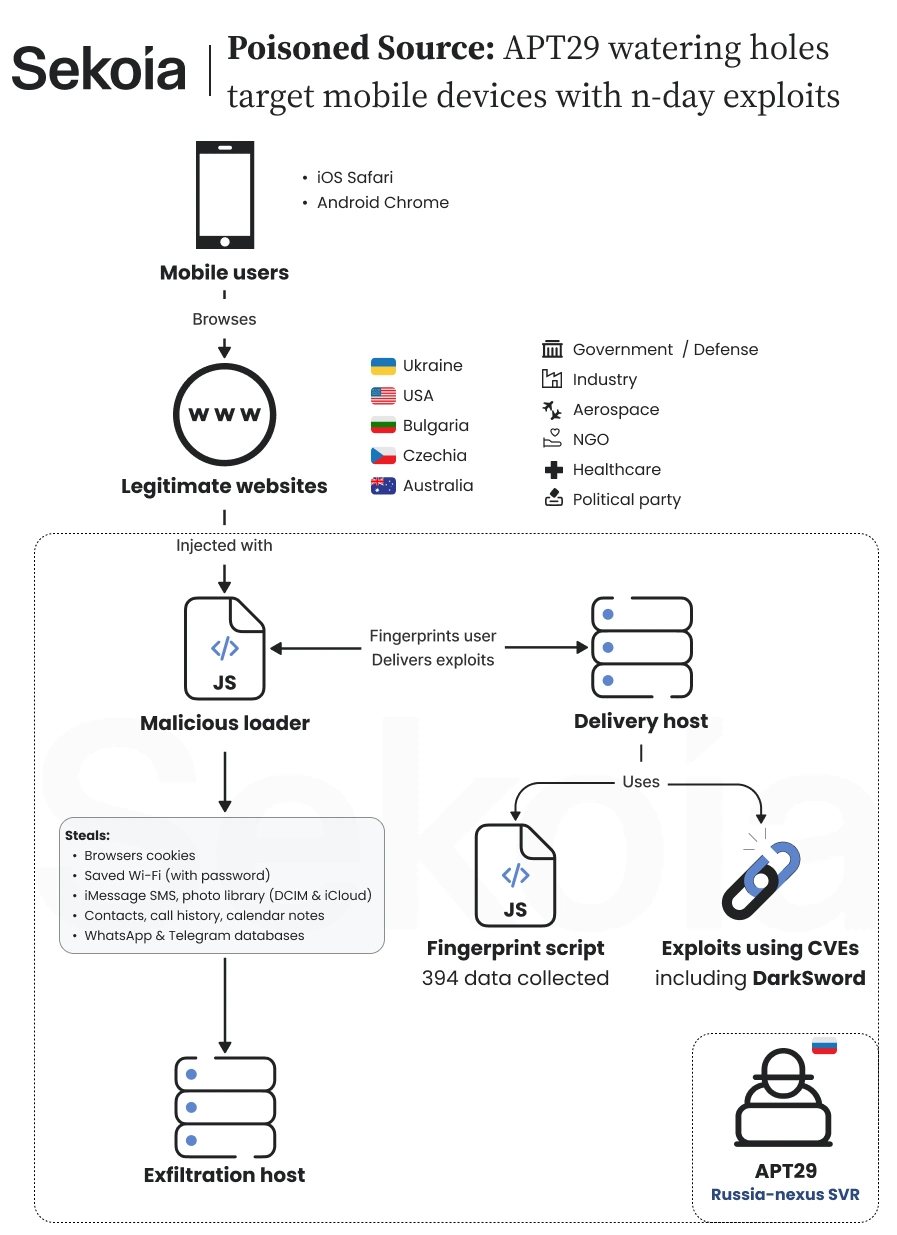
ตามรายงานของ Sekoia มีชุดการโจมตีที่เล็งเป้า iOS 16.7 โดยเริ่มจากรันโค้ดผ่าน CVE-2025-43529 แล้วใช้ CVE-2024-27834 ข้าม Pointer Authentication Sekoia ประเมินว่าเป็นฝีมือกลุ่ม APT29 (หน่วย SVR ของรัสเซีย) ด้วยความมั่นใจระดับปานกลางถึงสูง ใช้วิธี watering hole คือฝังโค้ดในเว็บที่เหยื่อมักเข้า รวมถึงตัวติดตามสถิติของ Plerdy ในยูเครนที่ถูกเจาะ และตามรายงานขโมยคุกกี้ของเบราว์เซอร์ได้ รายงานระบุว่าเครื่องที่อัปเดตครบแล้วไม่ได้รับผลกระทบ
ถ้าเจาะสำเร็จ ผังของ Sekoia ระบุว่าของที่ถูกขโมยมีทั้งรหัส Wi-Fi ที่บันทึกไว้ ข้อความ iMessage รูปภาพ รายชื่อผู้ติดต่อ และข้อมูล WhatsApp กับ Telegram ครับ
ในภาพคือผังการโจมตีแบบ watering hole ของ APT29 จาก Sekoia แฮกเกอร์ฝังโค้ดไว้ในเว็บที่คนเข้าประจำ พอเปิดเว็บด้วยมือถือรุ่นเก่า โค้ดจะเจาะเครื่องแล้วขโมยข้อมูลอย่างคุกกี้และแชตส่งกลับไปครับ
ใครต้องอัปเดต
ถ้าเครื่องของเราอัปเดตเป็นรุ่นล่าสุดอยู่เสมอ ก็มีแพตช์นี้อยู่แล้ว ที่ต้องดูคือเครื่องที่ไม่ได้อัปเดต เช่น iPhone หรือ iPad รุ่นเก่าที่ค้างอยู่บน iOS 16.x เพราะอัปเกรดไปรุ่นใหม่ไม่ได้
- เช็กเวอร์ชันเข้า Settings > General > About ดูเวอร์ชัน
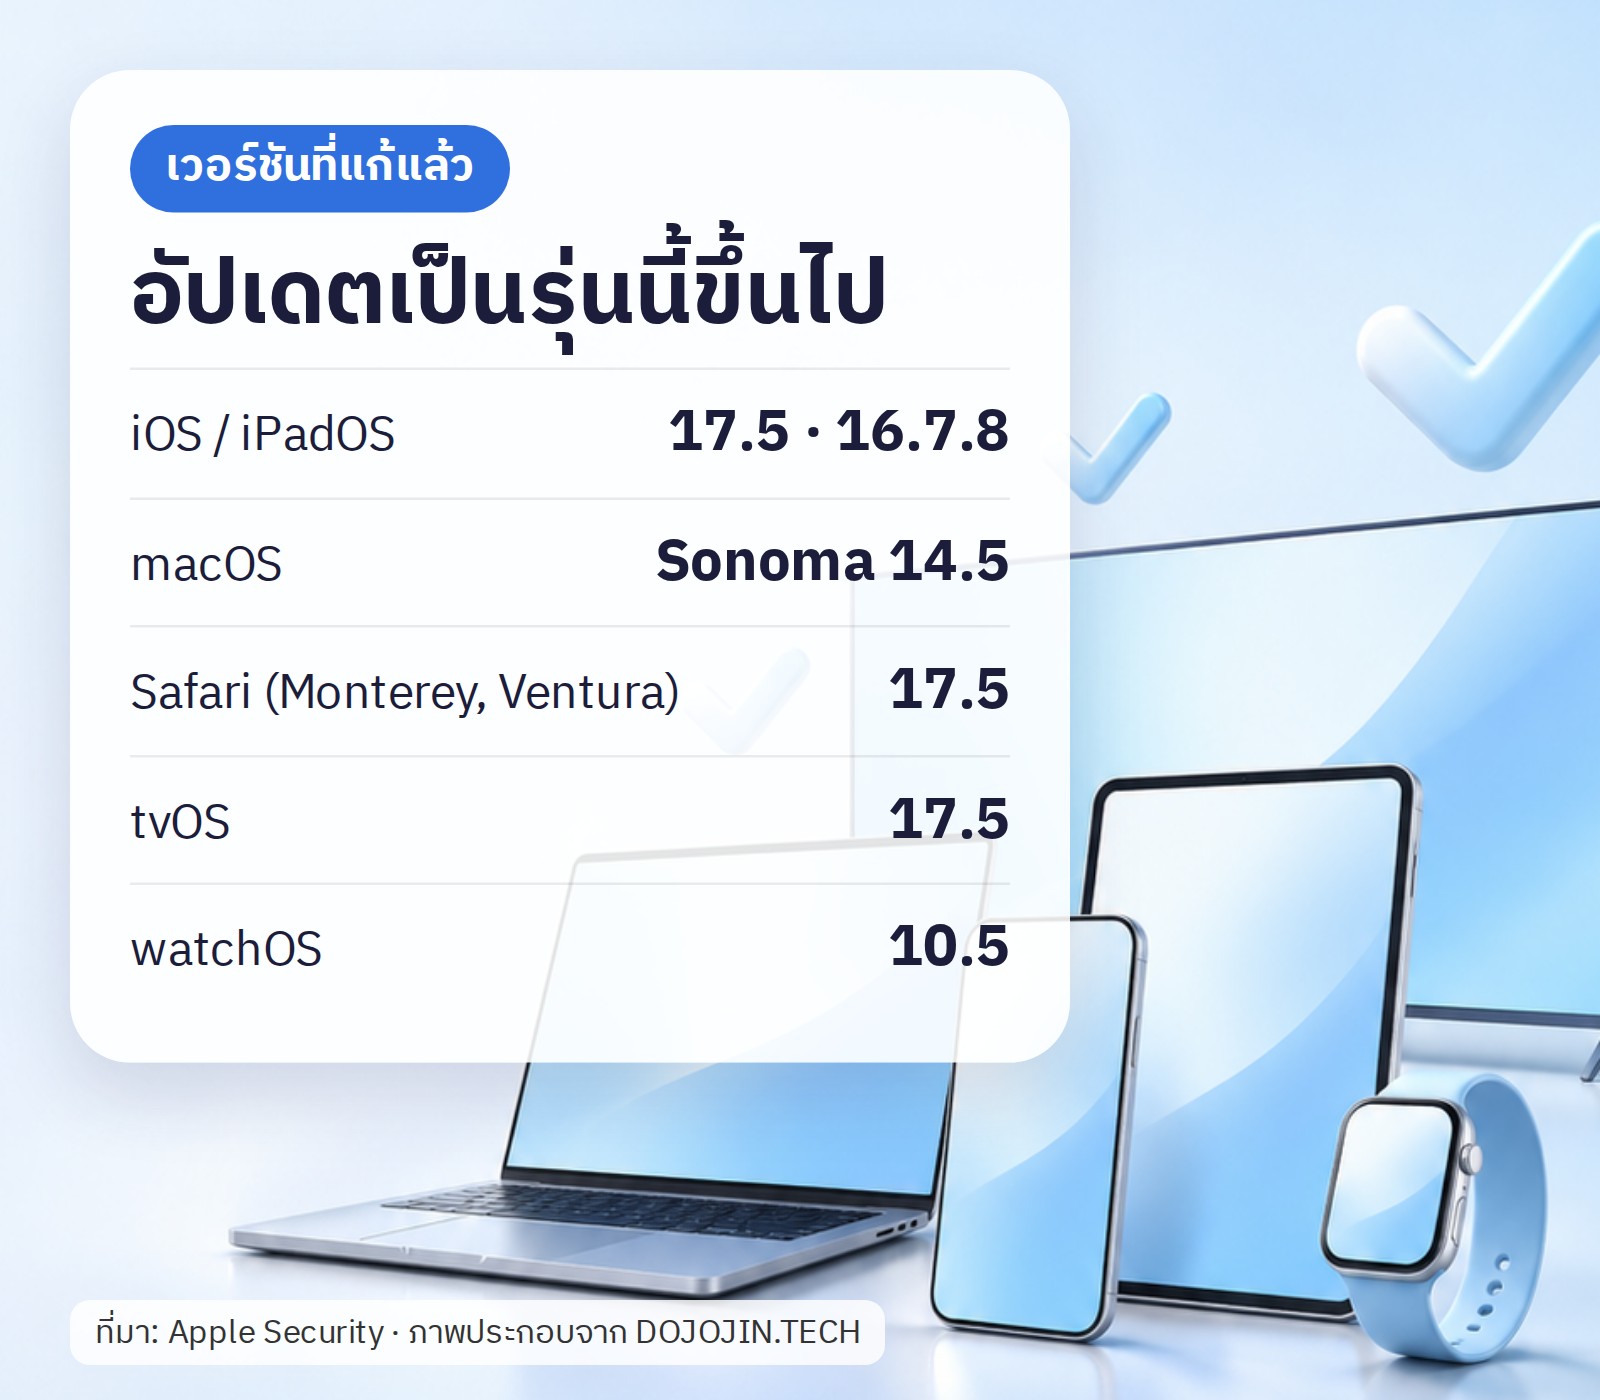
- ค้างอยู่ iOS 16ลงอย่างน้อย 16.7.8 (Apple เพิ่มรายการนี้เมื่อ 10 มิถุนายน 2567)
- อัปเกรดได้ไป 17.5 หรือใหม่กว่า
- Macใช้ macOS Sonoma 14.5 หรือใหม่กว่า ส่วน Mac ที่ใช้ Monterey หรือ Ventura ให้ลง Safari 17.5
- เครื่องที่อัปเดตไม่ได้แล้วอย่าใช้เปิดเว็บที่ไม่น่าไว้ใจ หรือล็อกอินบัญชีสำคัญ
แหล่งข้อมูล
- CISA KEV (4 พ.ย. 2569): cisa.gov
- Sekoia: Poisoned Source: APT29 watering holes
- Apple Security: iOS/iPadOS 17.5 · iOS/iPadOS 16.7.8 · macOS Sonoma 14.5 · Safari 17.5 · tvOS 17.5 · watchOS 10.5
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- ผังการโจมตีแบบ watering hole ของ APT29: ภาพ: Sekoia · www.sekoia.com
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ