เกิดอะไรขึ้น
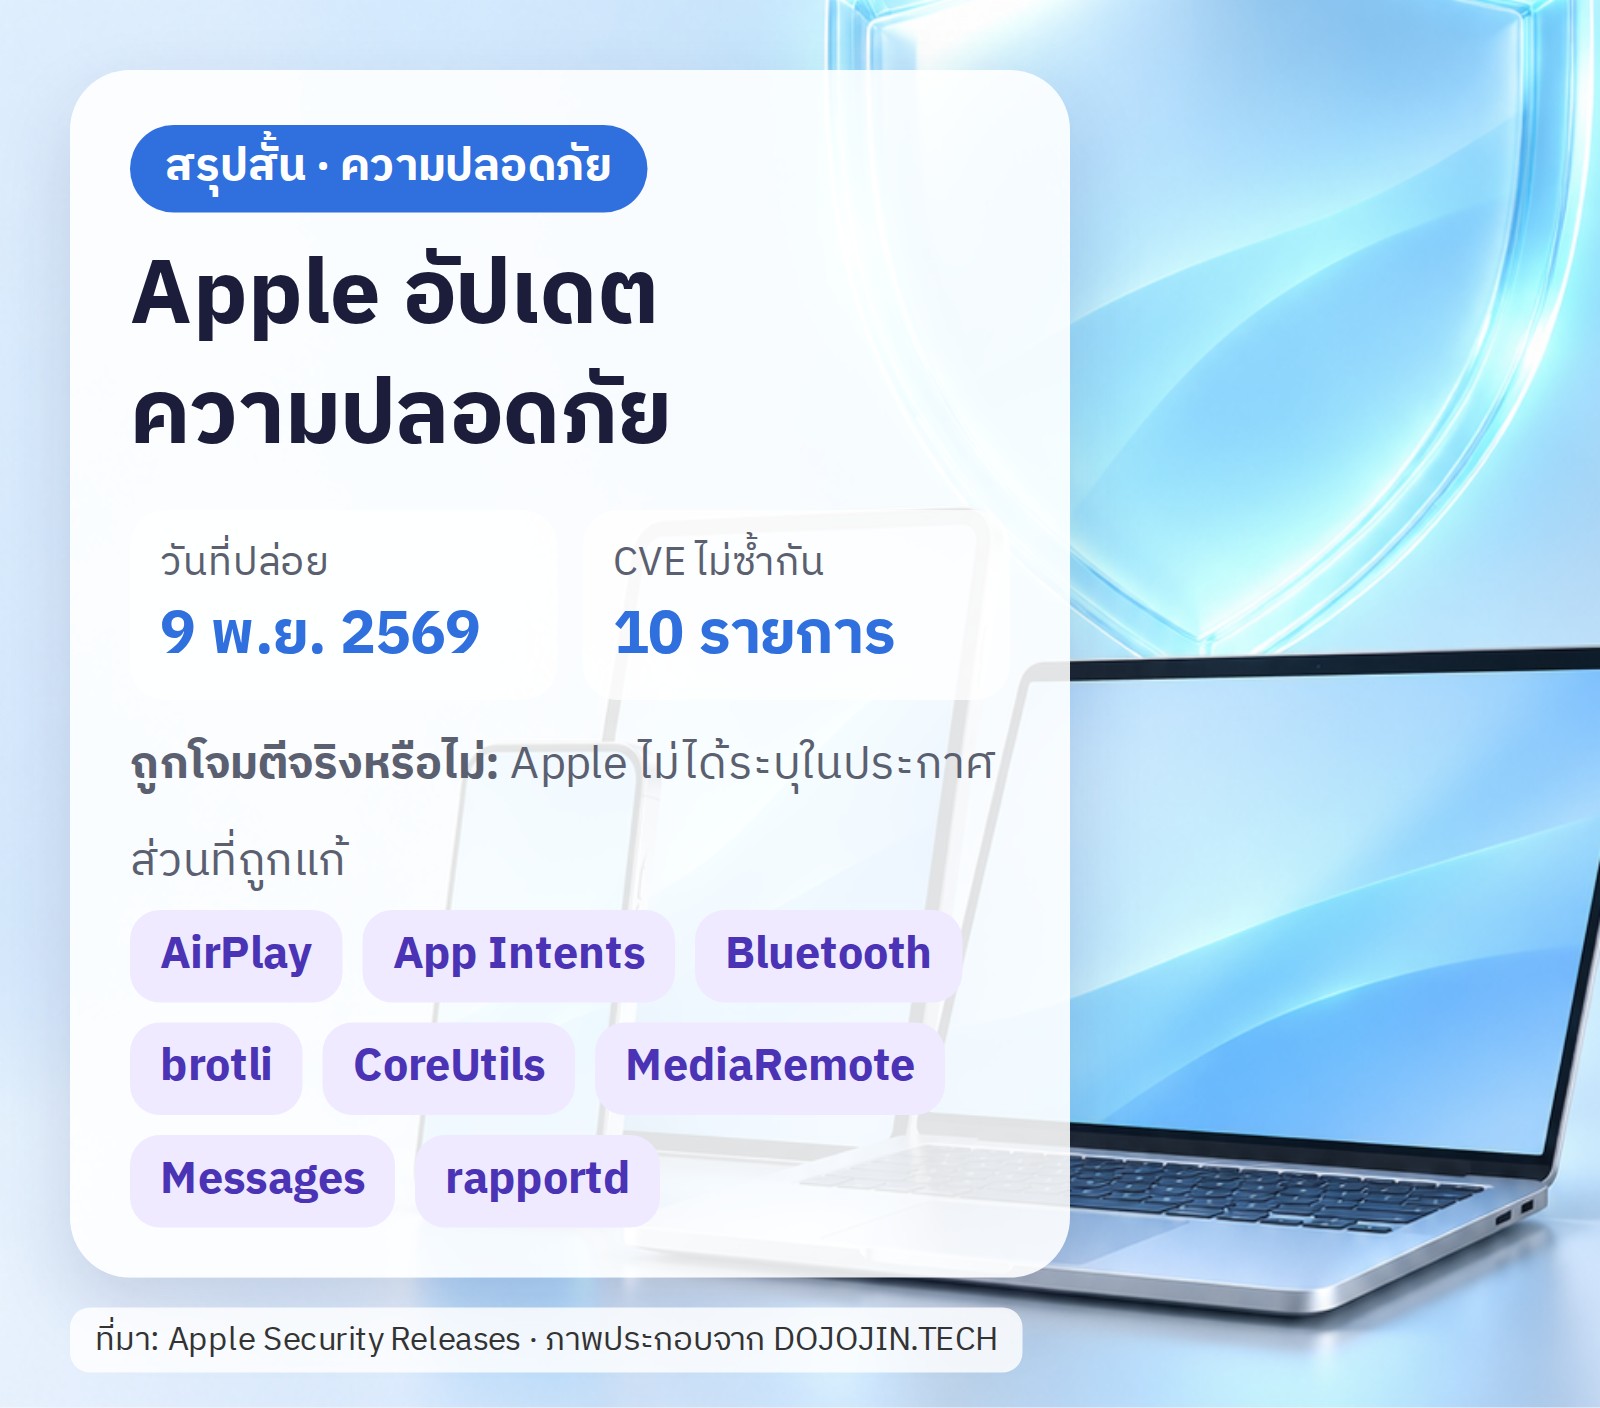
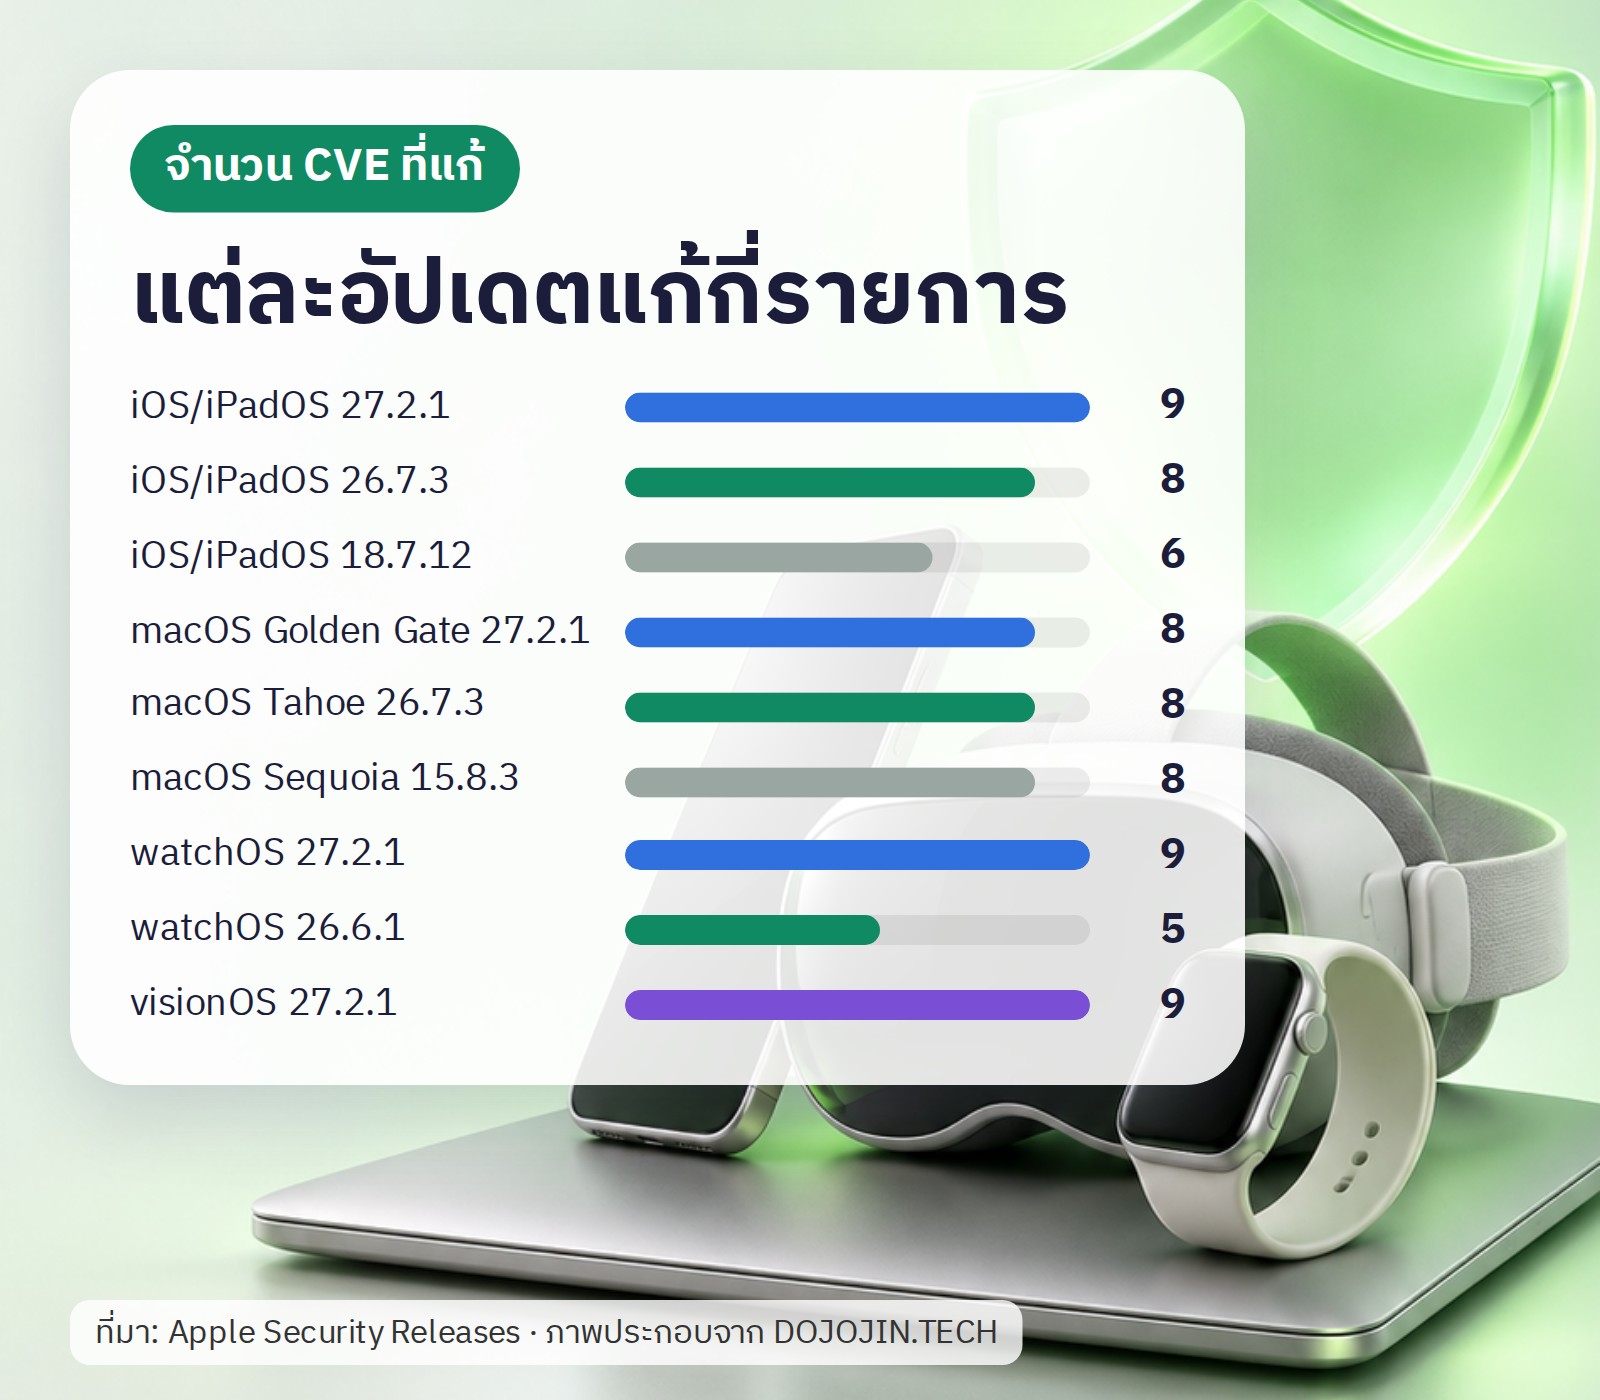
วันที่ 9 พฤศจิกายน 2569 Apple ปล่อยอัปเดตความปลอดภัยพร้อมกัน 9 รายการ ครอบคลุม iPhone และ iPad (iOS และ iPadOS 27.2.1, 26.7.3 และ 18.7.12) Mac (macOS Golden Gate 27.2.1, Tahoe 26.7.3 และ Sequoia 15.8.3) Apple Watch (watchOS 27.2.1 และ 26.6.1) และ Apple Vision Pro (visionOS 27.2.1)
รวมแล้วแก้ช่องโหว่ที่มี CVE ไม่ซ้ำกัน 10 รายการ CVE คือเลขประจำตัวของช่องโหว่ที่ใช้อ้างถึงตรงกันทั่วโลก ส่วนใหญ่เกี่ยวกับการเชื่อมต่อใกล้ตัว คือการจับคู่ Bluetooth และ AirPlay อีกส่วนคือ iMessage แบบกลุ่ม
เรื่องสำคัญที่สุดคือ ในทุกหน้าประกาศที่ผมเปิดอ่าน Apple ไม่ได้เขียนว่ามีช่องโหว่ไหน “อาจถูกใช้โจมตีแล้ว” ซึ่งต่างจากข่าว zero-day ที่ Apple ใส่ประโยคนี้ไว้ ดังนั้นรอบนี้เป็นอัปเดตประจำที่ควรลง ไม่ใช่เหตุด่วนที่มีการโจมตีจริงตามประกาศ
แก้อะไรบ้าง
ผมสรุปเป็นภาษาง่าย ๆ ตามที่ Apple อธิบายไว้ครับ
- Bluetooth (CVE-2026-113970) ช่องโหว่ use-after-free คือโปรแกรมคืนหน่วยความจำไปแล้วแต่ยังมีส่วนอื่นเรียกใช้ ผู้โจมตีที่อยู่ในระยะ Bluetooth อาจทำให้หน่วยความจำของโปรแกรมเสียหายได้
- CoreUtils (CVE-2026-113965, CVE-2026-113964) อุปกรณ์ Bluetooth ที่ไม่หวังดีอาจจับคู่กับเครื่องเราได้โดยไม่ต้องให้เรากดอนุมัติ และผู้โจมตีใกล้ ๆ อาจข้ามการจำกัดจำนวนครั้งที่ลองรหัสจับคู่ได้
- AirPlay และ rapportd (CVE-2026-113968, CVE-2026-113969) ผู้โจมตีที่อยู่ในระยะ Bluetooth หรืออยู่ในเครือข่ายเดียวกัน อาจข้ามขีดจำกัดการลองรหัสจับคู่ AirPlay ได้ ซึ่งแปลว่าลองเดารหัสได้มากกว่าที่ควร
- brotli (CVE-2026-111497) brotli คือไลบรารีบีบอัดข้อมูล ข้อมูลที่ถูกออกแบบมาไม่ดีอาจทำให้หน่วยความจำเสียหายได้
- Messages (CVE-2026-113961, CVE-2026-113960) ผู้โจมตีจากระยะไกลอาจเข้ากลุ่ม iMessage แล้วรับข้อความได้ และคนที่ถูกเพิ่มเข้ากลุ่มอาจเห็นข้อความที่ส่งก่อนตัวเองเข้ามา
- App Intents (CVE-2026-113963) แอปอาจเข้าถึงข้อมูลส่วนตัวของผู้ใช้ได้ (เฉพาะรุ่น 27.2.1)
- MediaRemote (CVE-2026-113971) คนที่ถือเครื่องอยู่ในมืออาจจับคู่เครื่องกับ AirPlay receiver จากหน้าจอล็อกได้ (เฉพาะ iOS 18.7.12)
ทุกรายการ Apple บอกว่าแก้ด้วยการเช็กเงื่อนไขให้ดีขึ้น ปรับการจัดการสถานะ หรือตรวจข้อมูลที่เข้ามาให้เข้มขึ้นครับ
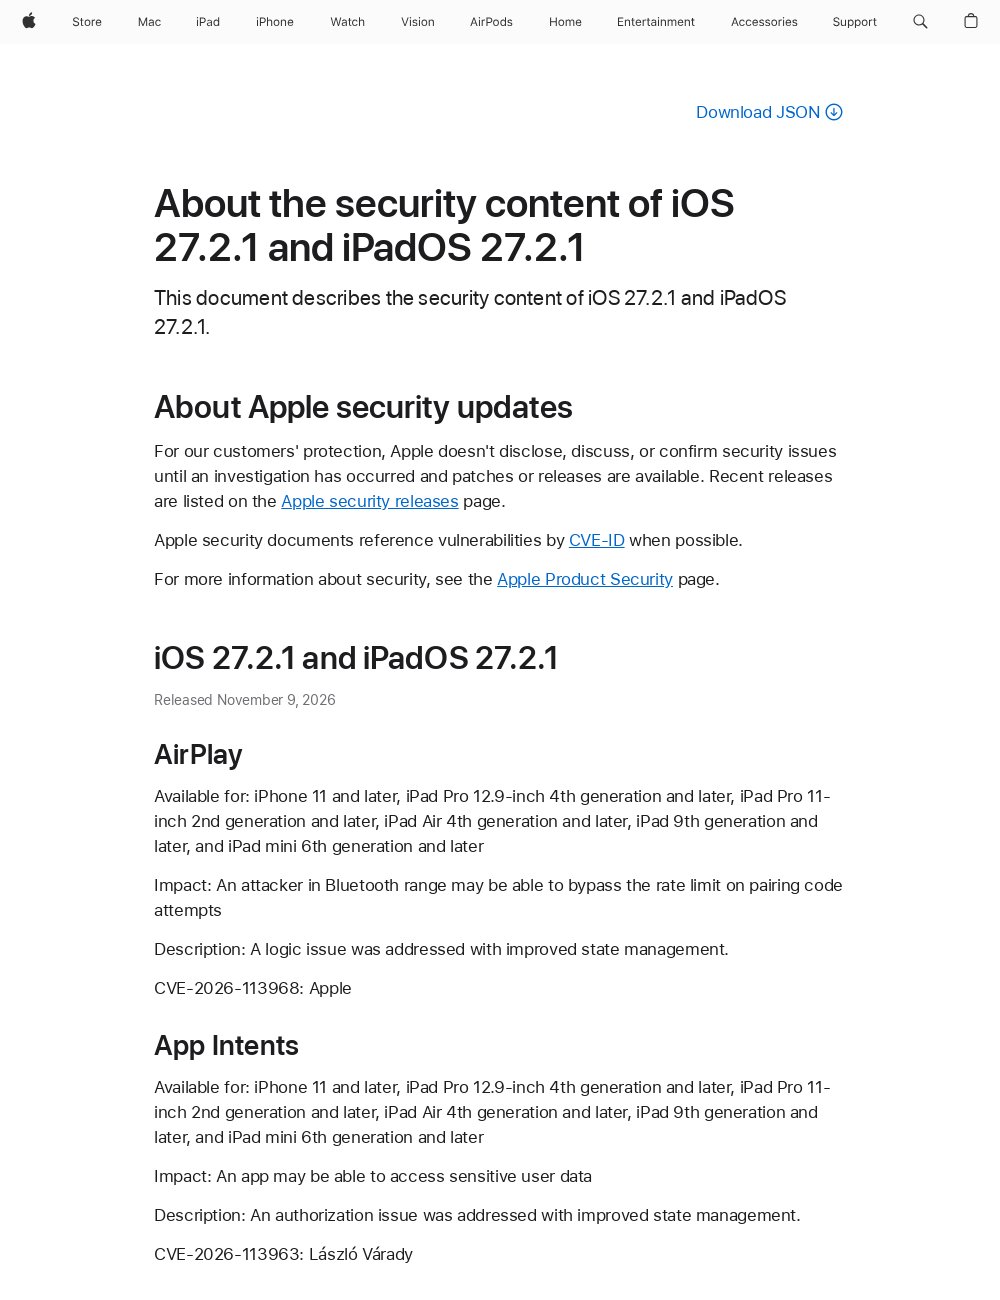
ในภาพคือหน้าประกาศความปลอดภัยของ Apple สำหรับ iOS และ iPadOS 27.2.1 เรียงช่องโหว่ตามส่วนของระบบ แต่ละรายการบอกเครื่องที่รองรับ ผลกระทบ วิธีแก้ และเลข CVE ครับ
เครื่องไหนได้รุ่นไหน
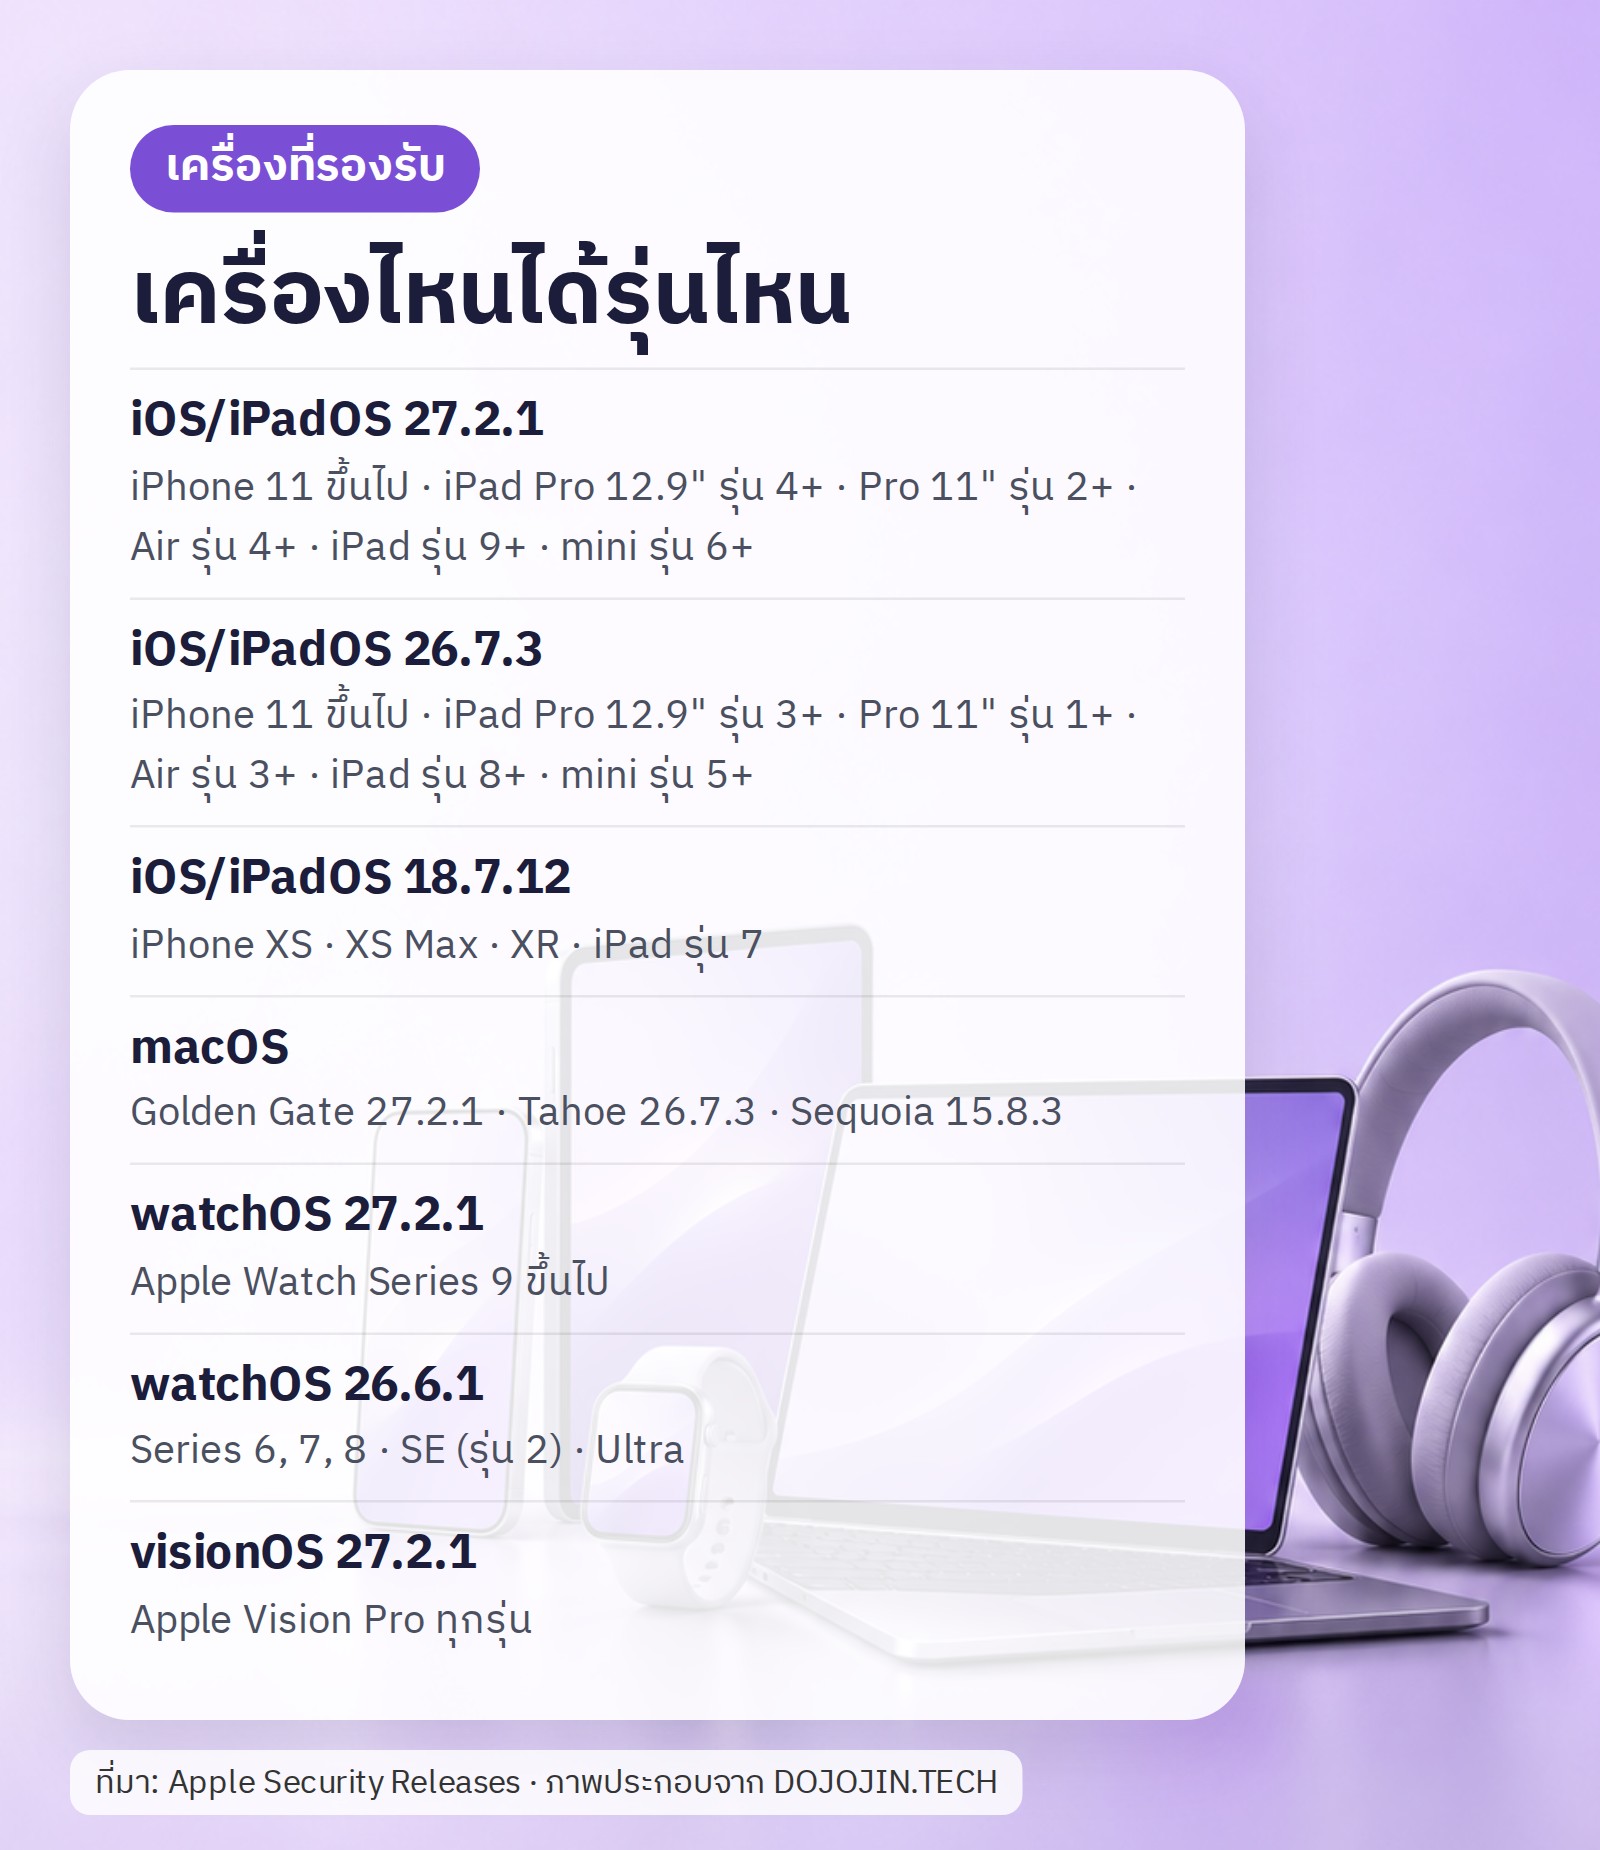
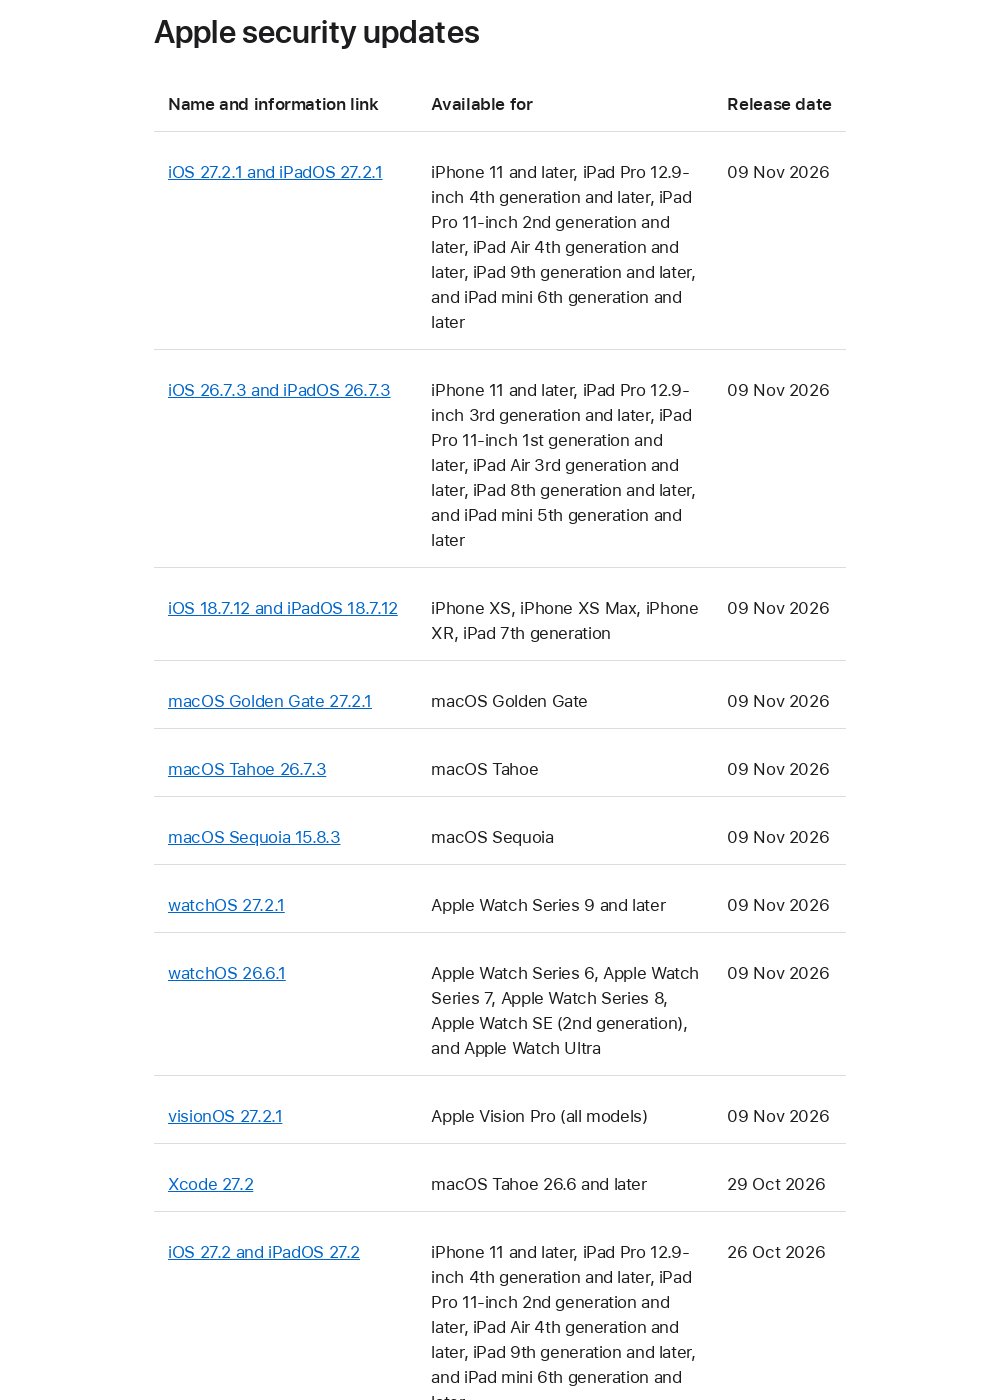
Apple แยกอัปเดตตามตระกูลระบบปฏิบัติการ เครื่องเดียวกันมักได้อัปเดตเฉพาะรุ่นที่ตรงกับตระกูลที่ลงอยู่ ดูภาพทางขวาแล้วเทียบกับเครื่องของเราได้เลยครับ
หน้ารายการของ Apple ระบุชื่อรุ่นเครื่องให้เฉพาะ iPhone, iPad, Apple Watch และ Vision Pro ส่วน macOS Apple เขียนแค่ชื่อระบบ ไม่ได้ระบุรุ่น Mac ผมจึงไม่ลงรายชื่อรุ่น Mac ให้ครับ
ในภาพคือรายการรวม Apple security releases เห็นชัดว่ามี 9 แถวที่ลงวันที่ 9 พฤศจิกายน 2569 พร้อมชื่ออัปเดตและเครื่องที่รองรับของแต่ละตัวครับ
ใช้เครื่องเก่า ต้องลงรุ่นไหน
- iPhone XS, XS Max, XR และ iPad รุ่น 7 ลง iOS หรือ iPadOS 18.7.12 เครื่องกลุ่มนี้ไม่อยู่ในลิสต์ของ 27.2.1 และ 26.7.3 รุ่น 18.7.12 แก้ 6 รายการ ไม่มี brotli และ Messages แต่มี MediaRemote ที่รุ่นอื่นไม่มี
- iPad ที่เก่ากว่ารุ่นในลิสต์ 27.2.1 แต่ยังอยู่ในลิสต์ 26.7.3 เช่น iPad Air รุ่น 3 หรือ iPad รุ่น 8 ให้ลง 26.7.3
- Apple Watch Series 6, 7, 8, SE (รุ่น 2) และ Ultra ลง watchOS 26.6.1 ซึ่งแก้ 5 รายการ ส่วน Series 9 ขึ้นไปลง 27.2.1
- Mac ลงตามชื่อระบบที่ใช้อยู่ คือ Golden Gate 27.2.1, Tahoe 26.7.3 หรือ Sequoia 15.8.3 ถ้า Mac รุ่นไหนไม่ได้รับ macOS รุ่นเหล่านี้ ผมไม่พบข้อมูลในหน้าที่อ่านว่าจะมีอัปเดตให้หรือไม่
- เครื่องที่ไม่อยู่ในลิสต์ใดเลย ผมไม่เห็นอัปเดตของรอบนี้ให้ ลองเช็กหน้า Apple security releases ว่ามีรุ่นอื่นของเครื่องนั้นหรือเปล่า
อัปเดตยังไง
iPhone และ iPad
- ต่อ Wi-Fi และชาร์จเครื่องไว้
- เปิด Settings (การตั้งค่า) แล้วเลือก General (ทั่วไป) แล้วเลือก Software Update (อัปเดตซอฟต์แวร์)
- ถ้ามีรุ่นใหม่ให้กด Update Now แล้วรอจนเครื่องรีสตาร์ต
Mac
- เปิด System Settings (การตั้งค่าระบบ)
- เลือก General (ทั่วไป) แล้วเลือก Software Update (อัปเดตซอฟต์แวร์)
- กดอัปเดตตามที่ขึ้นมา แล้วรอเครื่องรีสตาร์ต
Apple Watch
เปิดแอป Watch บน iPhone ที่จับคู่ไว้ ไปที่ General แล้วเลือก Software Update ให้นาฬิกาชาร์จอยู่และอยู่ใกล้กับ iPhone ระหว่างอัปเดต ตัว iPhone ควรอัปเดตให้เสร็จก่อน
ข้อควรรู้เพิ่มเติม
- ช่องโหว่ส่วนใหญ่ต้องการให้ผู้โจมตีอยู่ใกล้ (Bluetooth) หรืออยู่ในเครือข่ายเดียวกัน ถ้าอยู่ในที่ที่ผู้คนพลุกพล่าน ควรปิด Bluetooth หรือ AirPlay ที่ไม่ได้ใช้ระหว่างรออัปเดตครับ
- ข่าวนี้ไม่ได้บอกว่ามีการโจมตีจริง ผมอ้างตามที่ Apple เขียนในหน้าประกาศเท่านั้นครับ ถ้า Apple ปรับหน้าในภายหลัง ข้อมูลอาจเปลี่ยนได้ครับ
- ถ้าดูแลเครื่องหลายเครื่องในบ้านหรือที่ทำงาน ให้เช็กทีละเครื่อง รวมถึงนาฬิกาและ iPad ที่ไม่ค่อยได้เปิด
แหล่งข้อมูล
- Apple Security Releases (รายการทั้งหมด): support.apple.com
- iOS/iPadOS: 27.2.1 · 26.7.3 · 18.7.12
- macOS: Golden Gate 27.2.1 · Tahoe 26.7.3 · Sequoia 15.8.3
- watchOS: 27.2.1 · 26.6.1 · visionOS: 27.2.1
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- ประกาศความปลอดภัยของ iOS 27.2.1: ภาพ: Apple (ภาพหน้าจอ) · support.apple.com
- รายการ Apple security releases: ภาพ: Apple (ภาพหน้าจอ) · support.apple.com
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ