เกิดอะไรขึ้น
วันที่ 10 พฤศจิกายน 2569 Axis Communications เผยแพร่ประกาศความปลอดภัยของโปรแกรม AXIS Camera Station (ตัวจัดการระบบกล้อง ดูภาพสด และบันทึกภาพ) รวม 7 รายการ ผมตรวจจากประกาศของ Axis โดยตรงและข้อมูล CVE ที่ Axis ลงทะเบียนเอง
ตัวที่รุนแรงที่สุดคือ CVE-2026-13312 ได้คะแนน CVSS 9.9 ระดับ Critical แบบโจมตีผ่านเครือข่ายได้ ไม่ต้องให้ผู้ใช้กดอะไร แต่ต้องมีบัญชีสิทธิ์ต่ำก่อน ส่วน Axis ไม่เปิดรายละเอียดว่าเป็นช่องโหว่อะไร บอกเพียงว่าเป็นช่องโหว่ที่ทำให้ผู้โจมตีเข้าควบคุมระบบได้
ข่าวดีคือ Axis ระบุว่า ตามที่ทราบยังไม่มีโค้ดโจมตีสาธารณะ และไม่ทราบว่ามีใครนำไปโจมตีจริงครับ ช่องโหว่ทั้งหมดพบโดยนักวิจัยในโปรแกรม Bug Bounty ของ Axis
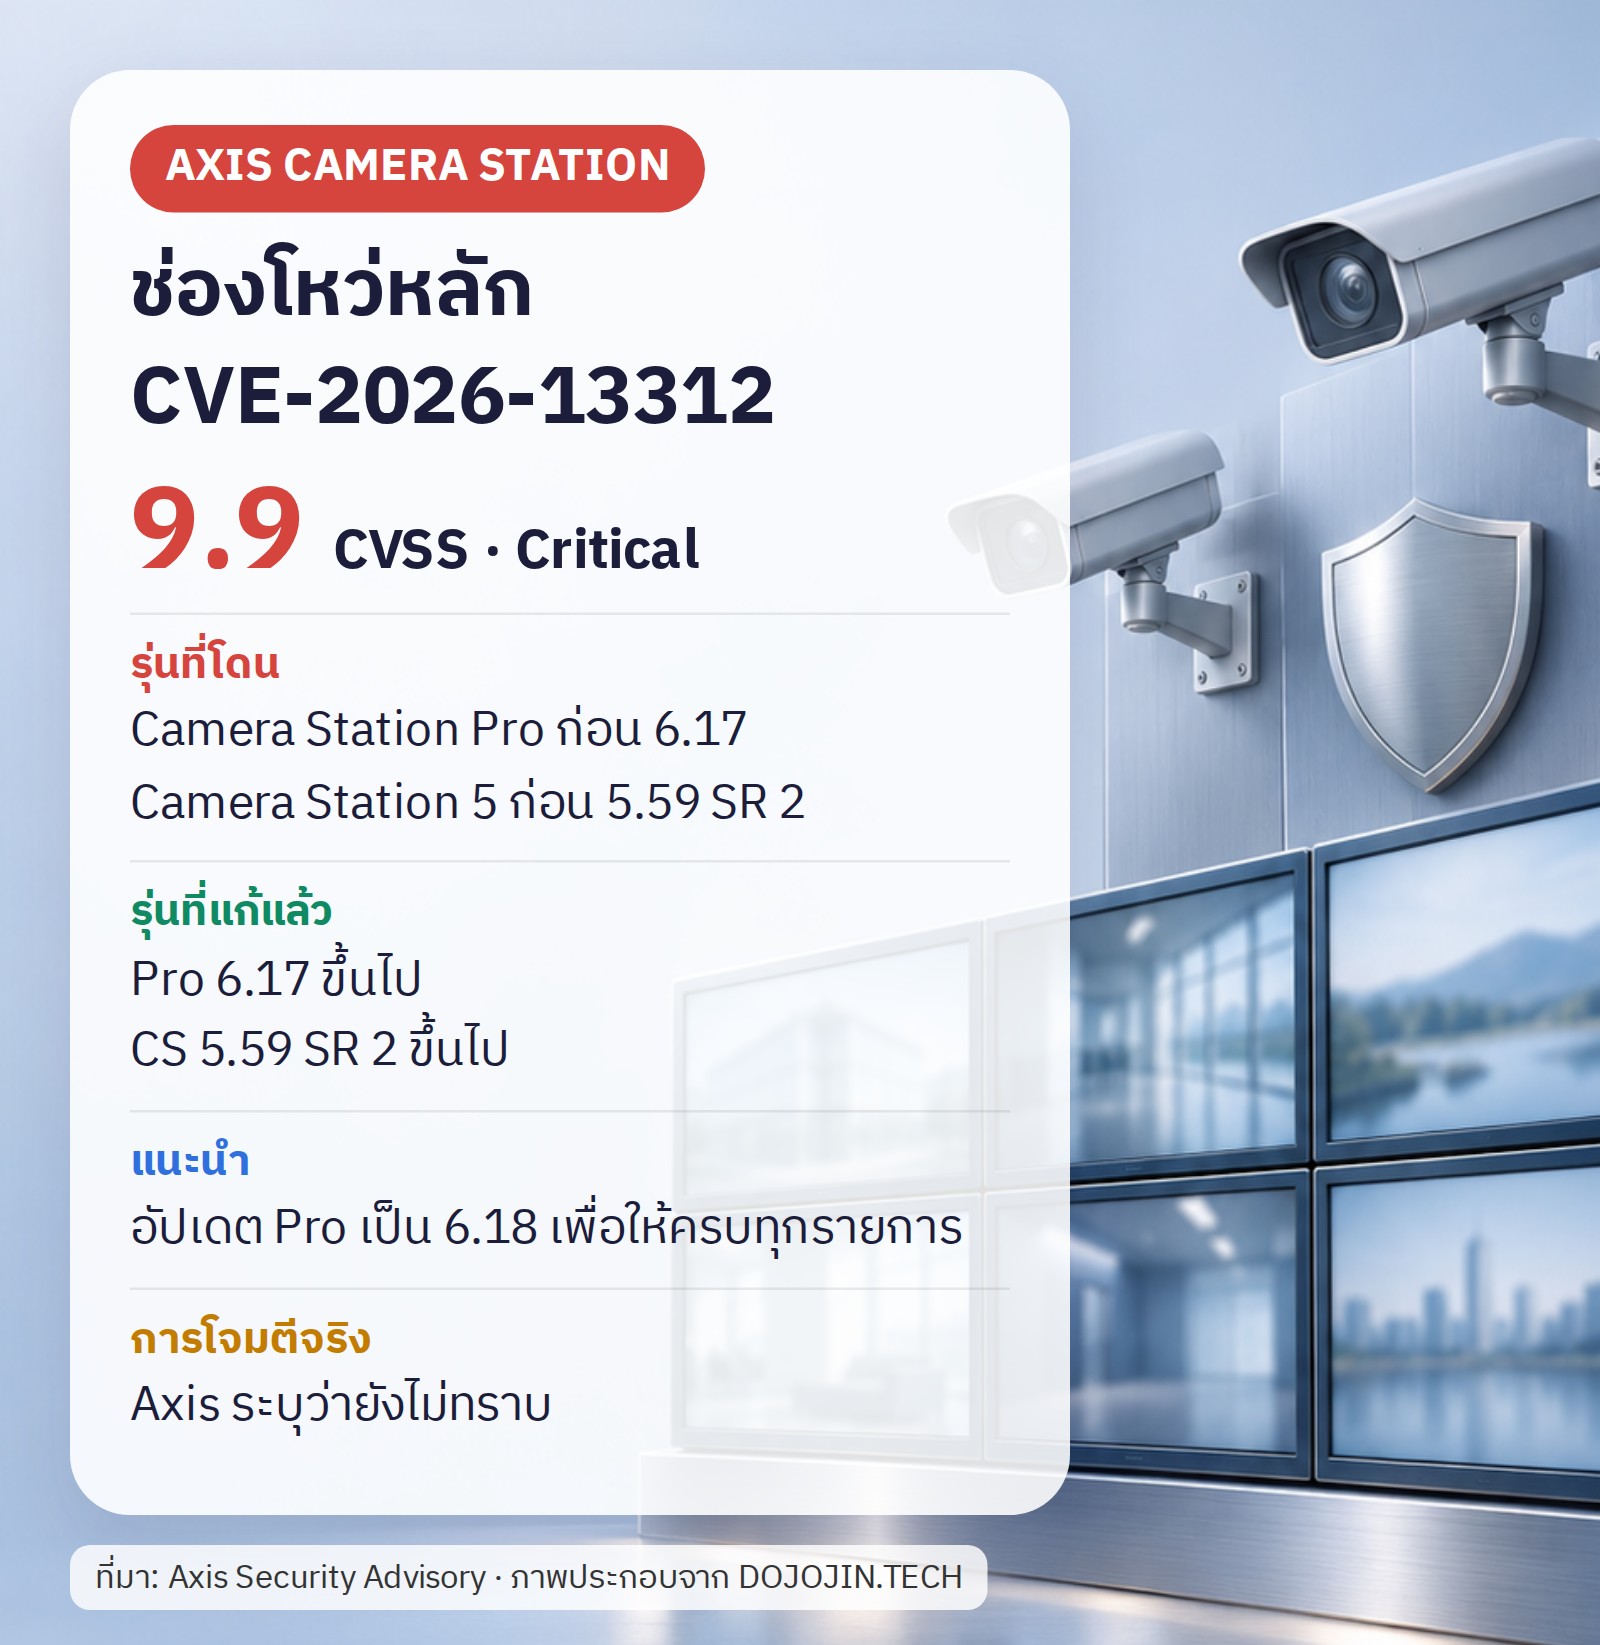
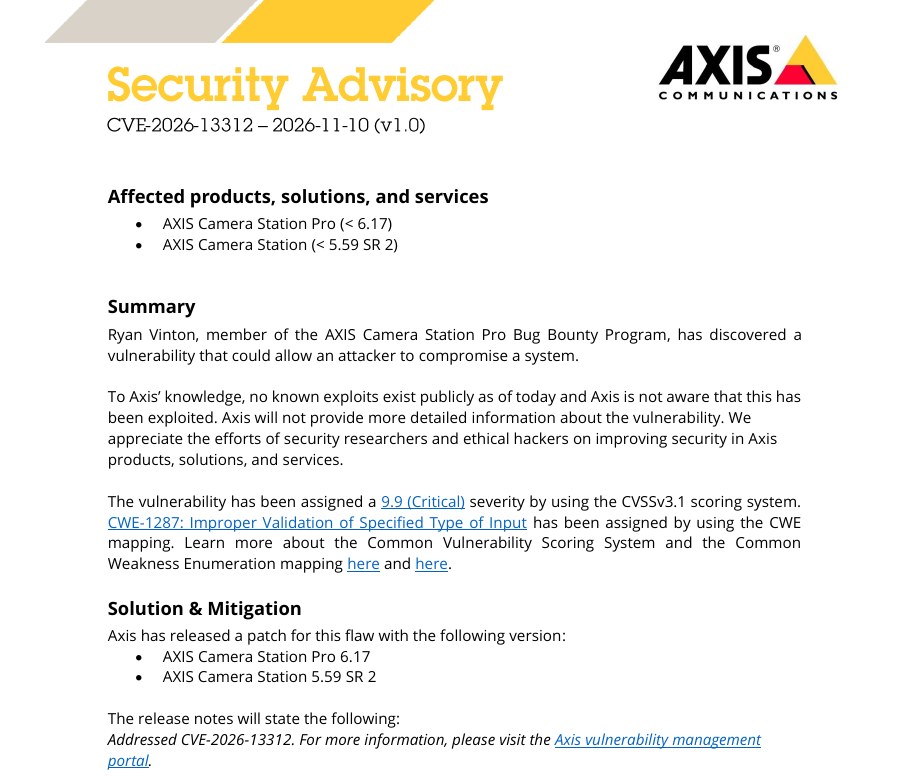
ในภาพคือหน้าแรกของประกาศความปลอดภัย CVE-2026-13312 จาก Axis บอกว่ารุ่นที่โดนคือ Camera Station Pro ก่อน 6.17 และ Camera Station ก่อน 5.59 SR 2 ความรุนแรง 9.9 ระดับ Critical และ Axis ไม่เปิดรายละเอียดของช่องโหว่ครับ
ช่องโหว่ทั้ง 7 รายการ
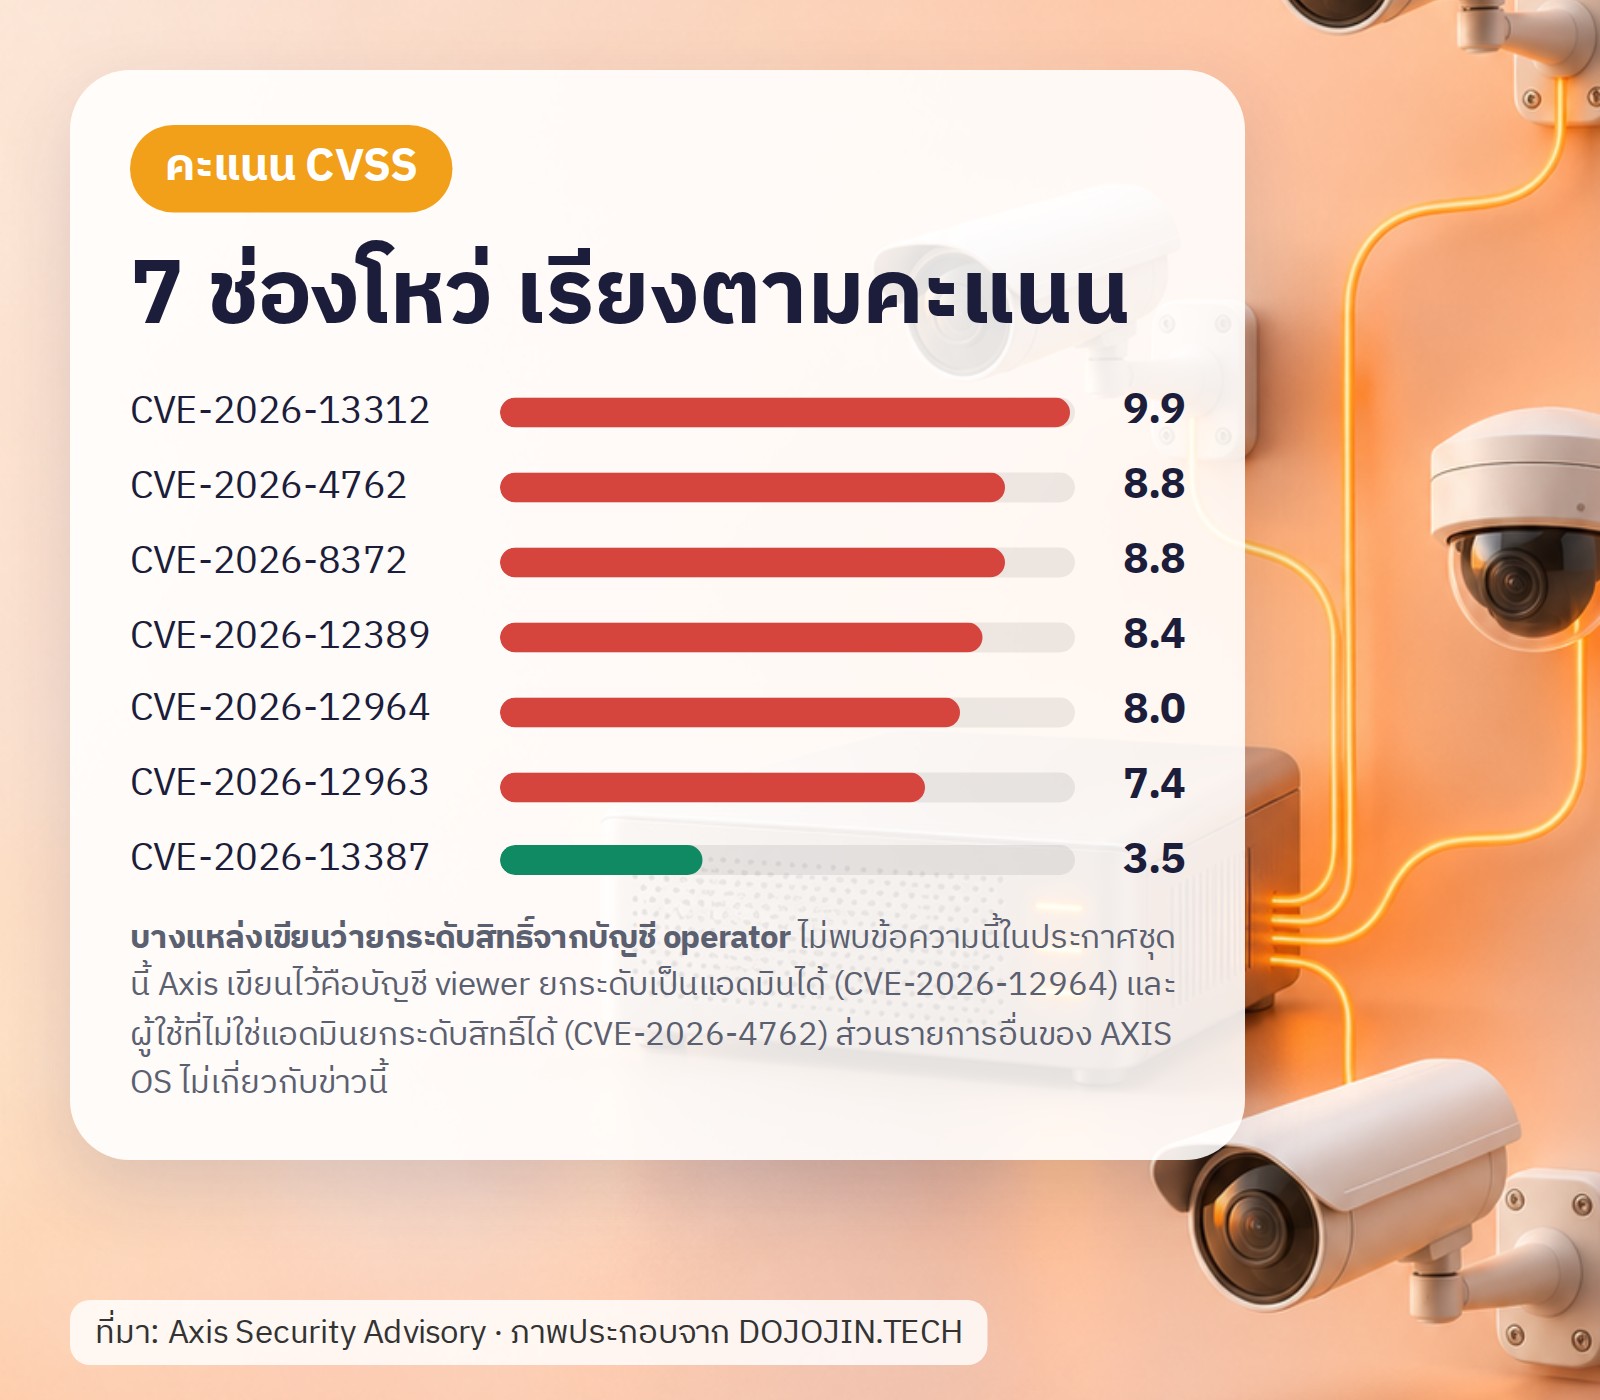
ทั้ง 7 รายการประกาศวันที่ 10 พฤศจิกายน 2569 ตัวเลขและรุ่นที่แก้ ผมอ้างจากประกาศของ Axis และข้อมูล CVE ครับ
- CVE-2026-13312 (9.9 Critical): Axis ไม่เปิดรายละเอียด แก้ใน Pro 6.17 และ CS 5.59 SR 2
- CVE-2026-4762 (8.8 High): ผู้ใช้ที่ไม่ใช่แอดมินยกระดับสิทธิ์บนเซิร์ฟเวอร์ได้ ใน Pro 6.1 ถึง 6.17 แก้ใน Pro 6.18
- CVE-2026-8372 (8.8 High): เข้าถึงโดยไม่ได้รับอนุญาต ใน Pro 6.13 ขึ้นไป แก้ใน Pro 6.18
- CVE-2026-12389 (8.4 High): ผู้ใช้สิทธิ์สูงที่ล็อกอินแล้วสั่งรันโค้ดจากระยะไกลได้ แก้ใน Pro 6.18 และ CS 5.59
- CVE-2026-12964 (8.0 High): บัญชี viewer (ดูอย่างเดียว) ยกระดับเป็นแอดมินได้ ใน Pro 6.6 ถึง 6.17 แก้ใน Pro 6.18
- CVE-2026-12963 (7.4 High): บัญชี viewer เข้าถึงอุปกรณ์เก็บข้อมูล (NAS) ที่เซิร์ฟเวอร์ใช้ได้โดยไม่ได้รับอนุญาต แก้ใน Pro 6.18 และ CS 5.59
- CVE-2026-13387 (3.5 Low): การเปลี่ยนเส้นทางตอนออกจากระบบ อาจพาผู้ใช้ไปเว็บภายนอกที่ไม่ตั้งใจ แก้ใน Pro 6.18
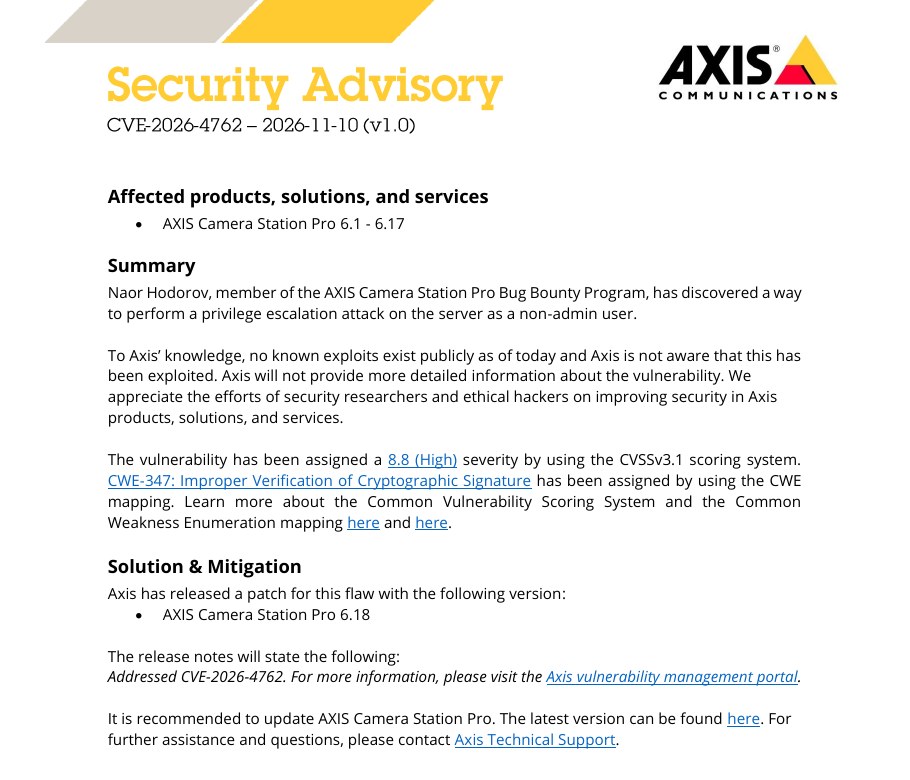
ในภาพคือประกาศอีกฉบับ CVE-2026-4762 ความรุนแรง 8.8 ระดับ High ผู้ใช้ที่ไม่ใช่แอดมินอาจยกระดับสิทธิ์บนเซิร์ฟเวอร์ได้ รุ่นที่โดนคือ Camera Station Pro 6.1 ถึง 6.17 และแก้แล้วใน 6.18 ครับ
ต้องทำอะไร
1. เช็กเวอร์ชันที่ใช้อยู่ เปิดโปรแกรม Camera Station ดูที่เมนูข้อมูลเวอร์ชัน (About) ว่าเป็นรุ่นไหน
2. อัปเดต
- ถ้าใช้ AXIS Camera Station Pro: อัปเดตเป็น 6.18 หรือใหม่กว่า
- ถ้าใช้ AXIS Camera Station 5: อัปเดตเป็น 5.59 SR 2 หรือใหม่กว่า
ไฟล์ติดตั้งโหลดได้จากหน้าดาวน์โหลดของ Axis ผู้ติดตั้งระบบควรแจ้งลูกค้าที่ดูแลอยู่และนัดเวลาอัปเดตให้เหมาะสม อย่าลืมสำรองการตั้งค่าไว้ก่อนอัปเดตด้วยครับ
3. ถ้ายังอัปเดตไม่ได้ ให้ลดความเสี่ยงไว้ก่อน (ข้อนี้เป็นคำแนะนำทั่วไปของผม ไม่ใช่ข้อความจาก Axis)
- อย่าเปิดพอร์ตของเซิร์ฟเวอร์ Camera Station ออกอินเทอร์เน็ตตรง ๆ ถ้าต้องดูจากนอกอาคาร ให้ใช้ VPN
- แยกเครือข่ายกล้องและเซิร์ฟเวอร์ออกจากเครือข่ายทั่วไป
- ช่องโหว่หลายตัวต้องมีบัญชีก่อน ให้ลบบัญชีที่ไม่ใช้แล้ว และให้สิทธิ์เท่าที่จำเป็น
ช่องโหว่ 9.9 ที่โจมตีผ่านเครือข่ายได้ ไม่ควรปล่อยไว้นานครับ แม้ตอนนี้ยังไม่มีข่าวว่าถูกโจมตีจริง เพราะพอประกาศออกมา คนร้ายมักเริ่มวิเคราะห์แพตช์เพื่อหาวิธีโจมตีต่อ
แหล่งข้อมูล
- Axis Security Advisory CVE-2026-13312 (10 พ.ย. 2569): axis.com
- Axis Security Advisory CVE-2026-4762: axis.com · CVE-2026-12964: axis.com · CVE-2026-12389: axis.com
- ข้อมูล CVE ที่ Axis ลงทะเบียน: CVE-2026-13312 · 4762 · 8372 · 12963 · 13387
- Axis Security advisories (ทะเบียนช่องโหว่): help.axis.com
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- ประกาศ CVE-2026-13312 และ CVE-2026-4762: ภาพ: Axis Communications (หน้าแรกของเอกสาร Security Advisory) · axis.com
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ