ไม่ต้องเปิดพอร์ต
กล้องเป็นฝ่ายเชื่อมต่อออกไปหาระบบบนคลาวด์เอง จึงไม่ต้องทำ port forwarding หรือตั้ง VPN ผ่านไฟร์วอลล์ พูดง่าย ๆ คือไม่ต้องเจาะรูให้คนข้างนอกเข้ามาหากล้อง
มีข่าวใหญ่สองเรื่องในวงการกล้องวงจรปิด เรื่องแรกคือ ONVIF ออกร่างมาตรฐาน Profile V สำหรับกล้องที่ต่อคลาวด์ เรื่องที่สองคือกฎหมาย Cyber Resilience Act ของ EU ที่เริ่มบังคับรายงานช่องโหว่แล้ว ผมสรุปให้ว่าคนซื้อและติดตั้งกล้องในไทยควรรู้อะไร
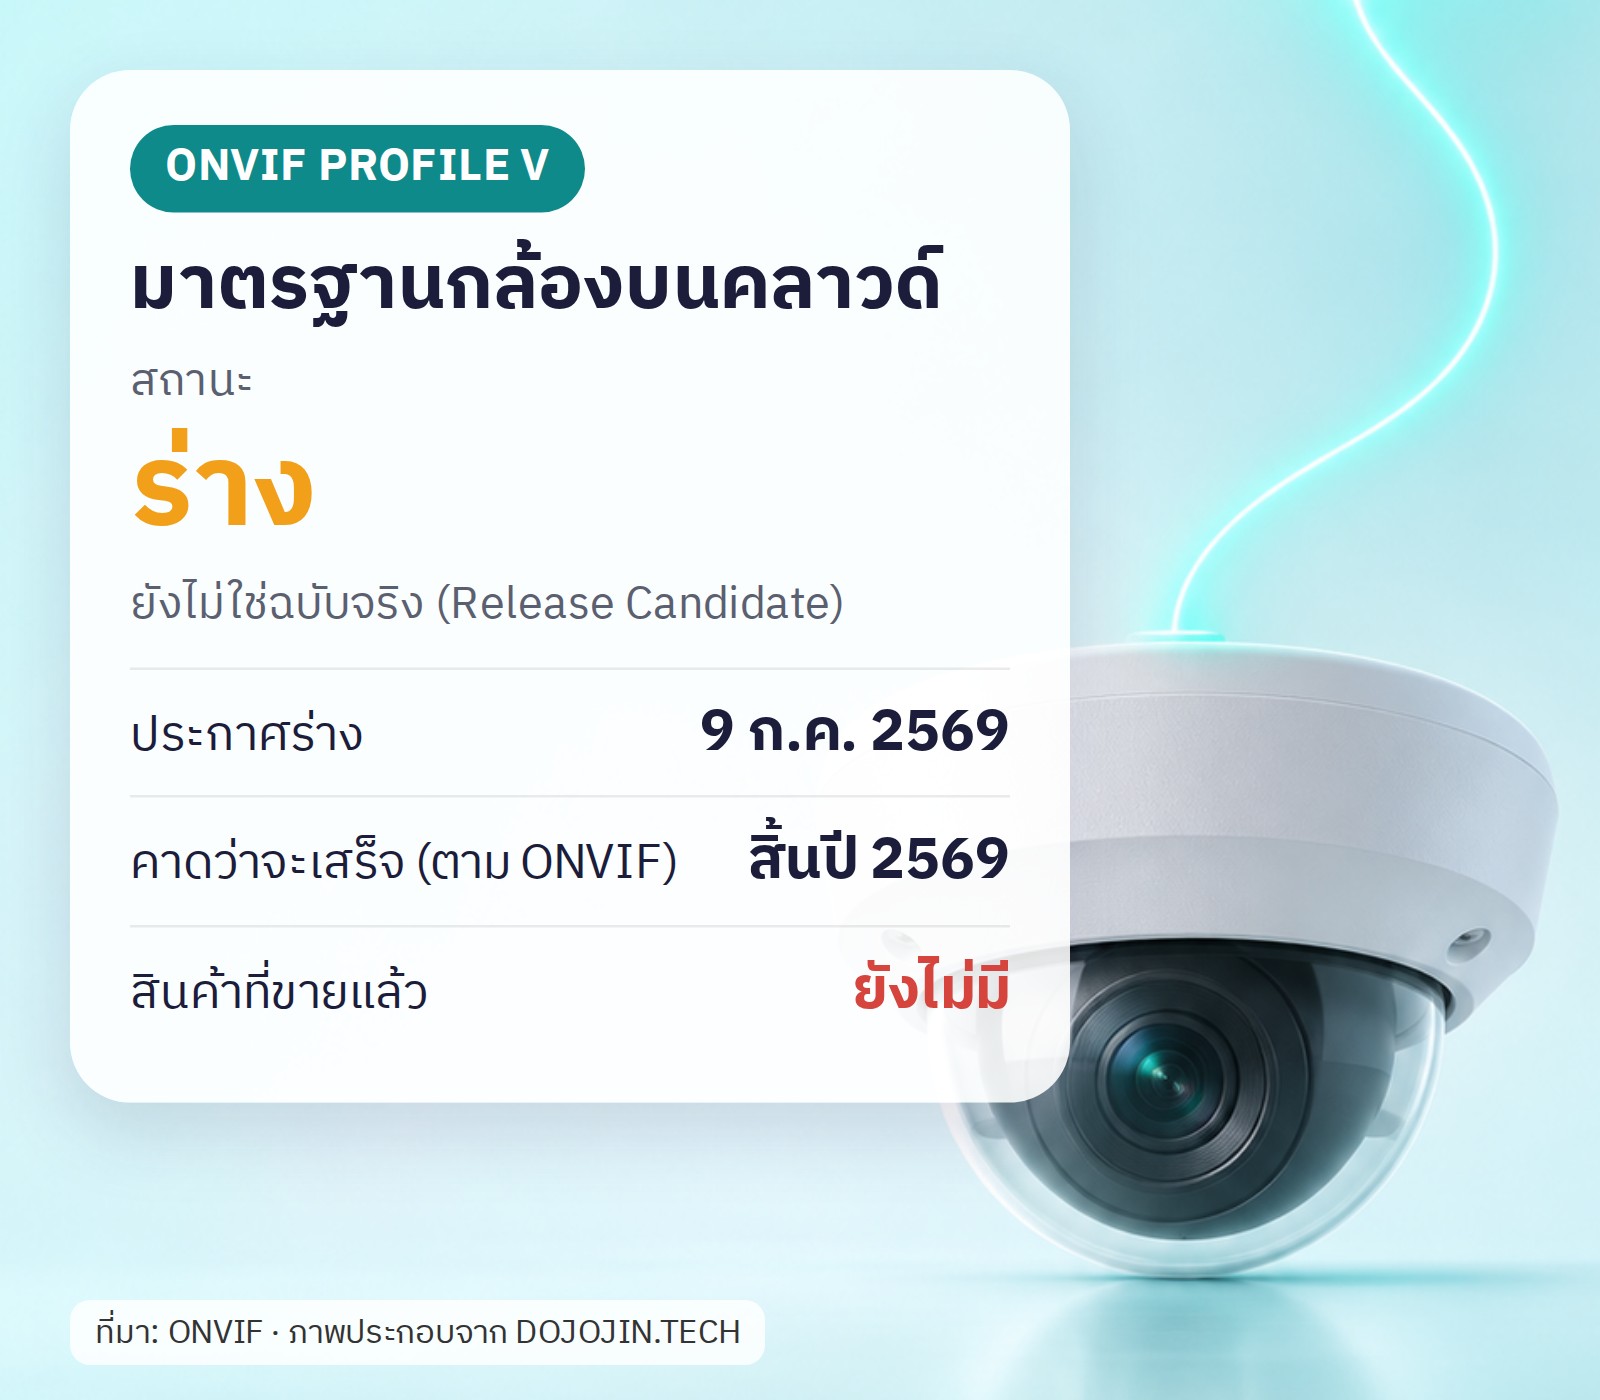
ONVIF คือองค์กรที่กำหนดมาตรฐานให้กล้องกับเครื่องบันทึกต่างยี่ห้อคุยกันได้ วันที่ 9 กรกฎาคม 2569 ONVIF ปล่อยร่างของ Profile V ออกมา เป็นมาตรฐานสำหรับระบบวิดีโอบนคลาวด์ หรือที่เรียกว่า Video Surveillance as a Service (VSaaS)
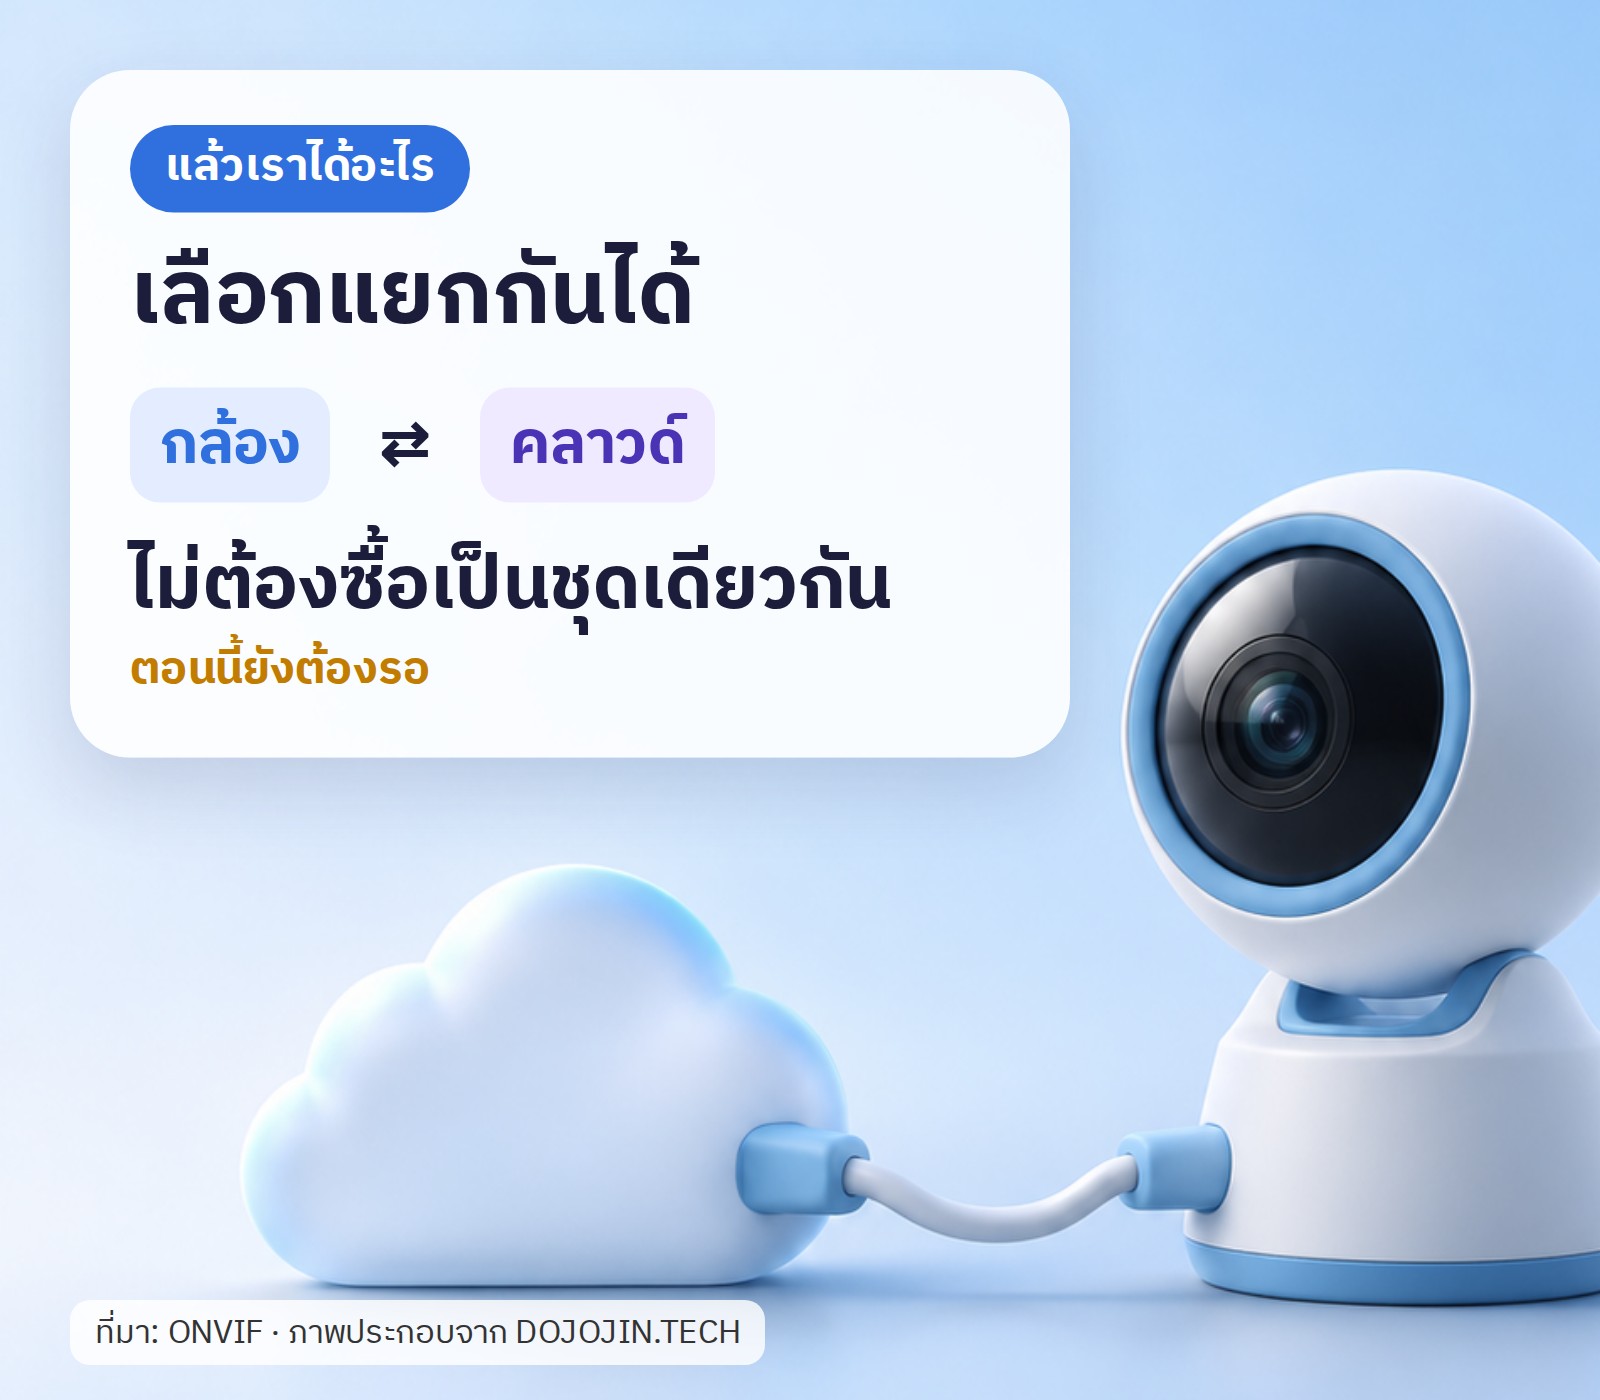
ปัญหาที่ ONVIF บอกว่าอยากแก้คือ ทุกวันนี้ระบบกล้องบนคลาวด์ส่วนใหญ่เป็นของแต่ละเจ้าเอง กล้อง ซอฟต์แวร์ และไฟล์บันทึกจึงผูกอยู่กับผู้ให้บริการรายเดียว จะเปลี่ยนเจ้าแต่ละทีก็ลำบาก Profile V ตั้งใจให้เปลี่ยนส่วนไหนก็ได้ ประธาน ONVIF พูดไว้ว่าอยากให้การเปลี่ยนแปลงนี้ “ให้ลูกค้ามีทางเลือกมากขึ้น ไม่ใช่น้อยลง”
ตอนนี้ยังเป็น ร่าง (Release Candidate) ครับ ONVIF บอกว่าคาดจะประกาศฉบับจริงภายในสิ้นปี 2569 แต่ผมยังไม่พบประกาศฉบับสุดท้าย และตามคำถามที่พบบ่อยของ ONVIF ยังไม่มีสินค้าที่ขายอยู่ในตลาดตามมาตรฐานนี้
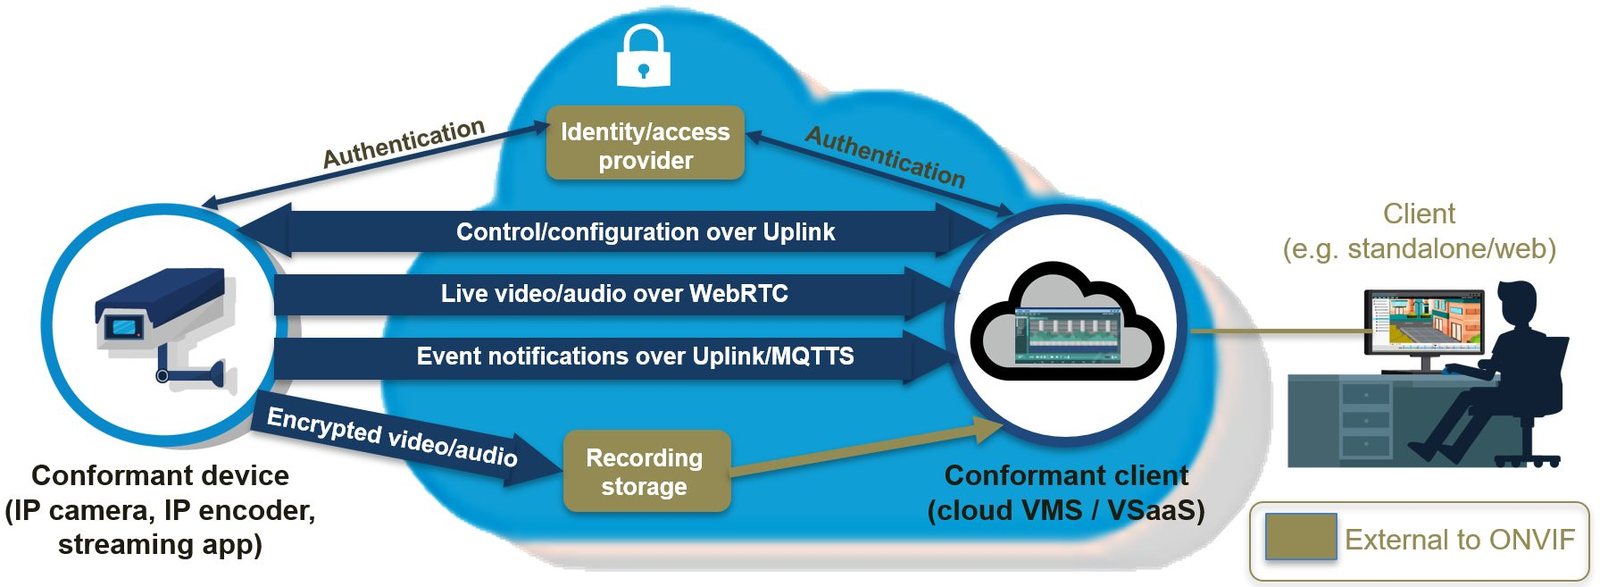
ในภาพเป็นผังของ ONVIF ที่แสดงว่ากล้อง IP ที่รองรับ Profile V คุยกับระบบดูวิดีโอบนคลาวด์ได้อย่างไร ผ่านช่องทางควบคุม วิดีโอสด การแจ้งเหตุ และการยืนยันตัวตนครับ การแจ้งเหตุใช้ MQTT และมีผู้ให้บริการยืนยันตัวตนที่ทั้งกล้องและระบบต้องไปยืนยันตัวตน ส่วนกล่องสีน้ำตาลทอง เช่น ที่เก็บวิดีโอที่บันทึกไว้ อยู่นอกขอบเขตของ ONVIF
กล้องเป็นฝ่ายเชื่อมต่อออกไปหาระบบบนคลาวด์เอง จึงไม่ต้องทำ port forwarding หรือตั้ง VPN ผ่านไฟร์วอลล์ พูดง่าย ๆ คือไม่ต้องเจาะรูให้คนข้างนอกเข้ามาหากล้อง
ภาพและเสียงสดส่งไปยังแอปที่รองรับ ONVIF หรือเว็บของผู้ใช้ที่ได้รับสิทธิ์ผ่านเทคโนโลยี WebRTC และมีการแจ้งเตือนเหตุการณ์ด้วย
ไฟล์ที่บันทึกจะถูกเข้ารหัสก่อนถึงที่เก็บบนคลาวด์ เช่น Amazon S3 หรือ Azure Blob
ผสมกับโปรไฟล์อื่นของ ONVIF เพื่อทำระบบแบบ hybrid ได้
Profile V มี Security Add-on เป็นข้อบังคับด้วย โดยใช้ OAuth 2.0 เพื่อให้เฉพาะอุปกรณ์ แอป และบริการคลาวด์ที่ได้รับอนุญาตเท่านั้นที่เชื่อมต่อได้ และแยกเป็นส่วนเสริมต่างหาก เพื่ออัปเดตเรื่องความปลอดภัยได้โดยไม่ต้องรอแก้ทั้งมาตรฐาน
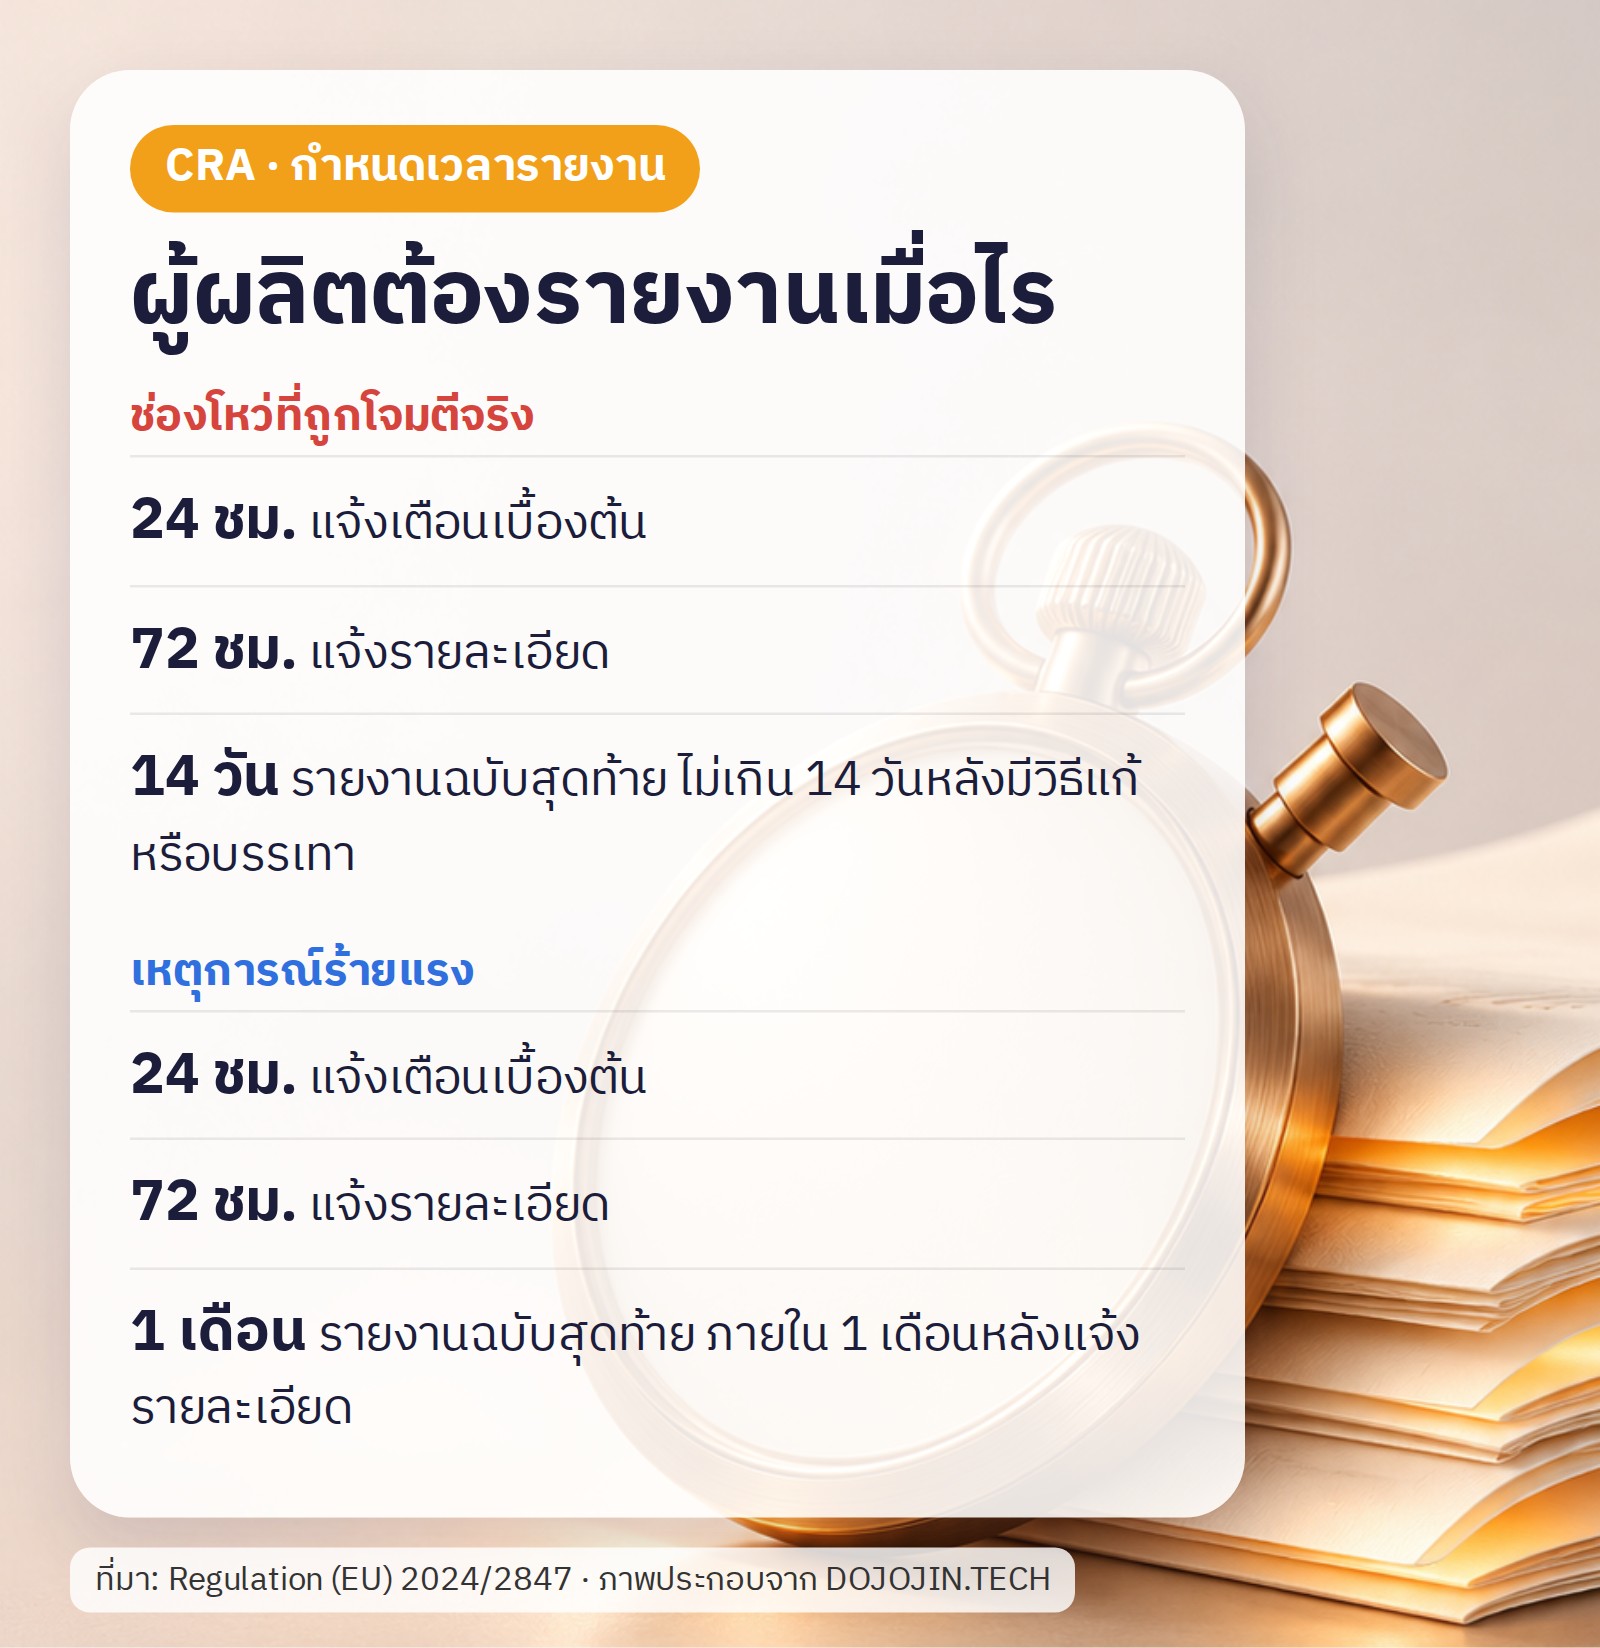
Cyber Resilience Act (CRA) คือกฎหมายของสหภาพยุโรป (Regulation (EU) 2024/2847) ที่กำหนดเรื่องความปลอดภัยไซเบอร์ของสินค้าที่มีส่วนดิจิทัล มีผลบังคับใช้ตั้งแต่ 10 ธันวาคม 2567 แต่แต่ละหมวดเริ่มใช้ไม่พร้อมกัน
พูดง่าย ๆ คือหน้าที่รายงานช่องโหว่ของผู้ผลิตเริ่มแล้วตั้งแต่เดือนกันยายนที่ผ่านมา ไม่ต้องรอปี 2570
ผู้ผลิตต้องรายงานช่องโหว่ที่ถูกโจมตีจริงและเหตุการณ์ร้ายแรงไปยังหน่วยงาน CSIRT และ ENISA ผ่านแพลตฟอร์มรายงานกลางจุดเดียว ส่วนเครื่องหมาย CE บนสินค้าจะบ่งชี้ว่าเป็นไปตาม CRA
ในภาพเป็นภาพกราฟิกรูปกุญแจล็อกบนวงจรอิเล็กทรอนิกส์ ที่คณะกรรมาธิการยุโรปใช้ประกอบหน้า Cyber Resilience Act ซึ่งเป็นกฎหมายความปลอดภัยไซเบอร์ของสินค้าดิจิทัลที่ข่าวนี้พูดถึงครับ
ใน Annex III ของกฎหมาย มีกลุ่ม “Important Class I” ข้อ 17 คือ สินค้า smart home ที่มีฟังก์ชันด้านความปลอดภัย ซึ่งระบุชื่อ security cameras ไว้ชัดเจน พร้อมกับ smart lock, baby monitor และระบบเตือนภัย ส่วนอุปกรณ์เครือข่ายอย่างเราเตอร์ โมเด็ม สวิตช์ อยู่ในข้อ 12
ที่ยังไม่ชัดคือกล้อง IP แบบมืออาชีพและเครื่องบันทึก (NVR) เพราะไม่ได้ถูกระบุชื่อไว้ ผมเข้าใจว่าน่าจะอยู่ในกลุ่มทั่วไป ที่ต้องมีข้อกำหนดพื้นฐาน รายงานตามมาตรา 14 และติดเครื่องหมาย CE แต่นี่เป็นการตีความของผมเอง ยังต้องรอคำอธิบายจากคณะกรรมาธิการยุโรป
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ