เกิดอะไรขึ้น
อัปเดต 16 พ.ย. 2569: วันนี้เป็นวันครบกำหนดที่ CISA สั่งให้หน่วยงานรัฐบาลกลางของสหรัฐฯ แก้ช่องโหว่นี้ให้เสร็จครับ (รายการ KEV ระบุวันเพิ่ม 13 พ.ย. ครบกำหนด 16 พ.ย.) ถ้าเป็นหน่วยงานที่อื่นก็ใช้เป็นสัญญาณได้ว่าควรลงแพตช์แล้ว ส่วนบทความ sk1000362 ของ Check Point ยังเป็นฉบับ 12 พ.ย. เลข Take ที่แก้แล้วไม่เปลี่ยน แต่มีวิธีเช็กหลังลงแพตช์ที่ผมยังไม่ได้เขียนไว้ คือดูสิทธิ์ของไฟล์ /tmp/dynamic_socket ถ้าแก้แล้วจะเป็น 0660 ถ้ายังเป็น 0777 แปลว่าเครื่องนั้นยังไม่ได้รับการแก้ ส่วนเหยื่อในไทย ผมยังไม่พบรายงานเพิ่มครับ
อัปเดต 16 พ.ย. 2569 เวลา 16.48 น.: ThaiCERT ออกประกาศเรื่องนี้เป็นฉบับที่สอง (ฉบับแรกออก 14 พ.ย.) หัวข้อ “CISA เพิ่มช่องโหว่ Check Point และ UnrealIRCd ในบัญชี KEV หลังพบถูกใช้โจมตีจริง” เลข Take ที่แก้แล้วตรงกับที่ผมสรุปไว้ และยังไม่ระบุว่ามีองค์กรในไทยโดน ประกาศฉบับนี้ไม่ได้ใส่รุ่น R81.10 กับ R81 ไว้ในรายการรุ่นที่โดน แต่ sk1000362 ของ Check Point ยังระบุว่าสองรุ่นนี้โดนด้วยและไม่มีแพตช์ ผมจึงยึดตาม Check Point ครับ ส่วน sk1000362 กับ sk1000302 ยังเป็นฉบับแก้ล่าสุด 12 พ.ย. เหมือนเดิม
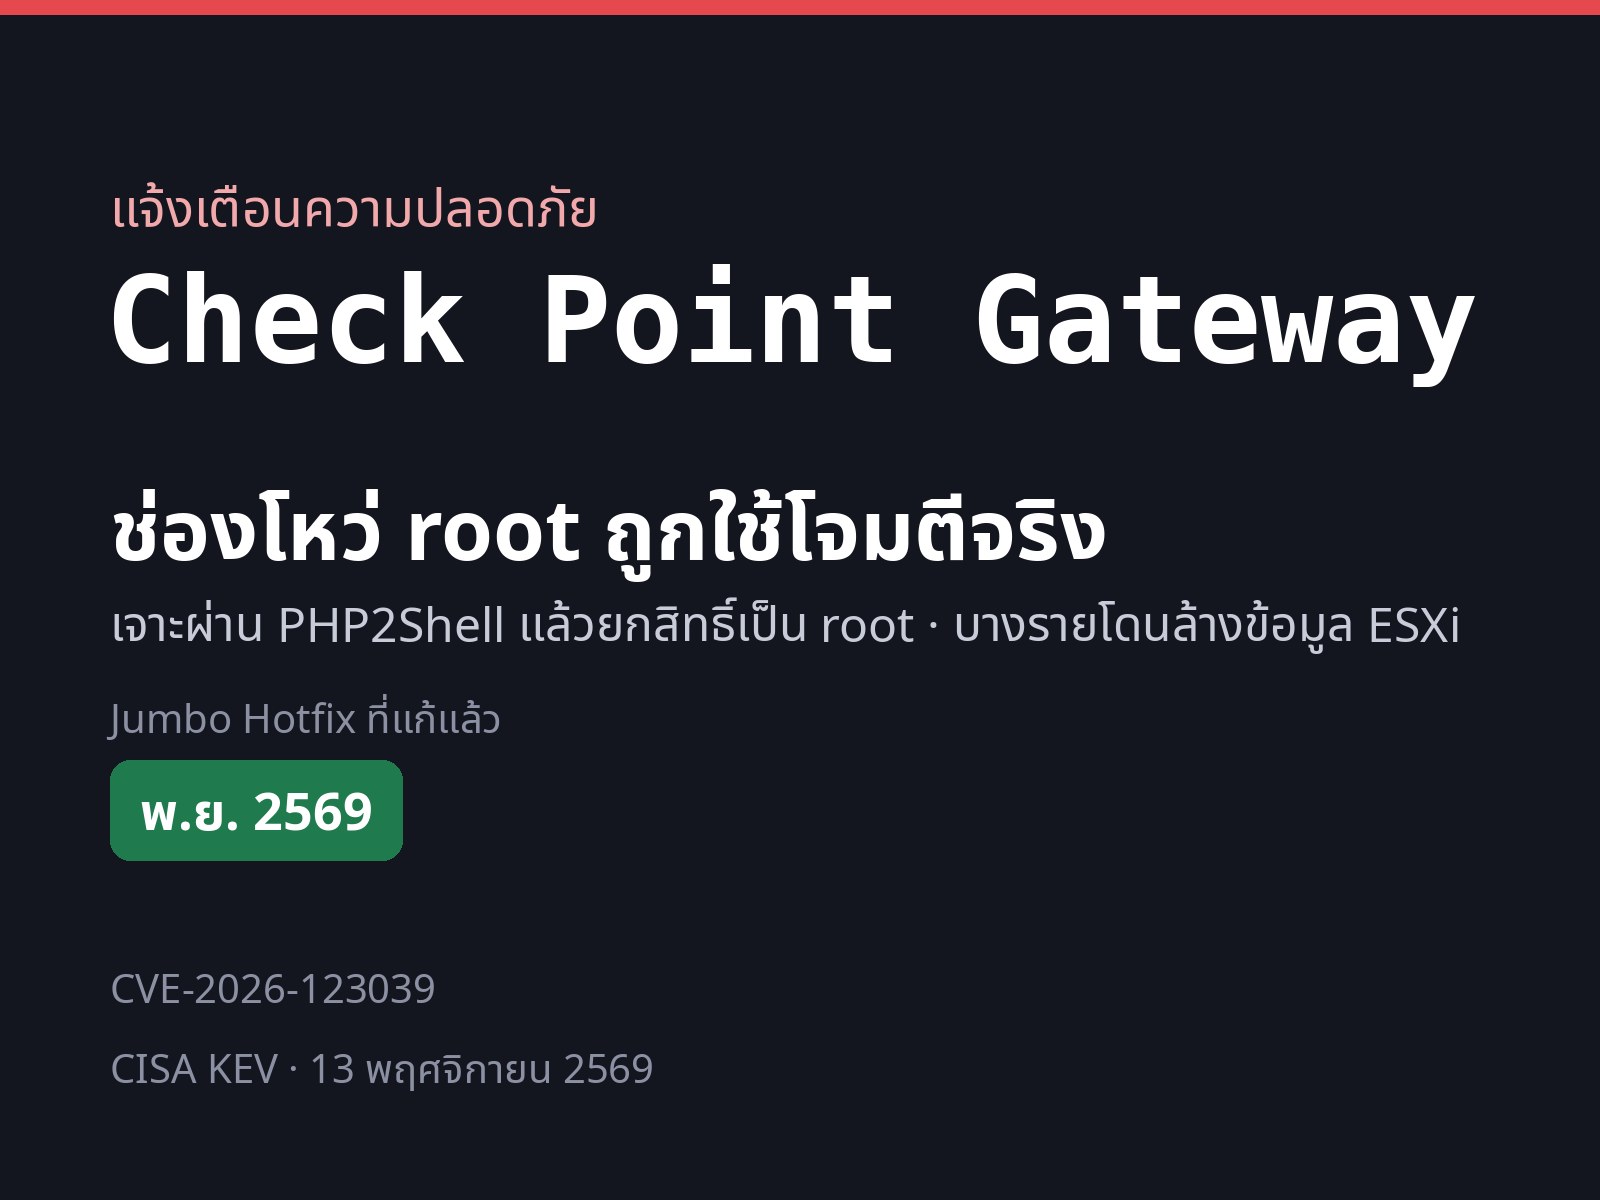
วันที่ 13 พฤศจิกายน 2569 CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ เพิ่ม CVE-2026-123039 เข้ารายการ KEV คือรายการช่องโหว่ที่ถูกโจมตีจริงแล้ว
CISA จัดเป็นช่องโหว่ของ Check Point ชนิด “Incorrect Permission Assignment for Critical Resource” แปลง่าย ๆ คือตั้งสิทธิ์ของไฟล์สำคัญหลวมเกินไป
ต้นเหตุอยู่ที่บริการ dynamic_server ในระบบ Gaia ครับ Check Point อธิบายไว้ใน sk1000362 ว่าบริการนี้ทำงานด้วยสิทธิ์ root และรับคำสั่งผ่านไฟล์ /tmp/dynamic_socket ที่ใครก็เขียนได้ โดยไม่ตรวจว่าใครเป็นคนส่ง
ผลคือ ถ้าผู้โจมตีรันโค้ดบนเครื่องได้อยู่แล้ว ก็สั่งงานด้วยสิทธิ์ root ได้ทันที คะแนนความรุนแรง (CVSS) อยู่ที่ 7.8 จากเต็ม 10
แต่ช่องโหว่นี้ใช้เจาะจากข้างนอกอย่างเดียวไม่ได้ ผู้โจมตีต้องเข้าเครื่องให้ได้ก่อน ซึ่งในเหตุจริงเขาเข้าผ่านช่องโหว่ PHP2Shell ที่ Mobile Access Portal (อ่านเรื่อง PHP2Shell ได้ใน ข่าวก่อนหน้า)
ที่มาของข่าวนี้ ผมอ่านบทความของ Check Point บนเว็บ support โดยตรง (sk1000362 และ sk1000302) ส่วนรายละเอียดการโจมตีอ่านจาก BleepingComputer ที่สรุปคำของ Check Point ไว้ แล้วเทียบกับประกาศของ ThaiCERT ครับ บล็อกของ Check Point เองผมยังไม่ได้เปิดอ่าน
เกี่ยวกับ PHP2Shell อย่างไร
ThaiCERT โยงสองเรื่องนี้เข้าด้วยกัน และตามที่ BleepingComputer รายงาน Check Point เองก็อธิบายแบบเดียวกัน คือเป็นการโจมตีสองขั้นต่อกัน
ขั้นแรก ใช้ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) เข้าทาง Mobile Access Portal ขั้นที่สอง ใช้ CVE-2026-123039 ยกสิทธิ์เป็น root
มีข้อสังเกตเล็ก ๆ ครับ บทความ sk1000302 ที่ Check Point ใช้ออกแพตช์ PHP2Shell ไม่ได้เรียกชื่อว่า “PHP2Shell” และไม่ได้บอกว่าถูกโจมตีจริง ส่วน CISA รอบวันที่ 13 พ.ย. ใส่เฉพาะ CVE-2026-123039
ผมจึงแยกเป็นข่าวต่างหาก เพราะเป็นคนละ CVE และคนละผลิตภัณฑ์ (PHP เป็นภาษาโปรแกรม ส่วนตัวนี้อยู่ในระบบปฏิบัติการ Gaia ของ Check Point)
ไทม์ไลน์
แหล่งข่าวส่วนใหญ่ให้แค่วันที่ ไม่มีเวลา ผมจึงใส่ตามวันที่ที่รายงานครับ (เวลาไทยกับ UTC ต่างกัน 7 ชั่วโมง วันที่จึงอาจคลาดไปหนึ่งวัน)
- 21 ต.ค.PHP ออกแพตช์ฉุกเฉินปิดช่องโหว่ PHP2Shellphp.net (ดูข่าว PHP2Shell)
- 23 ต.ค.Check Point ออก hotfix ของ PHP2Shell สำหรับ gateway (ตามเวลา GMT 18:30)Check Point sk1000302
- 30 ต.ค.เริ่มโจมตีรอบแรก เป้าหมายเป็นองค์กรในอิสราเอล มีการทำลายข้อมูลBleepingComputer
- 2 พ.ย.รอบสอง กระทบหลายประเทศและหลายธุรกิจ ไม่พบหลักฐานการทำลายข้อมูลBleepingComputer · Rescana รายงานว่าการโจมตีรอบนี้ต่อเนื่องถึงราววันที่ 4 พ.ย.
- 12 พ.ย.บทความ sk1000362 ของ Check Point แก้ไขล่าสุด ระบุว่ามีการโจมตีจริงกับลูกค้าราว 2 โหลCheck Point sk1000362
- 13 พ.ย.CISA เพิ่ม CVE-2026-123039 เข้า KEVCISA
- 14 พ.ย.ThaiCERT ออกประกาศเตือนthaicert.or.th
- 16 พ.ย.ครบกำหนดแก้ของ CISA · ThaiCERT ออกประกาศฉบับที่สอง ยังไม่พบเหยื่อในไทยCISA · thaicert.or.th
ใครโดนบ้าง
ตาม sk1000362 ช่องโหว่นี้อยู่ใน Gaia รุ่น R82.20, R82.10, R82, R81.20, R81.10 และ R81 ส่วนไฟร์วอลล์ Spark กับ Smart-1 Cloud ไม่โดนครับ
Gateway ที่เปิด Mobile Access Portalเป็นทางเข้า PHP2Shell เข้าทางนี้ ถ้ายังไม่ลง hotfix ถือว่าเสี่ยงมาก
R81.10 และ R81ไม่มีแพตช์ หมดการซัพพอร์ตแล้ว Check Point ไม่ได้ออกรุ่นแก้ให้ ต้องอัปเกรดเป็นรุ่นที่ยังซัพพอร์ต
เครือข่ายภายในหลัง gatewayถูกต่อไปได้ ในเหตุที่ Check Point สอบสวน ผู้โจมตีใช้ gateway เป็นทางผ่าน SSH ต่อไปเครื่อง VMware ESXi แล้วรันมัลแวร์ล้างข้อมูล
Spark Firewalls และ Smart-1 Cloudไม่โดน Check Point ระบุว่าไม่ได้รับผลกระทบจาก CVE-2026-123039
ราว 2 โหลลูกค้า Check Point ที่โดนโจมตีจริง (คำของ Check Point: “a couple of dozen”)
7.8คะแนน CVSS ของ CVE-2026-123039 จากเต็ม 10
ผู้โจมตีทำอะไรหลังเข้าเครื่อง
BleepingComputer สรุปลำดับจากที่ Check Point แจ้งไว้แบบนี้ครับ
- เข้าทาง Mobile Access Portalใช้ PHP2Shell รันโค้ดบนเครื่องโดยไม่ต้องล็อกอิน
- ยกสิทธิ์เป็น rootใช้ CVE-2026-123039 ผ่านช่อง dynamic_socket ที่ใครก็เขียนได้
- ฝังของไว้วาง PHP webshell กับ backdoor ชื่อ TSGA ซึ่งมีส่วนต่อเครือข่ายชื่อ TSProxy คอยรับคำสั่งที่ซ่อนอยู่ในทราฟฟิกปกติ
- กระโดดไปเครื่องอื่นในเหตุที่อิสราเอล ใช้เครื่องมือสแกนโอเพนซอร์สชื่อ gogo หา VMware ESXi แล้ว SSH เข้าไป (ThaiCERT ให้จับตาบัญชี vpxuser ที่ใช้ผิดปกติ)
- ล้างข้อมูลรันมัลแวร์ล้างข้อมูลชื่อ destroy_v6 ลบไฟล์ในโฟลเดอร์เป้าหมาย พยายามเขียนทับด้วยศูนย์ก่อนเพื่อกันกู้คืน
ผู้โจมตีทิ้งไฟล์ข้อความที่มีเนื้อหาการเมือง และปฏิเสธการเจรจาค่าไถ่ BleepingComputer จึงชี้ว่าเป้าหมายน่าจะเป็นการทำลาย ไม่ใช่การเรียกเงิน
ส่วนใครอยู่เบื้องหลัง Check Point โยงเครื่องมือเข้ากับชุดมัลแวร์ PhiliKit ด้วยความมั่นใจต่ำ และบอกว่ายังระบุตัวผู้โจมตีอย่างมั่นใจไม่ได้ ผมเลยไม่เดาชื่อให้ครับ
ถ้าดูแล Check Point อยู่ ต้องทำอะไร
ข้อ 1-3 อ้างจาก sk1000362 และ sk1000302 ของ Check Point ส่วนข้อ 4-6 อ้างจาก BleepingComputer และ ThaiCERT
- ลง Jumbo Hotfix เดือน พ.ย. 2569R82.20 Take 14 ขึ้นไป · R82.10 Take 52 ขึ้นไป · R82 Take 132 ขึ้นไป · R81.20 Take 174 ขึ้นไป เป็นเลข Take ชุดเดียวกับแพตช์ PHP2Shell ใน sk1000302 จึงลงทีเดียวได้ทั้งสองช่องโหว่ ให้ลงทั้งที่ Management Server และทุก Gateway ลงเสร็จแล้วเช็กได้ว่าไฟล์
/tmp/dynamic_socketต้องมีสิทธิ์ 0660 ไม่ใช่ 0777 - ถ้ายังลงไม่ได้ ใช้วิธีชั่วคราวหยุด process dynamic_server และกันไม่ให้ขึ้นใหม่ ด้วยคำสั่ง
dbset process:dynamic_serverตามด้วยdbset :save(ขั้นตอนเต็มอยู่ใน sk1000362) ข้อเสียคือคำสั่ง Dynamic CLI บางตัวจะใช้ไม่ได้ (รายชื่ออยู่ใน sk144112) - รุ่น R81.10 และ R81ไม่มีแพตช์ ต้องอัปเกรด ระหว่างรอให้ใช้วิธีชั่วคราวในข้อ 2
- ตรวจว่าโดนไปก่อนหรือเปล่าลงแพตช์แล้ว ของที่ผู้โจมตีฝังไว้ก่อนหน้าไม่ได้หายไปด้วย ให้หาไฟล์ session ที่มีคำว่า upload_progress_pwn, process หรือไฟล์ CPconfigdaemon ที่ไม่รู้จัก และช่วงที่ log ของไฟร์วอลล์หายไปเฉย ๆ
- ดู SSH จาก gateway ไป ESXiBleepingComputer บอกว่า ถ้า gateway SSH เข้า ESXi ภายในโดยไม่มีใครสั่ง ถือเป็นสัญญาณชัดว่าโดนเจาะ ส่วน ThaiCERT แนะนำให้จำกัดคนที่เข้าถึง Mobile Access Portal และหน้าจัดการเครื่องได้
- เช็กแบ็กอัปเก็บแยกจากระบบหลัก และลองกู้คืนจริงเป็นระยะ เพราะมัลแวร์ล้างข้อมูลลบได้หมด ถ้าพบว่าโดนแล้ว ให้ถอดเครื่องออกจากเครือข่าย เก็บหลักฐาน แล้วกู้ระบบจากแหล่งที่เชื่อถือได้
ในไทยเป็นอย่างไร
ThaiCERT ออกประกาศเตือนเมื่อ 14 พ.ย. 2569 ว่าพบรายงานการโจมตี Check Point Security Gateway ที่ยังไม่ได้แพตช์ PHP2Shell และแนะนำให้ติดตั้งแพตช์ของทั้งสองช่องโหว่ แต่ประกาศไม่ได้บอกรุ่นที่โดนหรือรุ่นที่แก้แล้ว ต้องดูจากบทความของ Check Point ตามที่ผมสรุปไว้ข้างบน
ส่วนเหยื่อในไทย ผมยังไม่พบรายงานว่ามีหน่วยงานหรือบริษัทไทยโดนครับ BleepingComputer ก็ไม่ได้เอ่ยถึงไทยหรือประเทศอื่นในเอเชีย นอกจากอิสราเอลซึ่งเป็นเป้าหมายรอบแรก
แต่ในไทยมีองค์กรจำนวนมากใช้ Check Point เป็นไฟร์วอลล์และ VPN ผมจึงแนะนำให้ฝ่ายไอทีเช็กเองครับ ถ้าได้ข้อมูลเพิ่มจะมาอัปเดตข่าวนี้
ข้อควรรู้เพิ่มเติม
ข้อมูลในบทความของ Check Point เปลี่ยนได้เมื่อมีการอัปเดตครับ เลข Take ในข่าวนี้ ผมอ่านจากบทความเมื่อวันที่ 15 พ.ย. 2569 ก่อนลงแพตช์จริงให้เปิดบทความของ Check Point ดูอีกรอบ
บางเว็บที่สรุปข่าวนี้ให้เลข Take ไม่ตรงกัน ผมยึดตามบทความของ Check Point เป็นหลัก
แหล่งข้อมูล
- CISA (เพิ่ม CVE-2026-123039 เข้า KEV 13 พ.ย. 2569 ครบกำหนดแก้ 16 พ.ย. 2569): cisa.gov
- Check Point sk1000362 (CVE-2026-123039): support.checkpoint.com
- Check Point sk1000302 (hotfix ของ PHP2Shell): support.checkpoint.com
- BleepingComputer (ห่วงโซ่การโจมตี TSGA และ destroy_v6): bleepingcomputer.com
- ThaiCERT (14 พ.ย. 2569): thaicert.or.th
- ThaiCERT (16 พ.ย. 2569 ฉบับที่สอง): thaicert.or.th
- Rescana (วันที่โจมตีรอบสองและรายละเอียดเสริม): rescana.com
- ข่าวเกี่ยวข้อง: PHP2Shell ช่องโหว่ร้ายแรงใน PHP
ที่มาของภาพ
- ภาพในเนื้อข่าว: ภาพประกอบจาก DOJOJIN.TECH ไม่ใช่ภาพเหตุการณ์จริง
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ