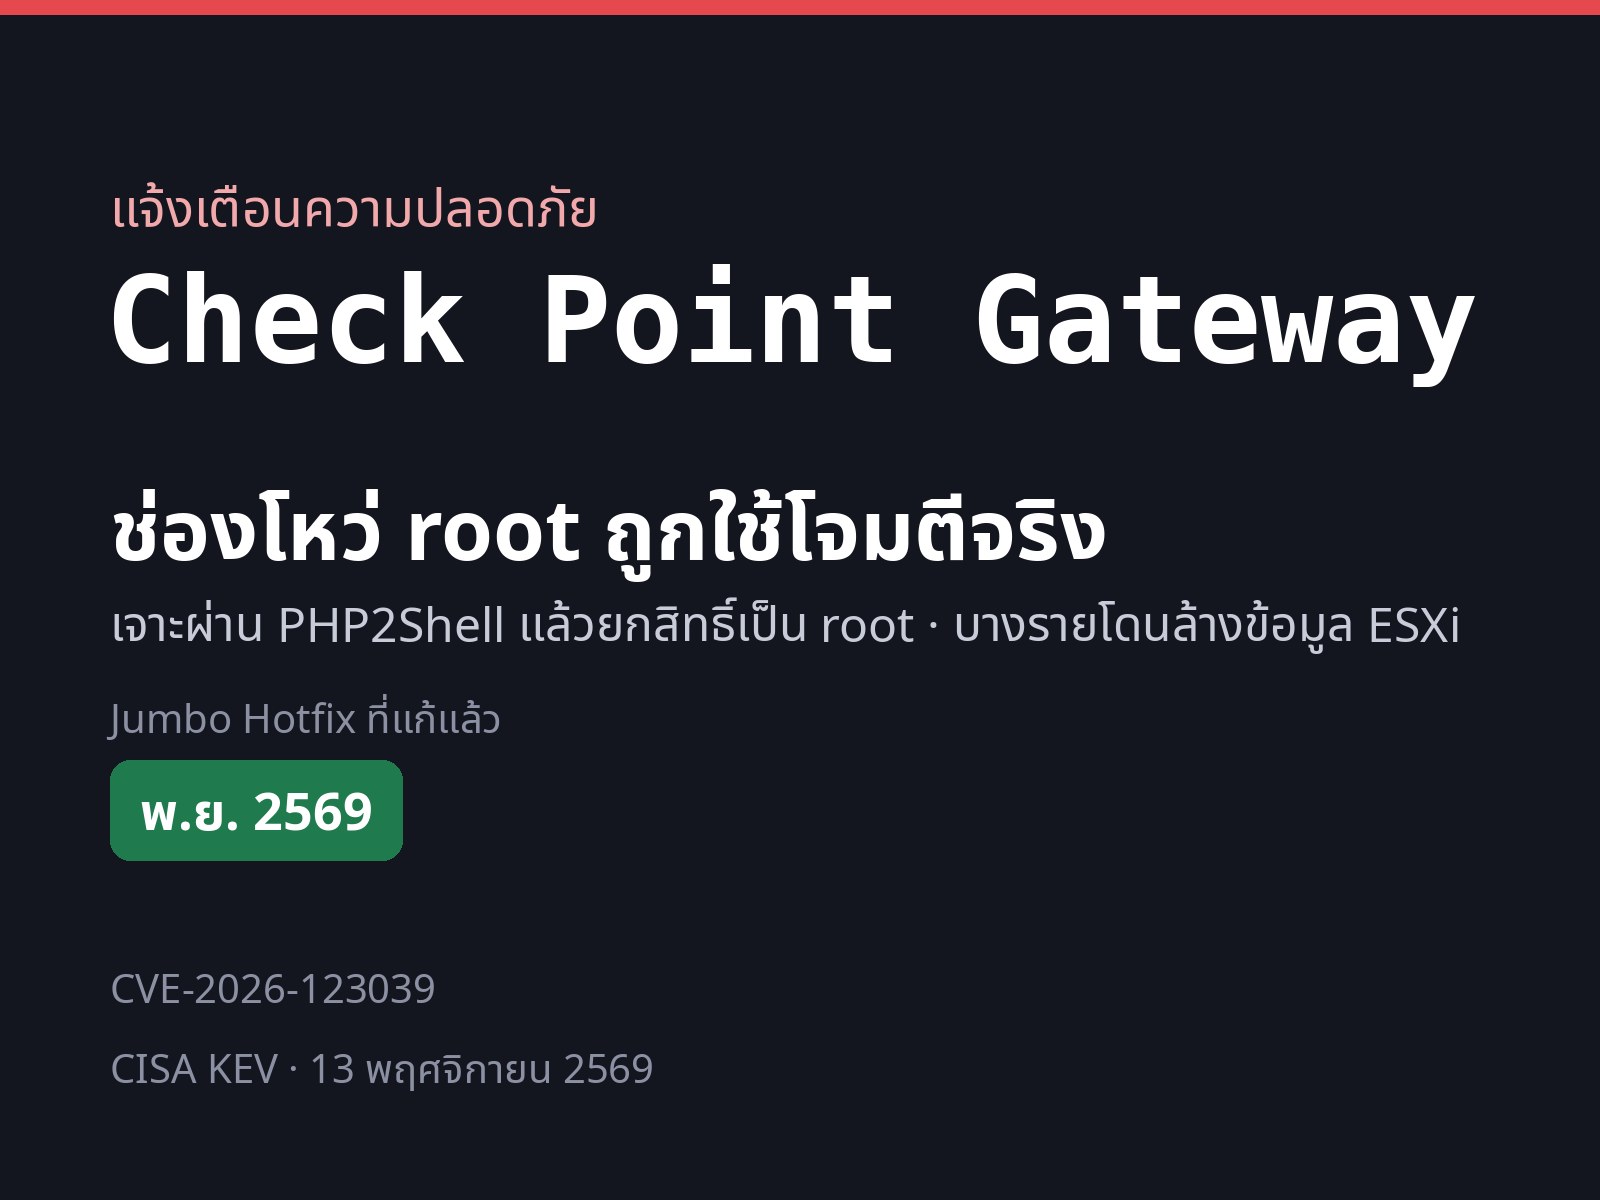
อัปเดต 15 พ.ย. 2569: ตอนนี้มีรายงานว่าช่องโหว่ชุดนี้ถูกใช้โจมตีจริงแล้วครับ ThaiCERT และ BleepingComputer รายงานตรงกันว่า คนร้ายใช้ PHP2Shell เจาะเข้าทาง Mobile Access Portal ของอุปกรณ์ Check Point ก่อน แล้วใช้ช่องโหว่อีกตัวของ Check Point (CVE-2026-123039) ยกระดับเป็น root ซึ่ง CISA ใส่ไว้ในรายการช่องโหว่ที่ถูกใช้โจมตีจริงเมื่อ 13 พ.ย. ใครใช้ Check Point ให้อ่านรายละเอียดและวิธีแก้ที่ ข่าว Check Point CVE-2026-123039 ส่วนเว็บ PHP ทั่วไปยังทำตามขั้นตอนในข่าวนี้เหมือนเดิมครับ
เกิดอะไรขึ้น
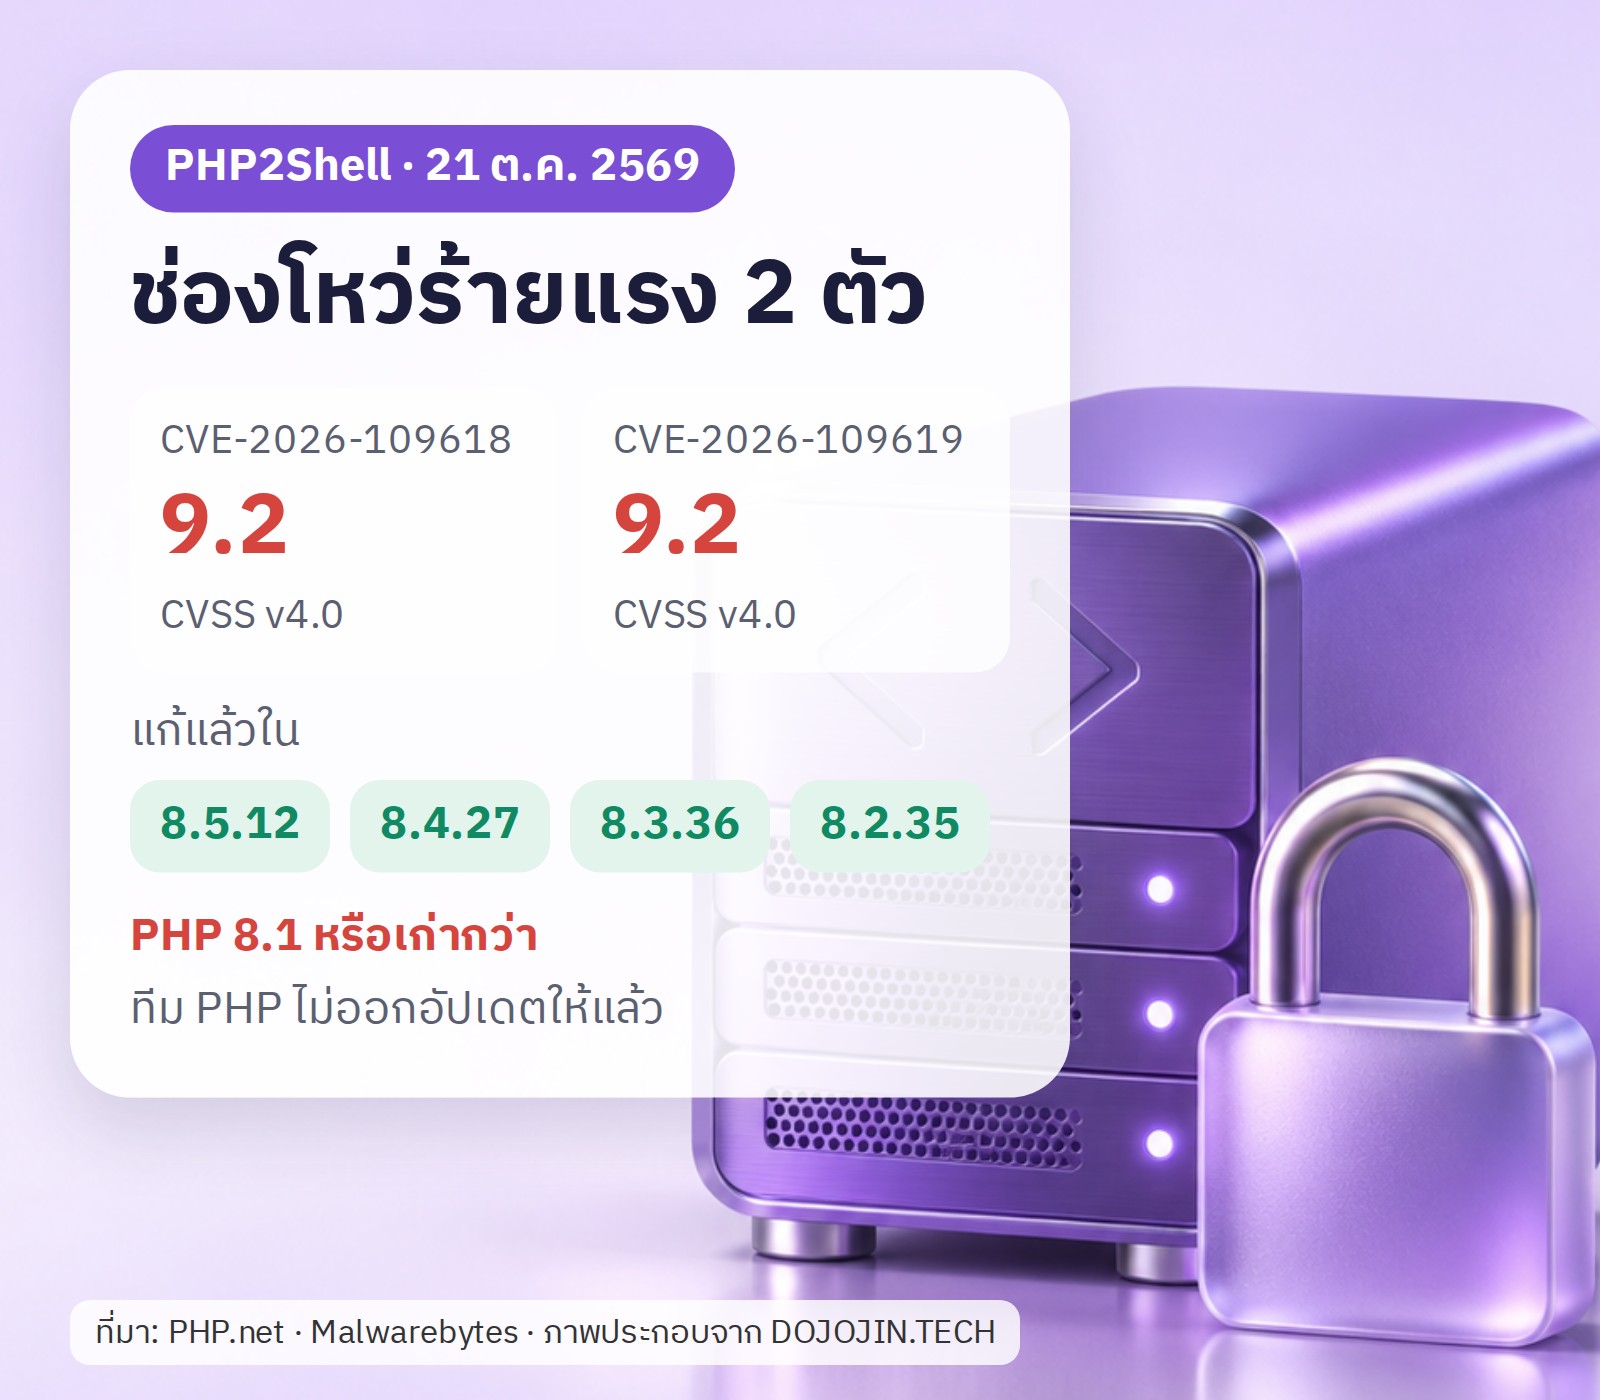
วันที่ 21 ตุลาคม 2569 ทีม PHP ออกอัปเดตความปลอดภัยพร้อมกัน 4 เวอร์ชัน เพื่อปิดช่องโหว่ร้ายแรง 2 ตัว ทั้งสองตัวได้คะแนนความรุนแรง CVSS v4.0 เท่ากันที่ 9.2 จากเต็ม 10 ทีม PHP แจ้งล่วงหน้าตั้งแต่วันที่ 20 ตุลาคม และประกาศว่า “ผู้ใช้ PHP ทุกคนควรอัปเดตทันที”
Malwarebytes ตั้งชื่อช่องโหว่ชุดนี้ว่า PHP2Shell พูดง่าย ๆ คือ ถ้าโจมตีสำเร็จ ผู้โจมตีอาจสั่งรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน จากนั้นก็ขโมยข้อมูล แก้หน้าเว็บ หรือใช้เว็บที่คนเชื่อถือไปหลอกผู้เข้าชมด้วยหน้าฟิชชิงและไฟล์อันตรายได้
ช่วงนี้ถ้าเห็นเว็บไหนขึ้นหน้า “ปิดปรับปรุง” ชั่วคราว ก็เพราะกำลังแพตช์กันอยู่ครับ เป็นเรื่องปกติ
ช่องโหว่ทั้งสองตัวคืออะไร
CVE-2026-109618ประกาศของ PHP บอกว่า ตอนที่ PHP จัดการกรณีหน่วยความจำไม่พอ (out-of-memory) มันอาจหยุดทำงานกลางคัน ทั้งที่ข้อมูลภายในของ request ยังตั้งค่าไม่ครบ แล้วขั้นตอนล้าง request ทีหลังก็เอาข้อมูลที่ไม่สมบูรณ์นั้นมาใช้เหมือนข้อมูลปกติ จนนำไปสู่การรันโค้ด (RCE)
CVE-2026-109619สถานะภายในที่ผูกกับ request หนึ่ง อาจยังค้างอยู่ทั้งที่หน่วยความจำของมันถูกคืนไปแล้ว (stale global state) ซึ่งนำไปสู่การรันโค้ดได้เหมือนกัน
ตามที่ Malwarebytes รายงาน ทีม PHP ระบุว่า PHP ทุกเครื่องที่ให้บริการเว็บมีความเสี่ยง และบางการตั้งค่าอาจถูกโจมตีได้ก่อนที่โค้ดของเว็บไซต์จะเริ่มทำงานด้วยซ้ำ Malwarebytes ยังอ้างถึง CTO ของ Cloudflare ที่รายงานว่าเริ่มเห็นการโจมตีแล้ว และเตือนว่าการกันด้วย firewall เป็นแค่ทางแก้ชั่วคราว
เจ้าของเว็บต้องทำอะไร
- เช็กเวอร์ชัน PHPบนเซิร์ฟเวอร์ด้วยคำสั่ง
php -vหรือดูในหน้าphpinfo()ถ้าใช้โฮสติ้งก็ดูได้ในหน้าควบคุม (cPanel, DirectAdmin และอื่น ๆ) - อัปเดตให้ถึงเวอร์ชันที่แก้แล้วหรือใหม่กว่าถ้าใช้แพ็กเกจจาก Linux distro ให้ดูประกาศความปลอดภัยของ distro นั้นด้วย เพราะบาง distro แก้ช่องโหว่ไว้ในแพ็กเกจของตัวเอง เลขเวอร์ชันเลยอาจไม่ตรงกับของ php.net
- ใช้โฮสติ้ง?ให้ถามผู้ให้บริการว่าติดตั้งแพตช์ เสร็จแล้ว ไม่ใช่แค่ “มีกำหนดจะทำ” และครบทุกเว็บที่เรามีหรือยัง
- แพตช์ทันทีไม่ได้?CERT-EU แนะนำให้พิจารณาแยกแอปที่เปิดสู่อินเทอร์เน็ตออกจากเครือข่ายสาธารณะไว้ก่อน หรือปิดบริการชั่วคราวจนกว่าจะแพตช์เสร็จ
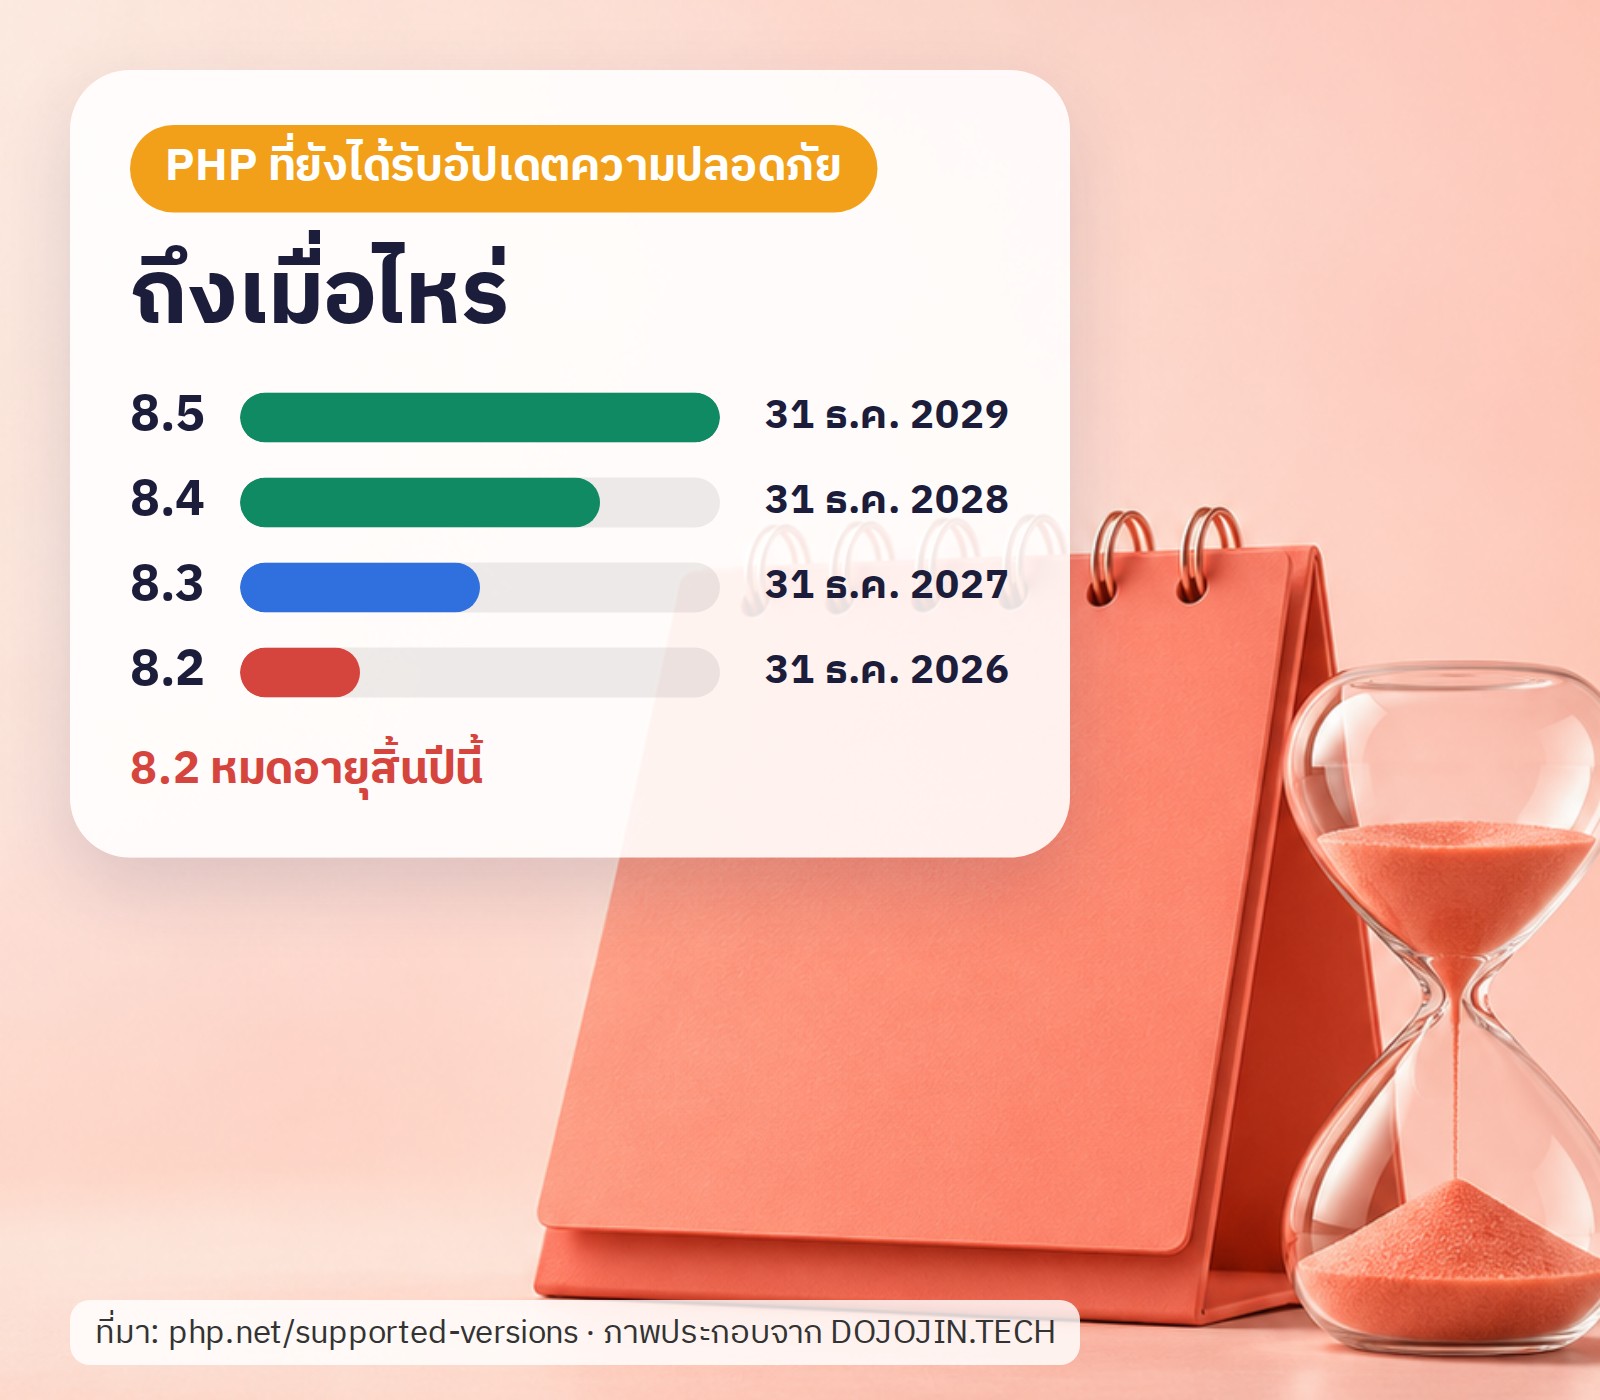
- ยังใช้ PHP 8.1 หรือเก่ากว่า?ให้หาแพตช์จากผู้ให้บริการระบบปฏิบัติการ หรืออัปเกรดเป็นเวอร์ชันที่ยังได้รับการดูแล
ข้อมูลวันสิ้นสุดจาก php.net/supported-versions
คนทั่วไปที่เข้าเว็บต้องทำอะไร
ไม่ต้องติดตั้งอะไรในเครื่องตัวเองครับ เพราะ PHP ทำงานอยู่บนเซิร์ฟเวอร์ของเว็บไซต์ แต่ช่วงนี้ให้สังเกตหน่อย ถ้าเว็บที่ใช้ประจำมีเนื้อหาแปลก ๆ เช่น ให้ดาวน์โหลดไฟล์โดยที่เราไม่ได้ขอ พาไปหน้าอื่นเอง หรือขอให้ล็อกอินซ้ำหลายรอบ ให้ปิดหน้านั้นไปก่อนเลย
แหล่งข้อมูล
- ประกาศความปลอดภัยของ PHP (21 ต.ค. 2569): php.net/archive/2026
- Security Advisory บน GitHub: GHSA-w8hw-w9fx-j79w · GHSA-6wmf-4rv5-p3rp
- Malwarebytes Labs: PHP2Shell: why websites are going offline for emergency security updates
- CERT-EU: Security Advisory 2026-018
- อัปเดต 15 พ.ย.: BleepingComputer: Check Point gateways hacked via PHP2Shell to deploy VMware ESXi wiper · ThaiCERT (14 พ.ย. 2569): เตือนภัยช่องโหว่ PHP2Shell ใน Check Point Security Gateway
ที่มาของภาพ
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ