เกิดอะไรขึ้น
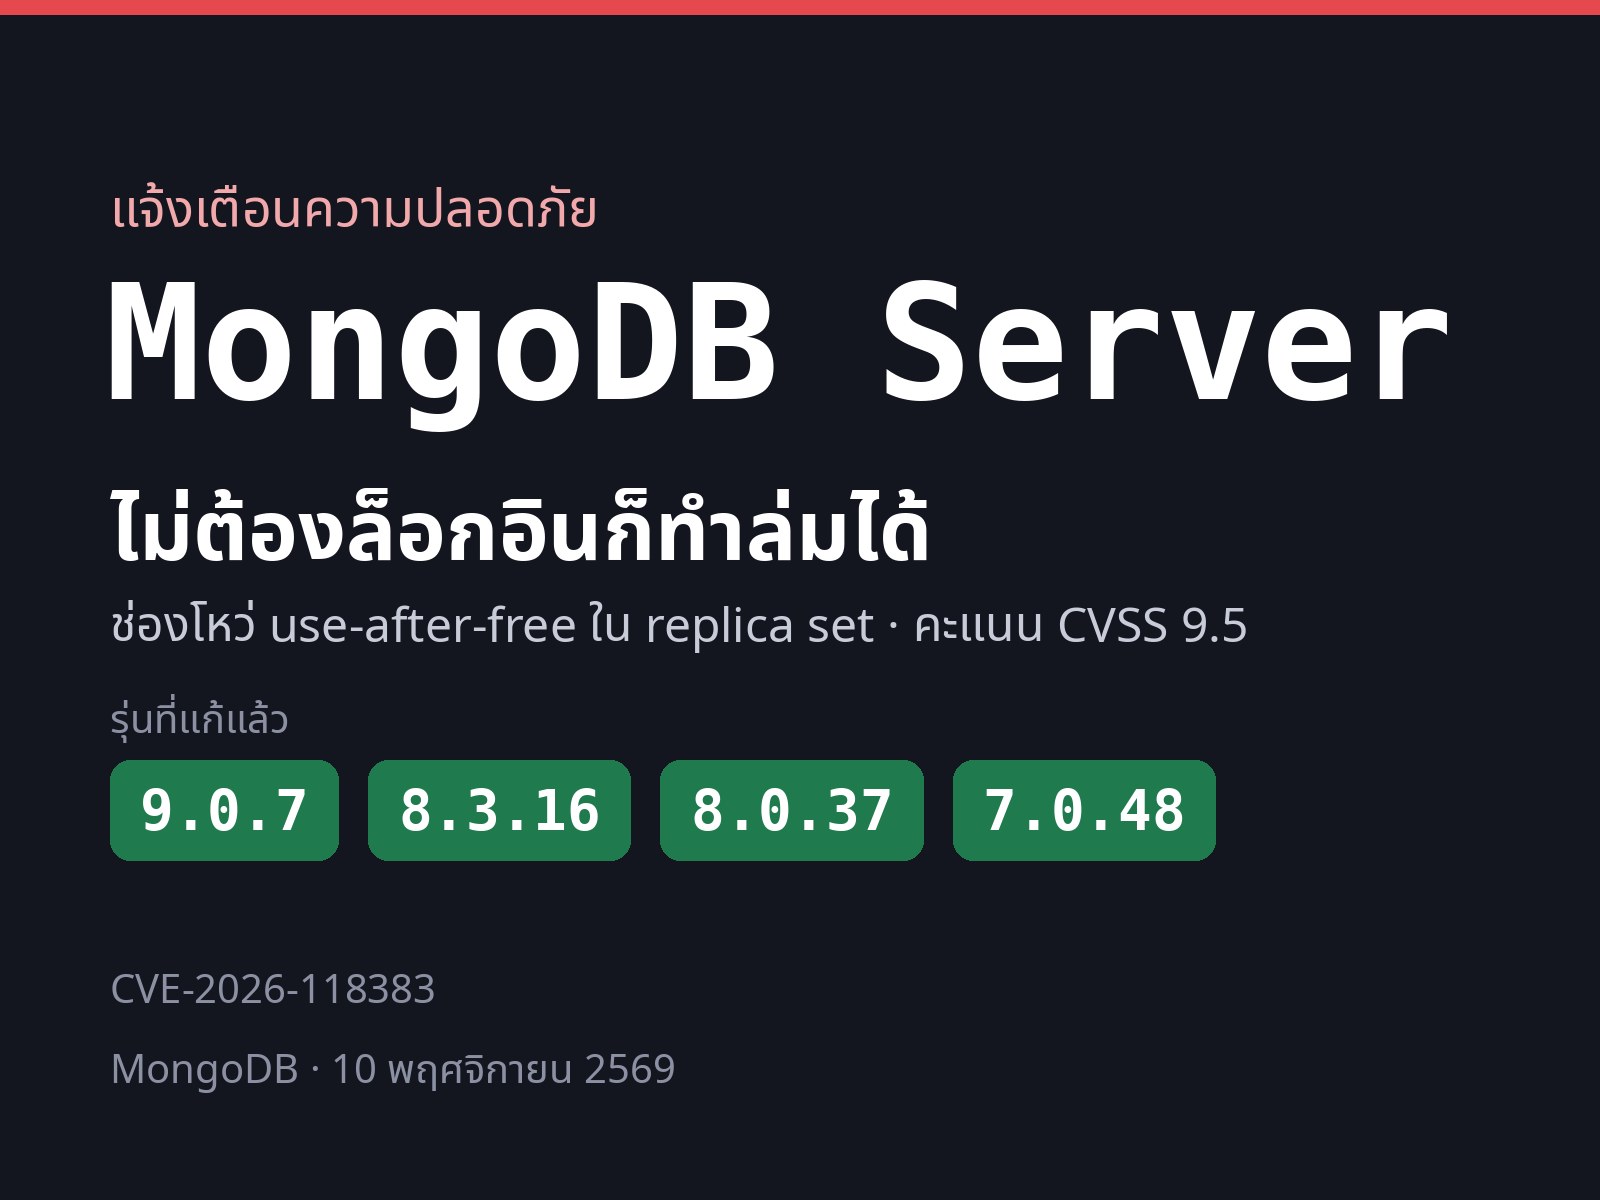
MongoDB ประกาศช่องโหว่ CVE-2026-118383 เมื่อ 10 พฤศจิกายน 2569 ตามเวลาสหรัฐฯ (11 พ.ย. ตามเวลาไทย) ครับ ใจความคือ ผู้โจมตีไม่ต้องล็อกอินก็ทำให้ server ล่มได้
ชื่อทางการยาวหน่อย คือ “Pre-authentication use-after-free in MongoDB Server replica set primary catch-up” ขอแปลทีละคำครับ
replica set คือการรันฐานข้อมูลหลายเครื่องไว้กันล่ม เช่น 3 เครื่อง เครื่องหนึ่งเป็น primary คอยรับงานเขียนข้อมูล อีกสองเครื่องเป็น secondary คอยก๊อปข้อมูลตาม ถ้า primary ล่ม ระบบจะเลือกเครื่องอื่นขึ้นมาแทน เรียกว่า failover
primary ตัวใหม่ต้องตามข้อมูลให้ทันก่อน ช่วงนี้เรียกว่า catch-up ปัญหาอยู่ตอนจบขั้นตอนนี้ครับ มีโค้ดที่หยิบหน่วยความจำกลับมาใช้ทั้งที่คืนระบบไปแล้ว อาการนี้เรียกว่า use-after-free ผลคือ server ล่ม และ MongoDB บอกว่า “ในบางเงื่อนไข” อาจถึงขั้นรันโค้ดในโพรเซสของ server ได้ด้วย
คะแนนความรุนแรง CVSS v4.0 ได้ 9.5 (ระดับ Critical) ส่วน CVSS v3.1 ได้ 9.0 ครับ
แต่ MongoDB ให้ความซับซ้อนในการโจมตีเป็น “สูง” (AC:H) แปลว่าไม่ใช่ใครก็ทำได้ง่าย ๆ ต้องจังหวะพอดีกับตอนเปลี่ยน primary
ทีมของ MongoDB เป็นคนเจอช่องโหว่นี้เอง และบอกว่า “ไม่ทราบว่ามีความพยายามโจมตี” ฝั่ง CISA (หน่วยงานความปลอดภัยไซเบอร์ของสหรัฐฯ) ก็เช่นกัน ณ ตอนที่ประเมิน CISA ยังไม่พบการโจมตีจริง (SSVC exploitation: none)
ใครโดนบ้าง
บันทึก CVE ระบุว่าโดนทุกเครื่องที่เป็นสมาชิกของ replica set ครับ รวมถึงสมาชิกใน shard และ config server ของ sharded cluster (ระบบที่แบ่งข้อมูลกระจายไปหลายกลุ่มเครื่อง) ด้วย
Replica set และ sharded clusterโดน ถ้ายังใช้รุ่นก่อนรุ่นที่แก้ ถือว่าโดนทุกสมาชิก ทั้ง shard และ config server
mongod แบบ standaloneไม่โดน เครื่องเดี่ยวที่ไม่ได้ตั้งเป็น replica set ไม่ได้รับผลกระทบ
MongoDB Atlasอัปเดตให้เอง MongoDB อัปเกรดคลัสเตอร์ให้ในช่วง maintenance ถ้าเคยเลื่อน maintenance ไว้ ให้อัปเกรดเร็วขึ้น
MongoDB 8.2ThaiCERT ระบุว่าโดน ThaiCERT บอกว่า 8.2 (หมดซัพพอร์ต 31 ก.ค. 2569) โดนและไม่มีรุ่นแก้ แต่ 8.2 ไม่อยู่ในรายชื่อรุ่นที่โดนของ MongoDB ผมแนะนำให้ย้ายไปสาขาที่ยังซัพพอร์ตอย่าง 8.3 หรือ 9.0
9.5คะแนน CVSS v4.0 จากเต็ม 10 (v3.1 ได้ 9.0)
ไม่ต้องล็อกอินส่งคำขอได้ก่อนยืนยันตัวตน
รุ่นที่แก้แล้ว
MongoDB ออกรุ่นแก้ให้ทุกสาขาที่ยังซัพพอร์ตครับ ถ้ารุ่นที่ใช้อยู่ต่ำกว่าเลขด้านล่าง ต้องอัปเดต
รายชื่อรุ่นมาจากบันทึก CVE และ Jira SERVER-138119 ส่วนวิธีแก้คือให้ใช้ readConcern afterOpTime ได้เฉพาะ system user
9.0แก้ที่ 9.0.7 รุ่นก่อน 9.0.7 โดน
8.3แก้ที่ 8.3.16 รุ่นก่อน 8.3.16 โดน
8.0แก้ที่ 8.0.37 รุ่นก่อน 8.0.37 โดน
7.0แก้ที่ 7.0.48 รุ่นก่อน 7.0.48 โดน
6.0แก้ที่ 6.0.30 รุ่นก่อน 6.0.30 โดน
5.0แก้ที่ 5.0.35 รุ่นก่อน 5.0.35 โดน
4.4แก้ที่ 4.4.32 รุ่นก่อน 4.4.32 โดน
Jira ระบุว่ารุ่น 9.1.0-rc0 ก็มีการแก้ไว้เหมือนกันครับ
โจมตีอย่างไร (เล่าแค่แนวคิด)
Datadog Security Labs เขียนบทความเมื่อ 11 พ.ย. 2569 ว่าจำลองให้ล่มได้จริงบน MongoDB 8.0.34 ครับ
หลักการคือส่งคำสั่ง ping แบบไม่ล็อกอินไปค้างไว้ แล้วรอจังหวะ failover (ในการทดลอง ทีมวิจัยเป็นคนสั่ง failover เอง) พอ secondary ตัวนั้นขึ้นเป็น primary ขั้นตอนเก็บกวาดหลัง catch-up ทำงานซ้ำสองรอบ แล้ว server ก็ล่มที่ฟังก์ชัน CatchupState::abort_inlock() ThaiCERT ก็อธิบายไว้แนวเดียวกัน
มีสองเรื่องที่ควรรู้ครับ เรื่องแรก ping เป็นคำสั่งที่ server รับก่อนล็อกอิน เปิด authentication ไว้ก็กันเรื่องนี้ไม่ได้ เรื่องที่สอง Datadog ทำให้ล่มได้อย่างเดียว ไม่ได้สาธิตการรันโค้ด
ต้องทำอะไร
- อัปเดตให้ครบทุกสมาชิกลงรุ่นที่แก้แล้วให้ครบทุกเครื่องใน replica set รวมสมาชิกของ shard และ config server ตามที่ ThaiCERT แนะนำ ถ้าอัปเดตแค่เครื่องเดียว เครื่องที่ยังเก่าก็ยังเสี่ยงอยู่
- ผู้ใช้ Atlas ตรวจ maintenanceMongoDB อัปเกรดให้อัตโนมัติ แต่ถ้าเคยเลื่อน maintenance ไว้ ให้อัปเกรดเร็วขึ้น
- จำกัดการเข้าถึงทางเครือข่ายอย่าเปิดพอร์ต MongoDB (ปกติ 27017) ให้อินเทอร์เน็ตเข้าได้ ให้เฉพาะเครื่องแอปที่จำเป็น Datadog บอกว่านี่เป็นวิธีเดียวที่ใช้ระหว่างรอ และช่วยลดความเสี่ยงเท่านั้น ไม่ได้แก้ปัญหา
- ดู log ว่ามีร่องรอยไหมThaiCERT ให้ดูสามอย่าง คือ slow query log ID 51803, รายการ “primary catch-up” ID 21363 สองรายการติดกัน และ fatal signal ที่ชี้ไป
CatchupState::abort_inlock()
ในไทยเป็นอย่างไร
ThaiCERT ออกประกาศเตือนเมื่อ 14 พ.ย. 2569 แนะนำให้อัปเดตทุกสมาชิก จำกัดการเข้าถึงทางเครือข่าย และเฝ้าดู log
ผมยังไม่เจอรายงานว่ามีหน่วยงานหรือบริษัทไทยโดนครับ ช่องโหว่นี้ยังไม่อยู่ในรายการ KEV ของ CISA (รายชื่อช่องโหว่ที่ถูกใช้โจมตีจริงแล้ว) และยังไม่พบโค้ดโจมตีที่เผยแพร่ออกมา ที่มีคือบทความของ Datadog ซึ่งจำลองให้ล่มเท่านั้น
ข้อควรรู้เพิ่มเติม
ผมว่าเรื่องนี้ไม่ต้องตกใจครับ MongoDB เจอเอง ออกรุ่นแก้มาพร้อมประกาศ และการโจมตีก็ทำได้ยาก
แต่ก็ไม่ควรรอนาน ถ้า primary ล่มซ้ำ ๆ แอปที่พึ่งฐานข้อมูลก็สะดุดตามไปด้วย ผมว่าลงแพตช์ในรอบ maintenance ที่ใกล้ที่สุดดีกว่า
บันทึก CVE อัปเดตล่าสุดเมื่อ 13 พ.ย. 2569 ก่อนลงแพตช์ เปิดหน้าประกาศของ MongoDB เช็กเลขรุ่นอีกรอบนะครับ
แหล่งข้อมูล
- MongoDB (ประกาศบนเว็บบอร์ด 10 พ.ย. 2569): mongodb.com
- CVE.org (บันทึก CVE-2026-118383): cve.org
- MongoDB Jira SERVER-138119 (รายการแก้โค้ดและรุ่นที่แก้): jira.mongodb.org
- Datadog Security Labs (11 พ.ย. 2569): securitylabs.datadoghq.com
- ThaiCERT (14 พ.ย. 2569): thaicert.or.th
ที่มาของภาพ
- ภาพในเนื้อข่าว: ภาพประกอบจาก DOJOJIN.TECH ไม่ใช่ภาพเหตุการณ์จริง
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ