เกิดอะไรขึ้น
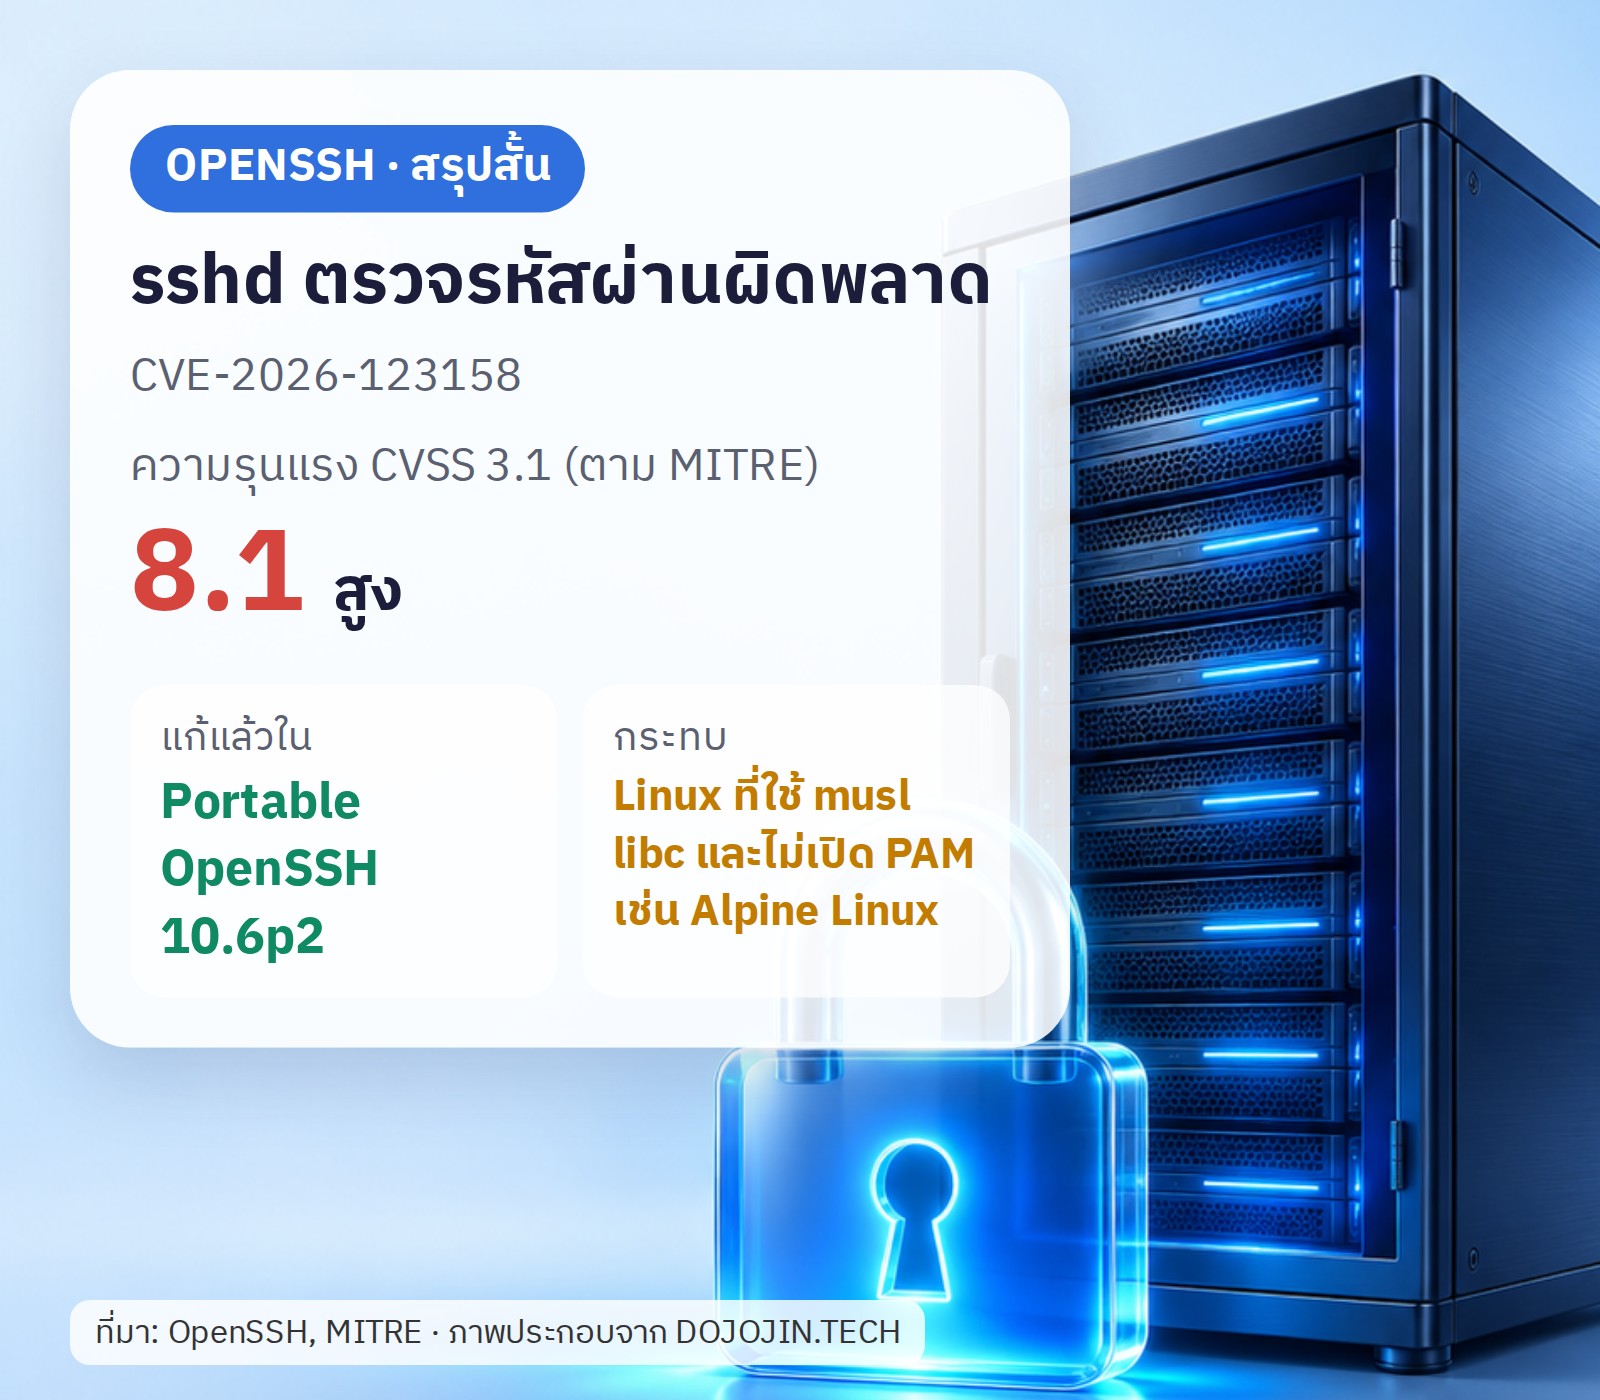
วันที่ 5 พฤศจิกายน 2569 ทีม OpenSSH ออก Portable OpenSSH 10.6p2 เพื่อปิดช่องโหว่ CVE-2026-123158 ในโปรแกรม sshd (ตัวที่รอให้เราเชื่อมต่อเข้าเครื่องผ่าน SSH)
พูดง่าย ๆ คือ ในบางเงื่อนไข sshd ตรวจรหัสผ่านผิดพลาด จนรหัสผ่านที่ยาวระหว่าง 256 ถึง 1024 ตัวอักษร ผ่านเข้าไปได้ ทั้งที่ไม่ใช่รหัสผ่านจริงของบัญชีนั้น สาเหตุคือโปรแกรมเข้าใจผิดว่าข้อความที่ส่งมาเป็น hash ของรหัสผ่านหรือเปล่า
วันที่ 9 พฤศจิกายน 2569 CISA หน่วยงานความปลอดภัยไซเบอร์ของสหรัฐฯ เพิ่มช่องโหว่นี้เข้าบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (KEV) และกำหนดให้หน่วยงานรัฐของเขาแก้ภายใน 12 พฤศจิกายน 2569 ส่วนว่าถูกใช้ในแรนซัมแวร์หรือไม่ CISA ระบุว่ายังไม่ทราบ
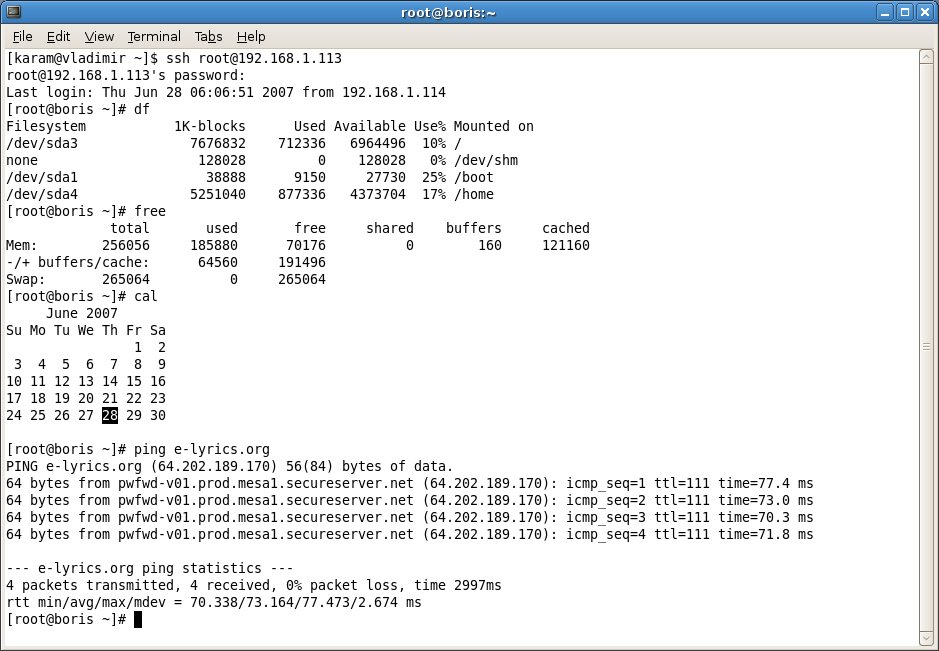
ssh คือโปรแกรมที่ใช้เข้าไปสั่งงานเครื่องอื่นผ่านหน้าต่างเทอร์มินัล ในภาพเป็นตัวอย่างตอน ssh เข้าเครื่องปลายทางด้วยรหัสผ่าน แล้วรันคำสั่งทั่วไป ให้เห็นภาพว่า ssh คืออะไรครับ
ใครได้รับผลกระทบจริง
ตาม CVE ช่องโหว่นี้อยู่ที่ sshd ก่อน 10.6p2 บน Linux ที่ใช้ musl libc และไม่มี PAM ตัวอย่างระบบแบบนี้คือ Alpine Linux ครับ
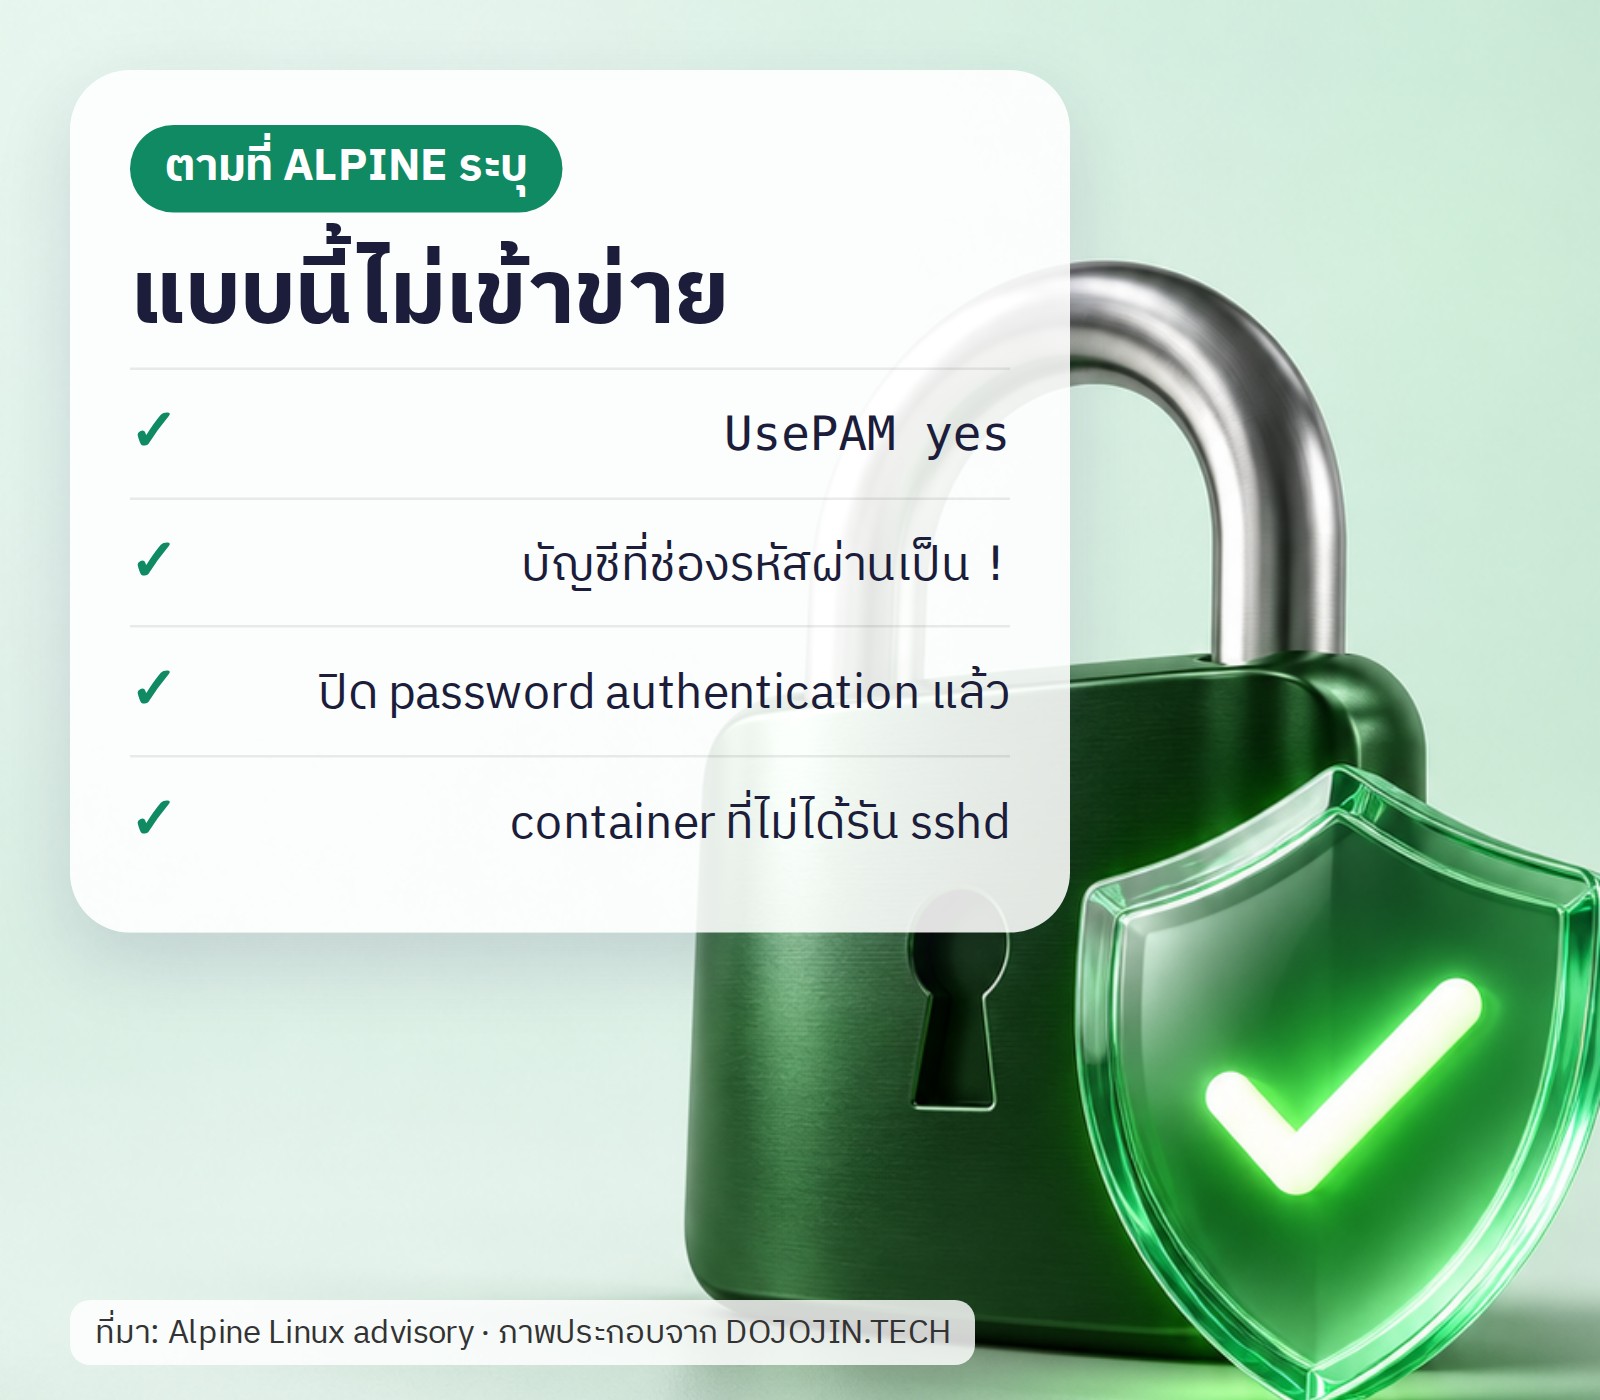
Alpine บอกว่าต้องเข้าเงื่อนไขครบทุกข้อถึงจะโดนครับ
เปิด
PasswordAuthentication อยู่ (ค่าเริ่มต้นคือเปิด)มีบัญชีที่ช่องรหัสผ่านเป็น
* เช่น root บน base image ส่วนใหญ่ หรือบัญชีที่ตั้งให้ใช้แต่ keyมีบัญชีในเครื่องอย่างน้อยหนึ่งบัญชีที่ใช้ hash แบบ
$5$ หรือ $6$sshd ทำงานโดยไม่ใช้ PAM (
UsePAM no)Alpine ระบุด้วยว่า image แบบ tiny-cloud ทางการรุ่น 3.18.11 ถึง 3.24.3 มีผู้ใช้ชื่อ alpine ที่ช่องรหัสผ่านเป็น * และใช้ doas ได้โดยไม่ถามรหัสผ่าน ถ้าโดนที่บัญชีนี้ ก็ขึ้นเป็น root ได้เลย
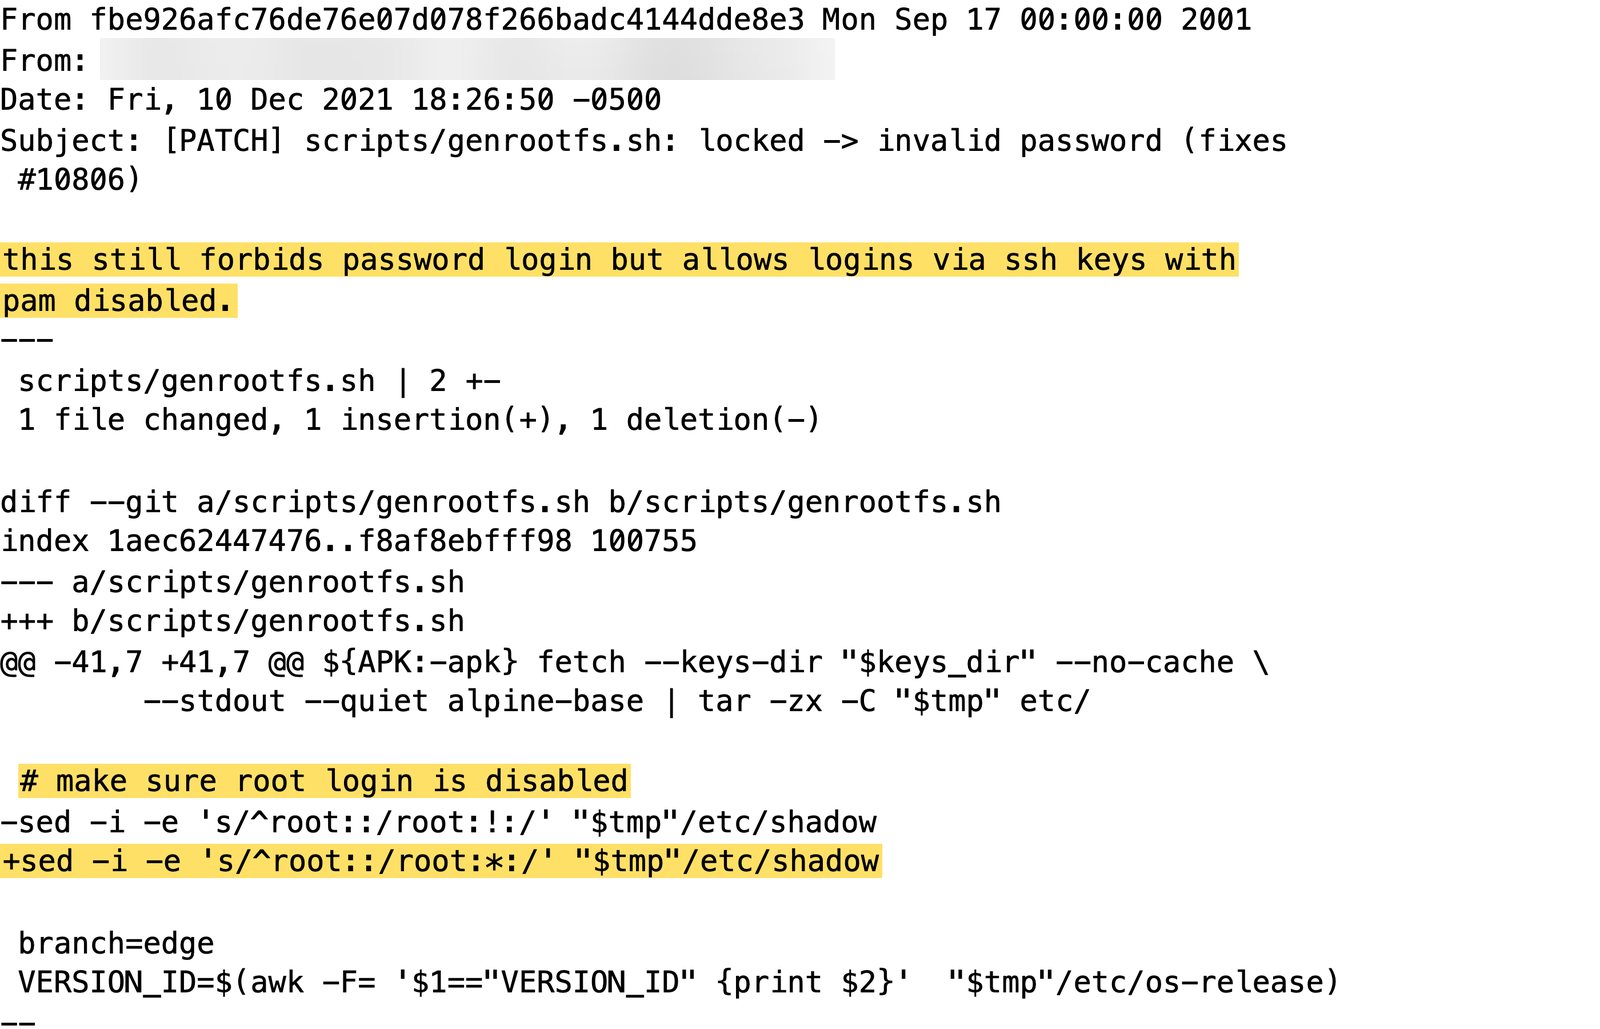
ในภาพเป็นแพตช์ของ Alpine Linux ที่เปลี่ยนวิธีล็อกบัญชี root จากเครื่องหมาย ! เป็น * ข้อความที่ไฮไลต์บอกว่ารหัสผ่านยังใช้ไม่ได้ แต่ถ้าปิด PAM ก็ยังล็อกอินด้วย ssh key ได้ครับ
แล้วเครื่อง Ubuntu, Debian, RHEL ล่ะ ตามเงื่อนไขใน CVE ระบบที่ใช้ glibc หรือเปิด PAM ไม่เข้าเงื่อนไข ผมยังไม่ได้ดูประกาศของ distro เหล่านั้นโดยตรง ถ้าอยากชัวร์ให้เช็กประกาศความปลอดภัยของ distro ที่ใช้อีกที
เช็กและแก้ยังไง
- เช็กว่าเปิดรหัสผ่านอยู่ไหมรันบนเครื่อง (ต้องมีสิทธิ์ root)
ถ้าขึ้นsshd -T | grep -i passwordauthenticationpasswordauthentication noถือว่าปลอดภัยจากช่องโหว่นี้ - ดูเวอร์ชันด้วย
ssh -V - ดูว่ามีคนล็อกอินด้วยรหัสผ่านสำเร็จที่ไม่รู้จักไหมบน Alpine ดูได้จาก
grep "Accepted password for" /var/log/messages - อัปเดตบน Alpine ใช้
อย่าลืมสั่ง restart sshd ด้วยครับ ไม่งั้นตัวเก่ายังทำงานอยู่apk upgrade -U -a && rc-service sshd restart - ถ้ายังอัปเดตไม่ได้ให้ตั้ง
PasswordAuthentication noในไฟล์ config แบบ drop-in แล้ว restart sshd เป็นการกันชั่วคราว ก่อนทำให้เช็กว่ามี SSH key เข้าเครื่องได้แล้ว ไม่งั้นจะล็อกตัวเองออกครับ
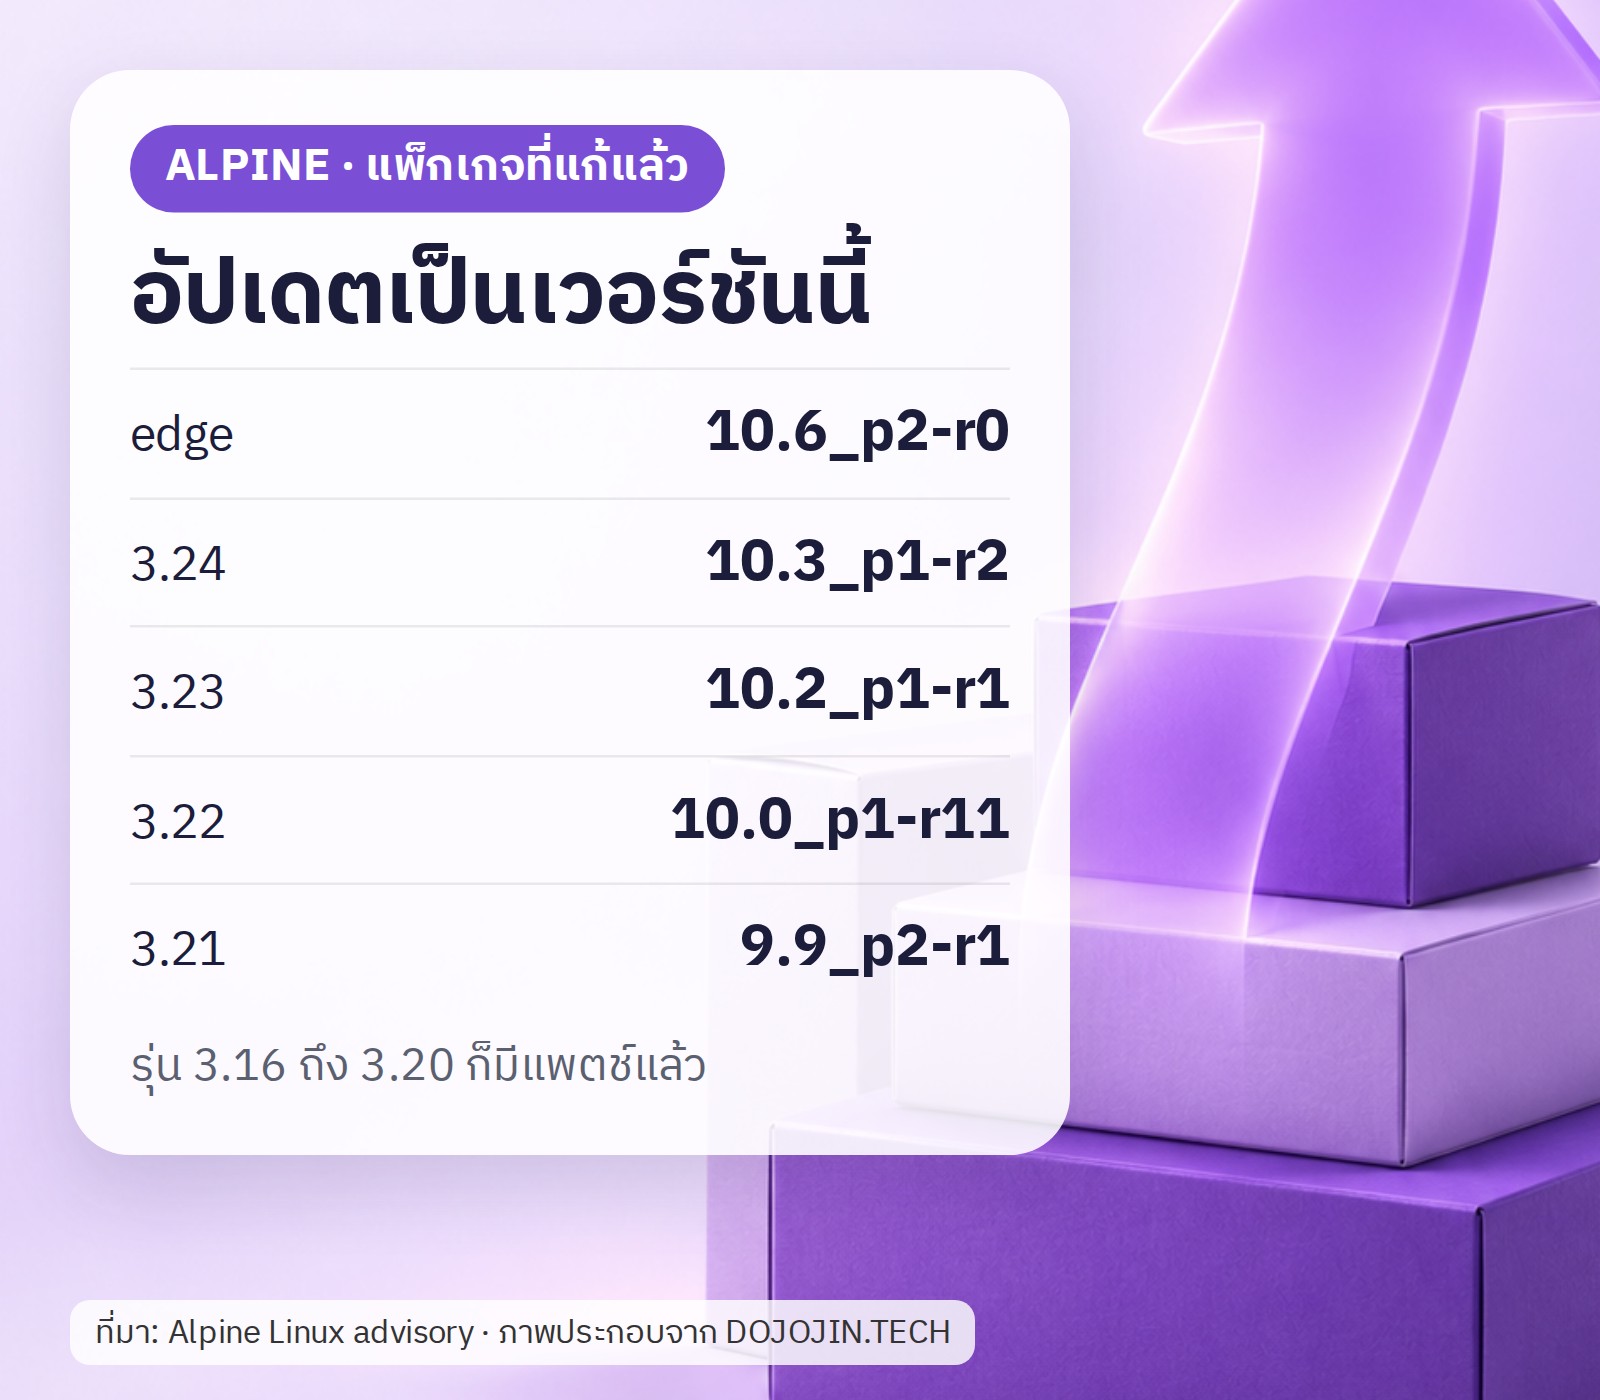
ข้อควรรู้เพิ่มเติม
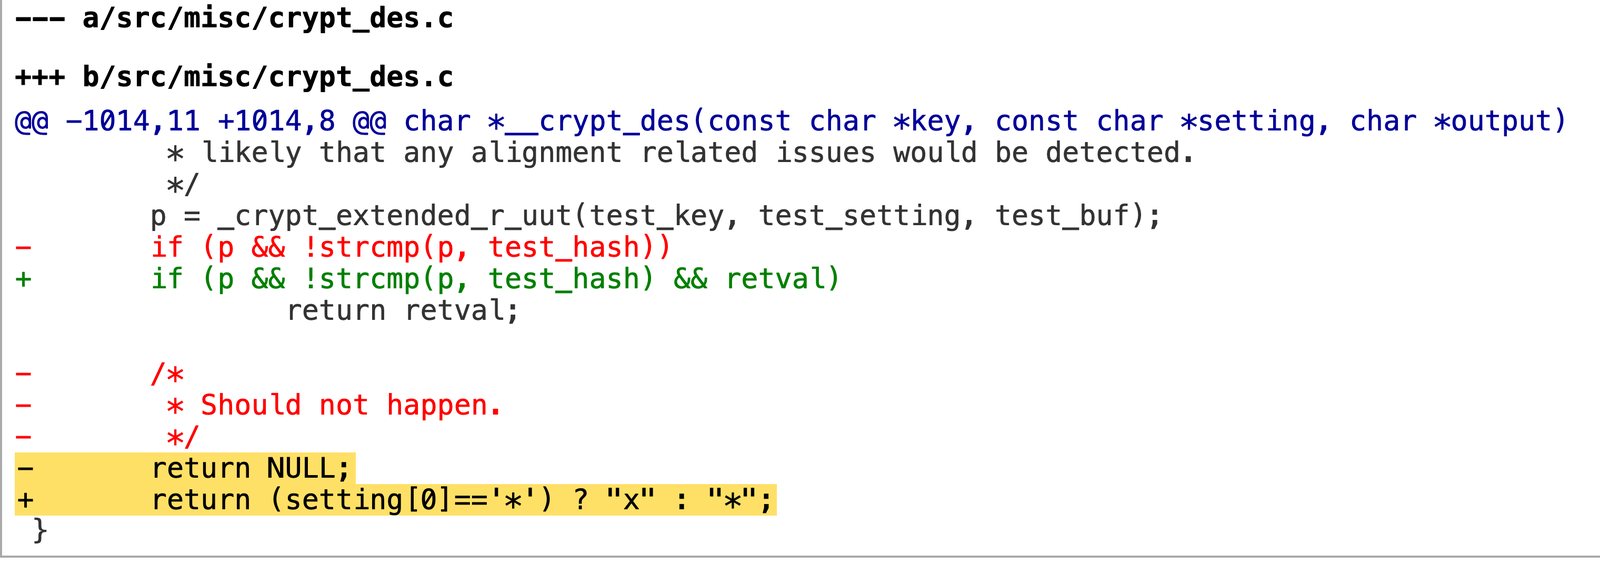
ทีม OpenSSH บอกว่าต้นเหตุจริงอยู่นอก sshd แต่โจมตีผ่าน sshd ได้ และกันได้ที่ sshd จึงออกเป็น “workaround” ด้านความปลอดภัยใน 10.6p2
มีรายงานว่ามีโค้ดโจมตีตัวอย่าง (PoC) เผยแพร่สาธารณะภายใต้ชื่อ “SSHole” ผมไม่ได้เปิดดูรายละเอียดทุกแหล่ง จึงขอให้ถือว่าเป็นเหตุผลเพิ่มที่ควรอัปเดตเร็ว ๆ ครับ
ในภาพเป็นโค้ดของไลบรารี musl ไฟล์ crypt_des.c ที่ใช้ตรวจรหัสผ่าน บรรทัดที่ไฮไลต์เปลี่ยนจากคืนค่า NULL เป็นคืนค่า x หรือ * แทน ให้เห็นว่าจุดที่เคยพลาดถูกแก้อย่างไรครับ
แหล่งข้อมูล
- OpenSSH release notes 10.6p2: openssh.org
- CVE record: cveawg.mitre.org
- Alpine Linux advisory: alpinelinux.org
- oss-security (Openwall): openwall.com
- CISA KEV (9 พ.ย. 2569): cisa.gov
- SSHole: sshhole.com · GreyNoise · SANS ISC
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- แพตช์ของ Alpine ที่ทำให้บัญชี root ถูกล็อกด้วยเครื่องหมาย *: ภาพ: sshhole.com · sshhole.com
- โค้ด musl crypt_des.c ที่เปลี่ยนค่าคืนเมื่อ error: ภาพ: sshhole.com · sshhole.com
- ตัวอย่างหน้าจอ ssh เข้าเครื่องด้วยรหัสผ่าน: ภาพ: Wikimedia Commons: Aaeinstein (ภาพ) / OpenBSD Project (ซอฟต์แวร์) · commons.wikimedia.org
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ