Quay คืออะไร ใครควรสนใจ
Quay เป็น container registry ครับ
registry ก็คือคลังเก็บ container image หรือ “กล่องโปรแกรม” ที่ทีมพัฒนาแพ็กไว้ แล้วเซิร์ฟเวอร์ก็ดึงกล่องจากคลังนี้ไปรัน ใครคุมคลังได้ ก็สลับโปรแกรมที่รันบนเซิร์ฟเวอร์ทั้งองค์กรได้ นี่คือเหตุผลที่ข่าวนี้น่ากังวล
Quay มีสองแบบ ต้องแยกให้ออกครับ แบบแรกคือ Red Hat Quay ที่องค์กรติดตั้งเองบนเครื่องตัวเอง ข่าวนี้เกี่ยวกับแบบนี้เป็นหลัก แบบที่สองคือ quay.io บริการที่ Red Hat ดูแลให้
คนที่ควรเช็กคือฝ่ายไอทีหรือ DevOps ที่ตั้ง registry ไว้ใช้เอง เช่น องค์กรที่ใช้ OpenShift หรือ Kubernetes
ข่าวนี้ผมเรียบเรียงจากหน้าของ Red Hat เองทั้งหมด ได้แก่ หน้า CVE ทั้งสองรายการ รายงานบั๊กใน Bugzilla และประกาศแพตช์ (RHSA) 7 ฉบับ คะแนนความรุนแรง (CVSS) เป็นของ Red Hat กับ cve.org ครับ หน้า CVE ระบุว่า NVD ยังไม่ได้ให้คะแนน
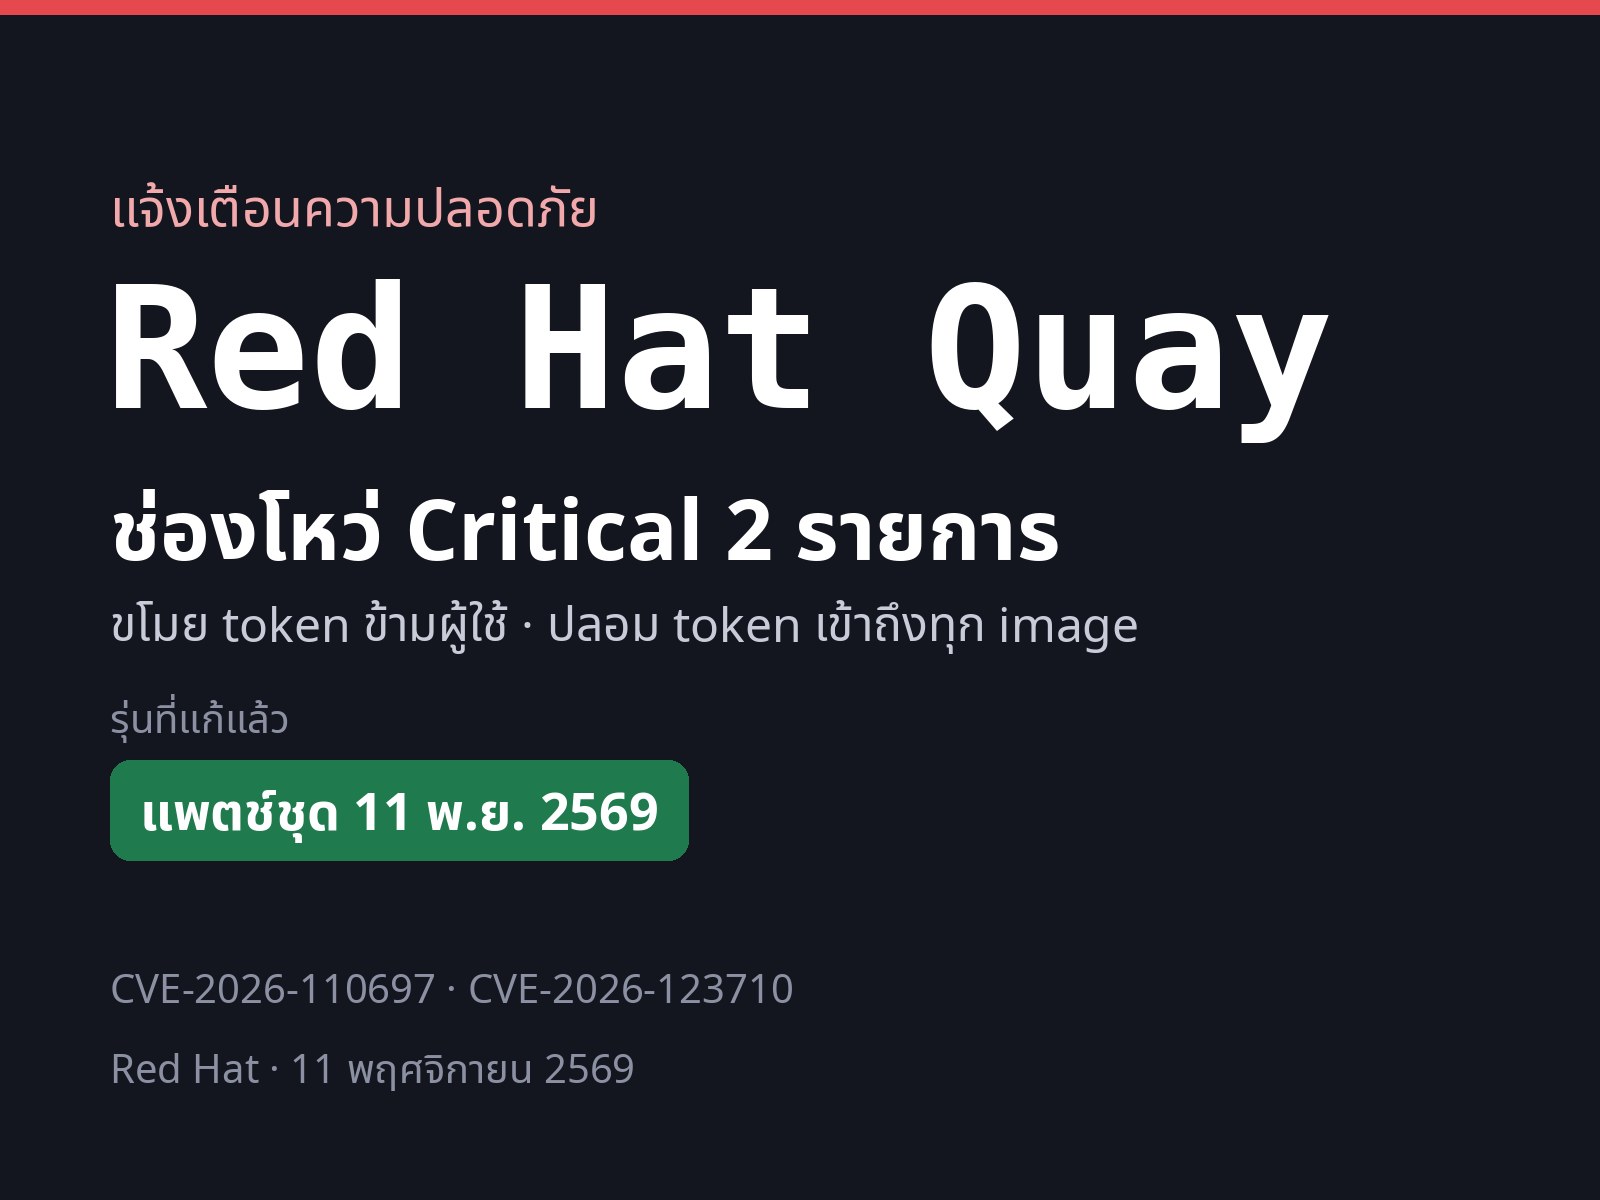
ช่องโหว่ 2 รายการ
CVE-2026-110697 · CVSS 9.9 (Critical)ขโมย token ข้ามผู้เช่า หน้าแสดงรายการ robot account สร้างคำค้น SQL จากชื่อ namespace โดยไม่กรองตัวอักษรพิเศษ ผู้ใช้ที่ล็อกอินแล้วตั้ง namespace ที่มีขีดล่าง (_) ได้ และในการค้นแบบนี้ ขีดล่างแทนตัวอักษรอะไรก็ได้หนึ่งตัว ผลคือดึง robot account พร้อม token ที่ถอดรหัสแล้วของ namespace คนอื่นออกมาได้ Bugzilla เขียนเพิ่มว่าผู้โจมตียึดหรือลบ robot ของเหยื่อได้ด้วย
CVE-2026-123710 · CVSS 9.8 (Critical)ปลอม token โดยไม่ต้องล็อกอิน คนที่ไม่ได้ล็อกอินขอ token แบบผู้เยี่ยมชมจากระบบ เอาไปใช้กับ endpoint ที่ใช้หมุนเวียน service key แล้วติดตั้งกุญแจเซ็นของตัวเองแบบไม่มีวันหมดอายุ จากนั้นก็ปลอม token ได้ทุก repository อ่านและเขียน image ส่วนตัวได้ สลับ tag ของ image ได้
ศัพท์ในการ์ดข้างบน อธิบายแบบบ้าน ๆ ครับ
token คือบัตรผ่านดิจิทัล โปรแกรมยื่น token แทนการพิมพ์รหัสผ่านทุกครั้ง ใครถือ token ก็ทำได้ทุกอย่างที่ token นั้นอนุญาต
robot account คือบัญชีสำหรับเครื่อง ไม่ใช่คน เช่น ระบบ build หรือเซิร์ฟเวอร์ที่ต้องดึง image เองอัตโนมัติ แต่ละ robot มี token ของตัวเอง
กุญแจเซ็น (signing key) คือกุญแจที่ระบบใช้ประทับรับรองว่า token ใบนี้ของจริง ถ้าคนนอกแอบใส่กุญแจของตัวเองเข้าไปได้ ก็ทำบัตรผ่านปลอมที่ระบบยอมรับได้เรื่อย ๆ
รายการที่สองจึงหนักครับ หน้า CVE บอกว่าผู้โจมตีไม่ต้องมีบัญชีเลย Bugzilla เล่าว่าเส้นทางเริ่มที่ /v2/auth ซึ่งออก token ให้ผู้เยี่ยมชมเมื่อเปิดฟีเจอร์ FEATURE_ANONYMOUS_ACCESS และระบบรับค่า “service” จากฝั่งผู้ใช้โดยไม่ล็อกไว้ ตอนตรวจกุญแจ ระบบดูแค่ลายเซ็น ผู้รับ (audience) และผู้ออก ไม่ได้ดูว่า token ใบนั้นออกมาเพื่ออะไร รายงานยังบอกว่าตรรกะนี้อยู่มาตั้งแต่ commit สาธารณะแรกของโปรเจกต์
ผู้ค้นพบทั้งสองรายการ Red Hat ให้เครดิต Dave O’Connor ซึ่งเป็นคนของ Red Hat เอง
ไทม์ไลน์
วันที่ด้านล่างเป็นเวลา UTC ตามที่ Red Hat แสดง (เวลาไทยเร็วกว่า 7 ชั่วโมง) หน้า CVE ไม่ได้บอกวันเปิดเผยต่อสาธารณะครับ
- 14 ต.ค.เปิดรายงานบั๊ก CVE-2026-110697 ใน BugzillaRed Hat Bugzilla 2552237
- 6 พ.ย.เปิดรายงานบั๊ก CVE-2026-123710 ใน BugzillaRed Hat Bugzilla 2568072
- 11 พ.ย.Red Hat ออกประกาศแพตช์ Quay 7 รุ่น ระดับ Critical (แก้ข้อมูลล่าสุด 12 พ.ย.)RHSA-2026:99021 ถึง 99027
- 15 พ.ย.ผมเปิดหน้าของ Red Hat ทั้งหมดอีกรอบ ยังไม่มีข้อความว่าถูกโจมตีจริงหน้า CVE ทั้งสองรายการ
รุ่นที่แก้แล้ว
Red Hat ออกแพตช์เป็นรุ่นย่อยของแต่ละสาย ใช้สายไหนอยู่ ให้อัปเป็นเลขนี้หรือใหม่กว่าครับ
Quay สาย 3.93.9.28 (RHSA-2026:99021)
Quay สาย 3.103.10.28 (RHSA-2026:99025)
Quay สาย 3.123.12.24 (RHSA-2026:99027)
Quay สาย 3.143.14.10 (RHSA-2026:99024)
Quay สาย 3.153.15.9 (RHSA-2026:99023)
Quay สาย 3.163.16.7 (RHSA-2026:99022)
Quay สาย 3.173.17.7 (RHSA-2026:99026)
Quay สาย 3.183.18.3 (อยู่ในหน้า CVE-2026-110697 แต่ผมหาหน้า RHSA ของรุ่นนี้ไม่เจอ)
RHSA 7 ฉบับ (สาย 3.9 ถึง 3.17) ผมเปิดดูเองทุกฉบับ ทุกฉบับมีทั้งสอง CVE อยู่ในรายการ และจัดเป็น Critical ครับ
แต่มี 2 เรื่องที่ยังไม่นิ่ง เรื่องแรก หน้า CVE-2026-123710 ยังไม่บอกรุ่นที่แก้ บอกแค่ว่าต้องใช้ build ที่แก้แล้ว ที่ผมสรุปว่ารุ่นข้างบนแก้ CVE นี้ด้วย เป็นการอนุมานจาก RHSA ที่ระบุ CVE นี้ไว้ ไม่ใช่ Red Hat บอกตรง ๆ เรื่องที่สอง Bugzilla ของทั้งสองเรื่องยังขึ้นสถานะ NEW และช่อง “Fixed in” ยังว่าง ณ ตอนที่ผมอ่าน
ถ้าดูแล Quay อยู่ ต้องทำอะไร
- อัปเป็นรุ่นที่แก้แล้วนี่คือทางแก้จริงของทั้งสองช่องโหว่ Red Hat บอกว่าไม่มีวิธีอื่นที่แก้ได้ครบ
- ยังอัปไม่ได้ ลดความเสี่ยง CVE-2026-123710 ก่อนRed Hat แนะนำในหน้า CVE ให้จำกัดการเข้าถึง
/keysที่ proxy หรือ load balancer ให้เข้าได้เฉพาะ component ภายในที่เชื่อถือได้ - ไล่ดู audit log หา service key แปลกปลอมหาเหตุการณ์
service_key_rotateและservice_key_deleteที่expiration_dateเป็น null แล้วลบ key ที่ไม่รู้จักทิ้ง แต่ Red Hat เตือนว่าลบอย่างเดียวไม่พอ ผู้โจมตียังสร้าง key ใหม่ได้เรื่อย ๆ จนกว่าจะลงรุ่นที่แก้ - ยังอัปไม่ได้ ลดความเสี่ยง CVE-2026-110697 ก่อนRed Hat แนะนำ 3 อย่าง คือ จำกัดว่าใครสร้าง organization หรือ namespace ที่มีขีดล่างได้ หมุน token ของ robot ใน namespace ที่ชื่อชนกับชื่อที่มีขีดล่าง และคอยดูว่าใน registry มีการ pull หรือ push ที่ไม่ตรงกับการใช้งาน robot ปกติหรือเปล่า Red Hat ย้ำว่าทั้งหมดนี้แค่ลดความเสี่ยง ไม่ได้แก้ช่องโหว่
- คิดไว้ก่อนว่า token อาจรั่วแล้ว หมุนเลยข้อนี้เป็นความเห็นของผมเอง ไม่ใช่คำแนะนำของ Red Hat ครับ ถ้ารุ่นที่ใช้อยู่ยังไม่ได้แพตช์ และมีหลายทีมใช้ registry ร่วมกัน ผมว่าหมุน robot token ใหม่ แล้วเช็กว่า image สำคัญไม่ถูกสลับ tag นั้นคุ้มที่จะทำ
ผู้ใช้ quay.io และในไทย
สำหรับคนที่ใช้ quay.io หน้า CVE-2026-110697 บอกว่า Red Hat แก้ฝั่งบริการของตัวเองแล้ว แต่หน้า CVE-2026-123710 ไม่พูดถึง quay.io เลย ตัวนี้ผมเลยยืนยันให้ไม่ได้ครับ
ถูกโจมตีจริงหรือยัง หน้า CVE ทั้งสองหน้าและ Bugzilla ยังไม่มีข้อความว่าถูกใช้โจมตีแล้ว ณ 15 พ.ย. 2569 ผมก็ยังไม่เจอรายงานจากแหล่งอื่นที่ยืนยัน ถ้า CISA เพิ่มเข้ารายการ KEV (รายการช่องโหว่ที่ถูกใช้โจมตีจริง) หรือมีรายงานใหม่ ผมจะมาอัปเดตครับ
ในไทย ผมไม่พบข้อมูลว่ามีองค์กรไหนโดน และหาตัวเลขผู้ใช้ Quay ในไทยไม่เจอ แต่ช่องโหว่ที่เข้าได้โดยไม่ต้องล็อกอิน แถมโดนตรงที่ registry ผมว่าน่ากังวลพอให้ฝ่ายไอทีเช็กรุ่นของตัวเองวันนี้ครับ
แหล่งข้อมูล
- Red Hat, CVE-2026-110697: access.redhat.com · Bugzilla: bugzilla.redhat.com
- Red Hat, CVE-2026-123710: access.redhat.com · Bugzilla: bugzilla.redhat.com
- Red Hat Quay 3.9.28 (RHSA-2026:99021): access.redhat.com
- Red Hat Quay 3.16.7 (RHSA-2026:99022): access.redhat.com
- Red Hat Quay 3.15.9 (RHSA-2026:99023): access.redhat.com
- Red Hat Quay 3.14.10 (RHSA-2026:99024): access.redhat.com
- Red Hat Quay 3.10.28 (RHSA-2026:99025): access.redhat.com
- Red Hat Quay 3.17.7 (RHSA-2026:99026): access.redhat.com
- Red Hat Quay 3.12.24 (RHSA-2026:99027): access.redhat.com
ที่มาของภาพ
- ภาพในเนื้อข่าว: ภาพประกอบจาก DOJOJIN.TECH ไม่ใช่ภาพเหตุการณ์จริง
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ