เกิดอะไรขึ้น
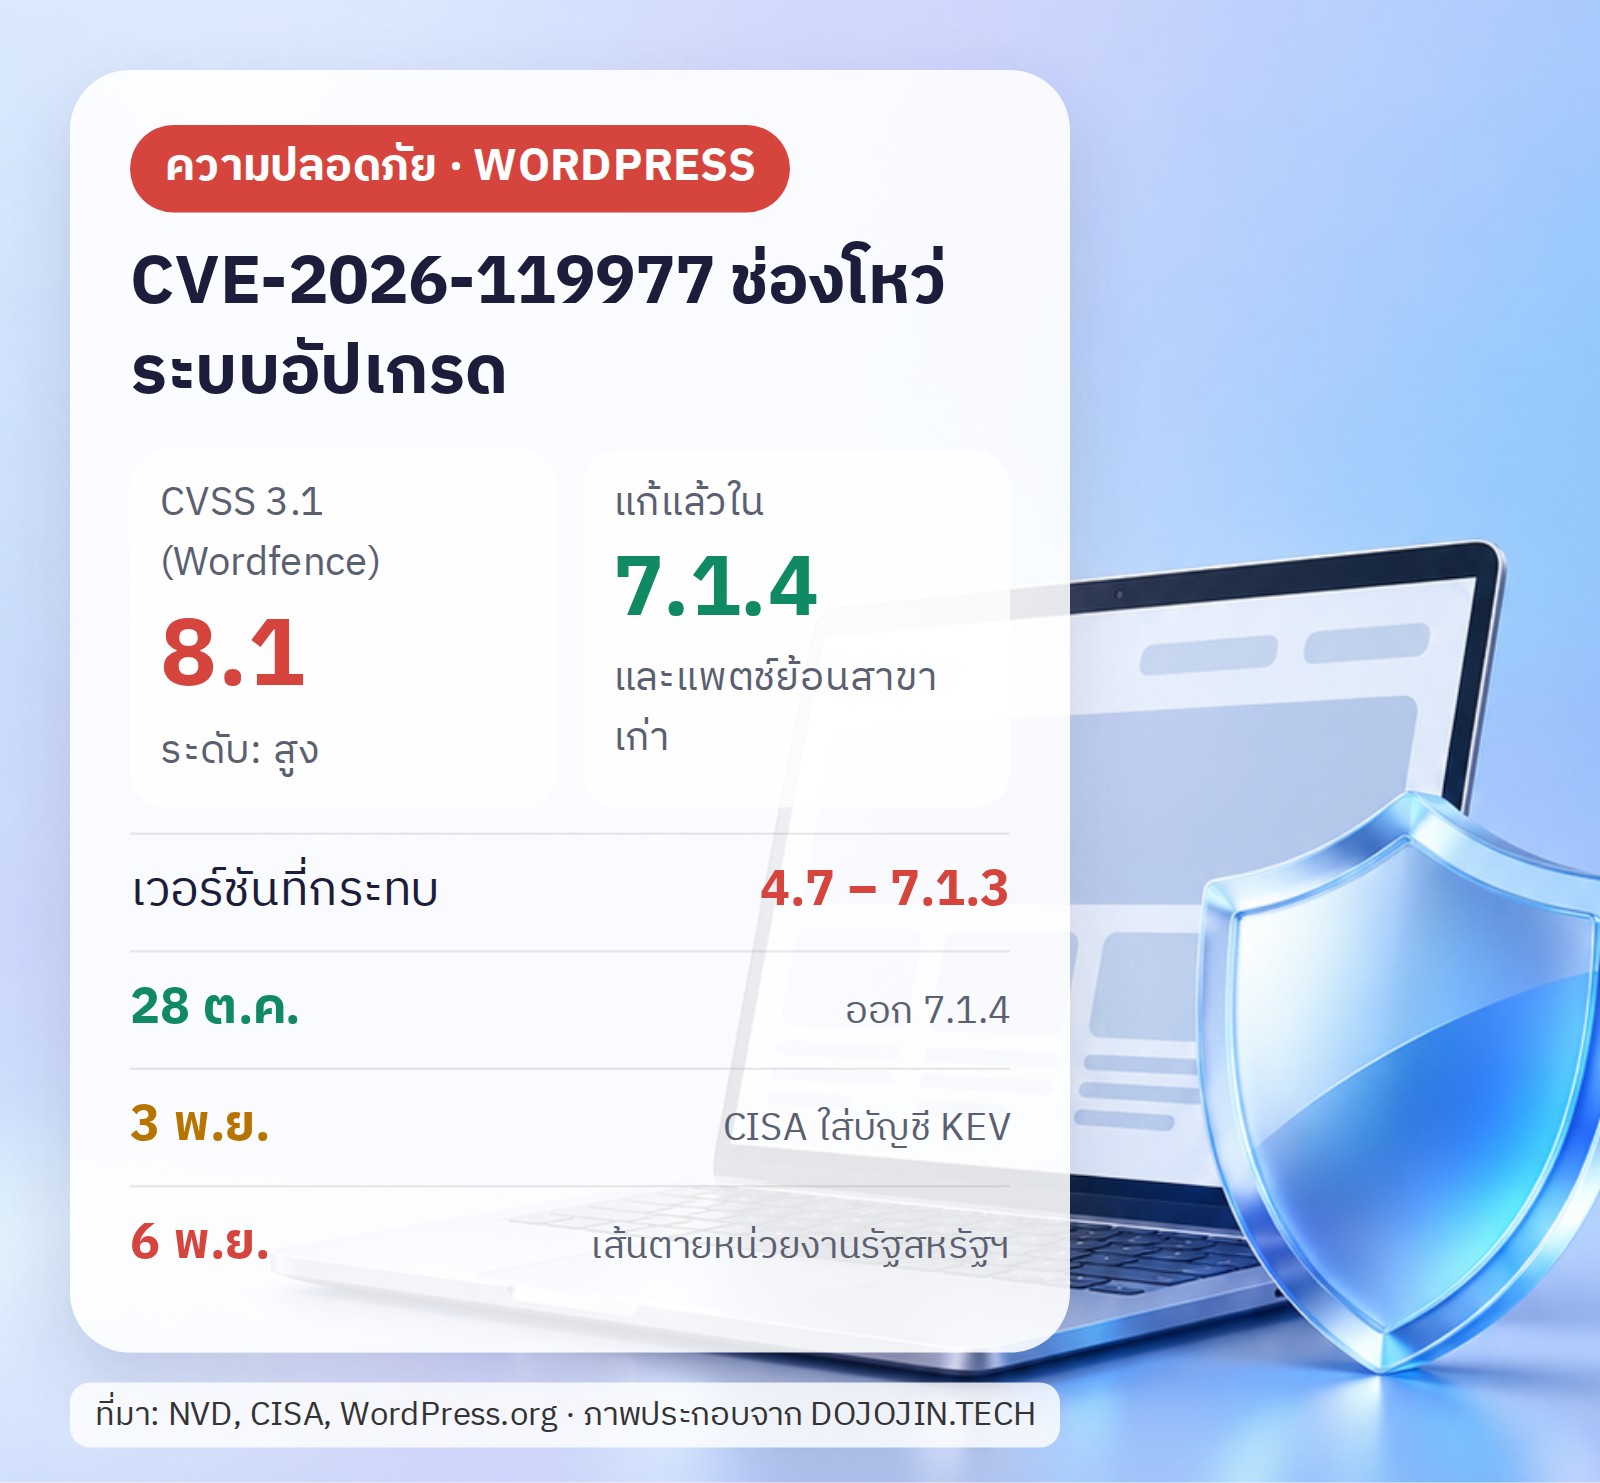
วันที่ 28 ตุลาคม 2569 WordPress ออกเวอร์ชัน 7.1.4 เพื่อแก้จุดอ่อนในขั้นตอนอัปเกรด (upgrade process) ที่อาจนำไปสู่การรันโค้ดบนเซิร์ฟเวอร์จากระยะไกลในช่วงที่กำลังอัปเกรดอยู่ ทีมงานแนะนำให้ “อัปเดตทันที”
ตามคำอธิบายใน NVD (เขียนโดย Wordfence) เหตุเกิดจากโฟลเดอร์ชั่วคราวที่ใช้ตอนอัปเกรดแกนหลักของ WordPress ทั้งชุด มีที่อยู่ที่เดาได้ และเปิดให้เข้าถึงผ่านเว็บได้ ผู้โจมตีที่ไม่ต้องล็อกอินจึงอาจสั่งรันโค้ดบนเซิร์ฟเวอร์ในช่วงที่กำลังอัปเกรดได้
วันที่ 3 พฤศจิกายน 2569 CISA เพิ่มช่องโหว่นี้เข้าบัญชีช่องโหว่ที่ถูกใช้โจมตีจริง (KEV) โดยจัดเป็นช่องโหว่แบบ TOCTOU race condition และกำหนดเส้นตายให้หน่วยงานรัฐของสหรัฐฯ แก้ภายใน 6 พฤศจิกายน 2569
ต้องทำอะไร
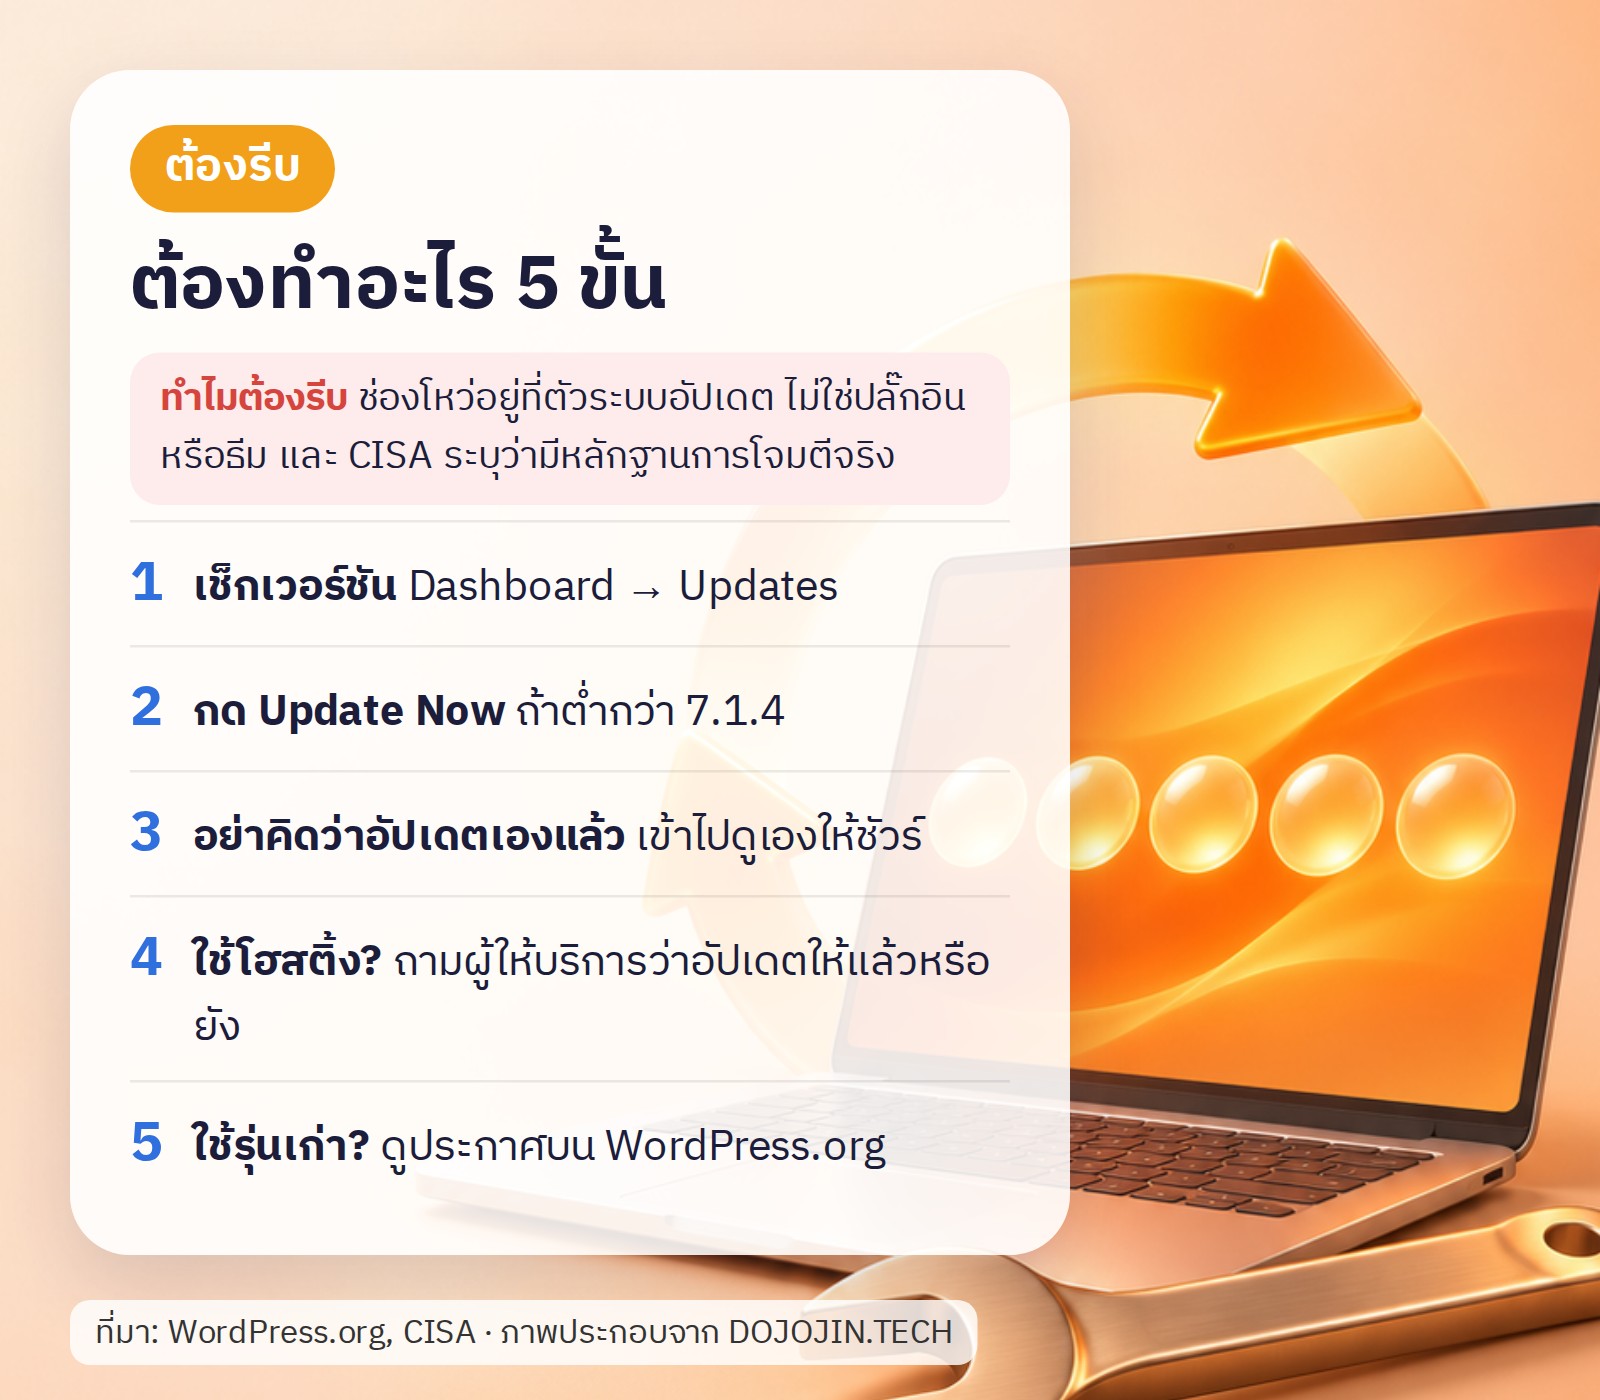
ในภาพคือ 5 ขั้นที่ควรทำครับ เริ่มจากเข้าหลังบ้าน ไปที่ Dashboard แล้วเลือก Updates ดูว่าเวอร์ชันต่ำกว่า 7.1.4 ไหม ถ้าต่ำกว่าก็กด Update Now
ขั้นที่ 3 สำคัญ ประกาศของ WordPress บอกว่าเว็บที่รองรับจะอัปเดตเองอัตโนมัติ แต่ผมไม่พบข้อมูลยืนยันว่าไปถึงทุกเว็บแล้ว เข้าไปดูเองให้ชัวร์ ส่วนใครใช้โฮสติ้งก็ถามผู้ให้บริการได้เลยครับ
ถ้ายังใช้ WordPress รุ่นเก่า WordPress บอกว่าแพตช์ถูกแบ็กพอร์ตไปยังสาขาเก่า “ถึงเวอร์ชัน 4.7 ในขณะนี้” แต่ยังทยอยออกอยู่ และผมยังไม่ได้ยืนยันเลขเวอร์ชันของแต่ละสาขา ให้ดูประกาศบน WordPress.org ครับ
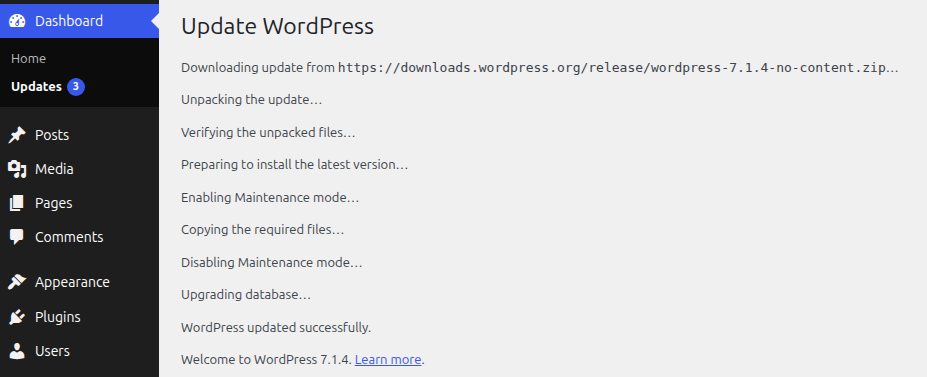
ถ้าอัปเดตสำเร็จ หน้าจอในแดชบอร์ดจะขึ้นแบบในภาพ ไล่ทีละขั้นตั้งแต่ดาวน์โหลดไฟล์ จนถึงบรรทัด WordPress updated successfully และ Welcome to WordPress 7.1.4 เห็นสองบรรทัดนี้แปลว่าเว็บเราได้เวอร์ชันที่ปิดช่องโหว่นี้แล้วครับ
แหล่งข้อมูล
- ประกาศ WordPress 7.1.4: wordpress.org
- NVD: CVE-2026-119977
- CISA KEV (3 พ.ย. 2569): cisa.gov
ที่มาของภาพ
- อินโฟกราฟิก: ภาพประกอบจาก DOJOJIN.TECH จากข้อมูลในข่าวนี้
- หน้าจออัปเดต WordPress ถึงเวอร์ชัน 7.1.4: ภาพ: WordPress.org Documentation · wordpress.org
- ภาพปก: ภาพประกอบจาก DOJOJIN.TECH
ภาพทั้งหมดใช้ประกอบข่าว (editorial use) ลิขสิทธิ์เป็นของเจ้าของภาพตามที่ระบุ